Personendaten nicht unverändert senden
Unterstützte Namen, Kontakte und Kennungen werden vor dem Senden auf dem Gerät geschützt und in der Antwort wieder normal angezeigt.
UNTERNEHMENS-KI NACH FIRMENREGELN
Mitarbeitende behalten ihre KI und Abos. Bevor Daten das Gerät verlassen, werden persönliche und geschäftliche Kontexte geschützt und nur freigegebene Konten, Modelle und Regionen erlaubt.
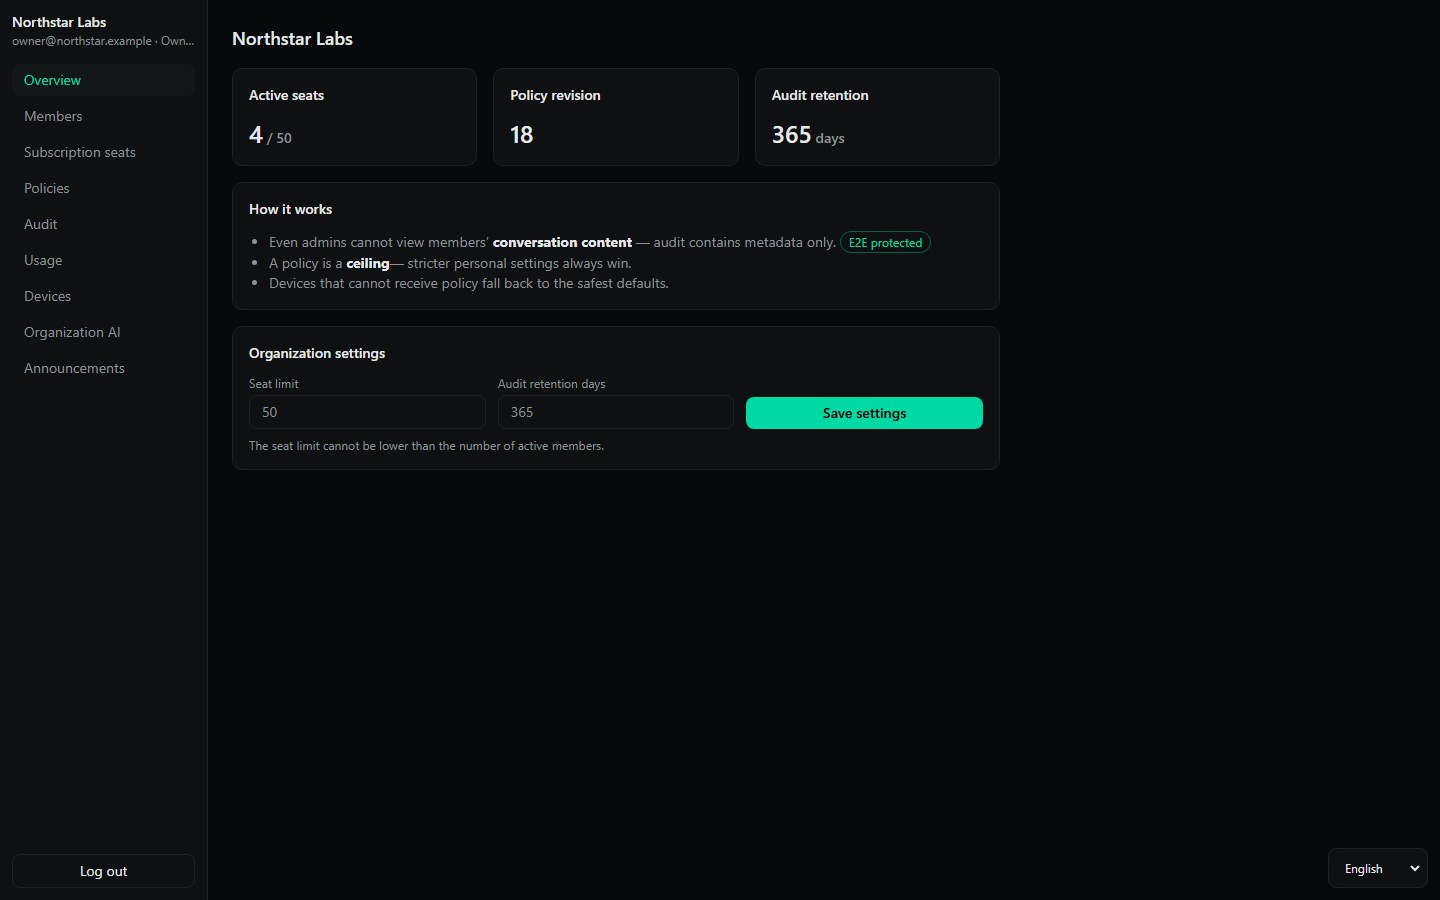
Die folgenden Ansichten stammen aus der echten Konsole mit repräsentativen Organisationsdaten.
PERSONEN UND ABOS
Mitglieder, Rollen und Claude-Team- oder OpenAI-Business-Plätze verwalten. Gespeichert wird nur die Zuweisung.
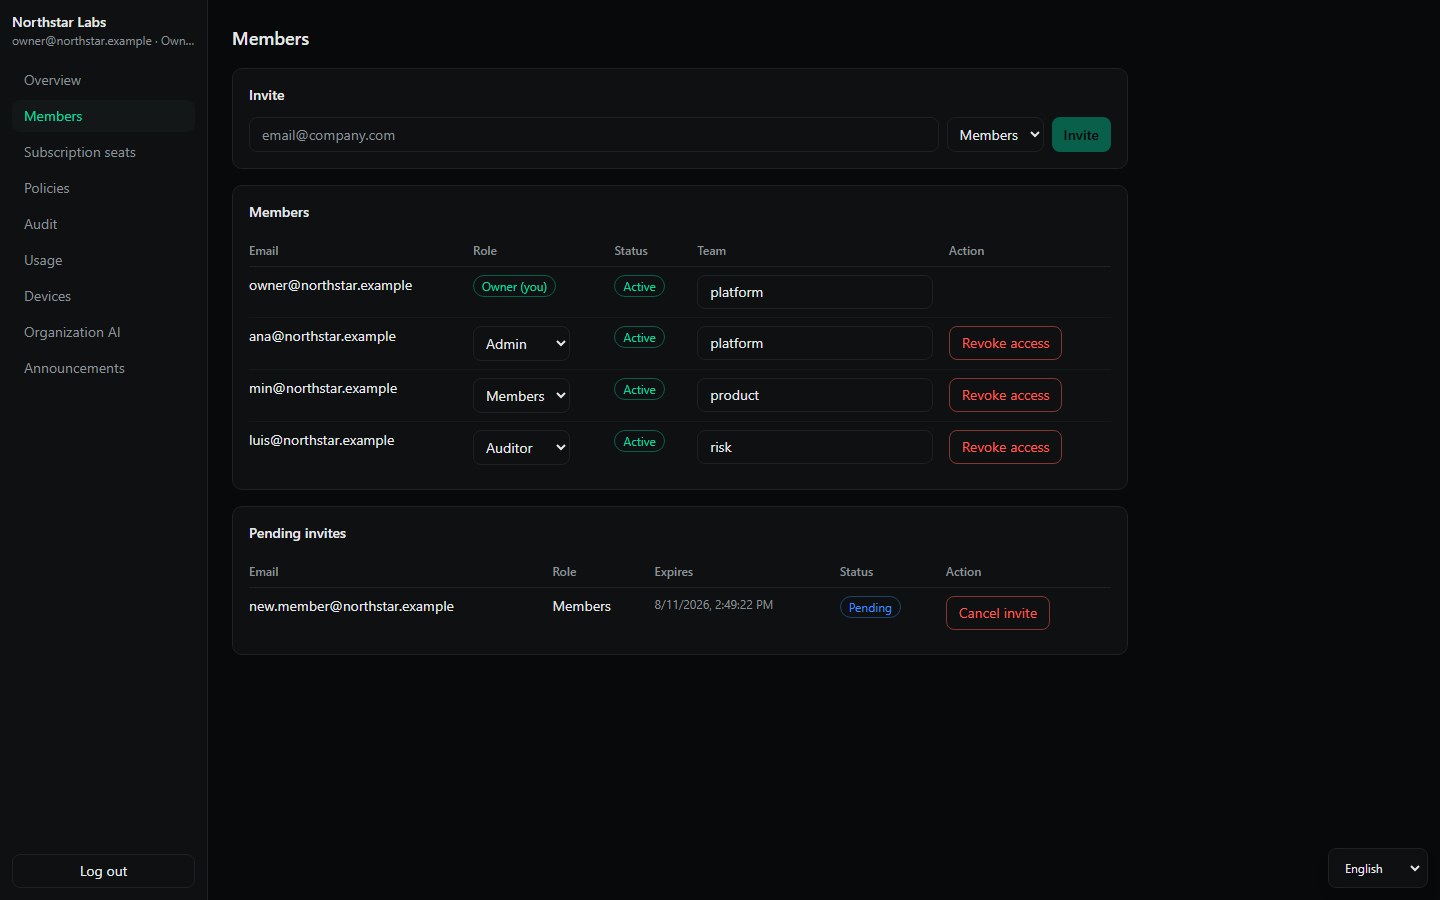
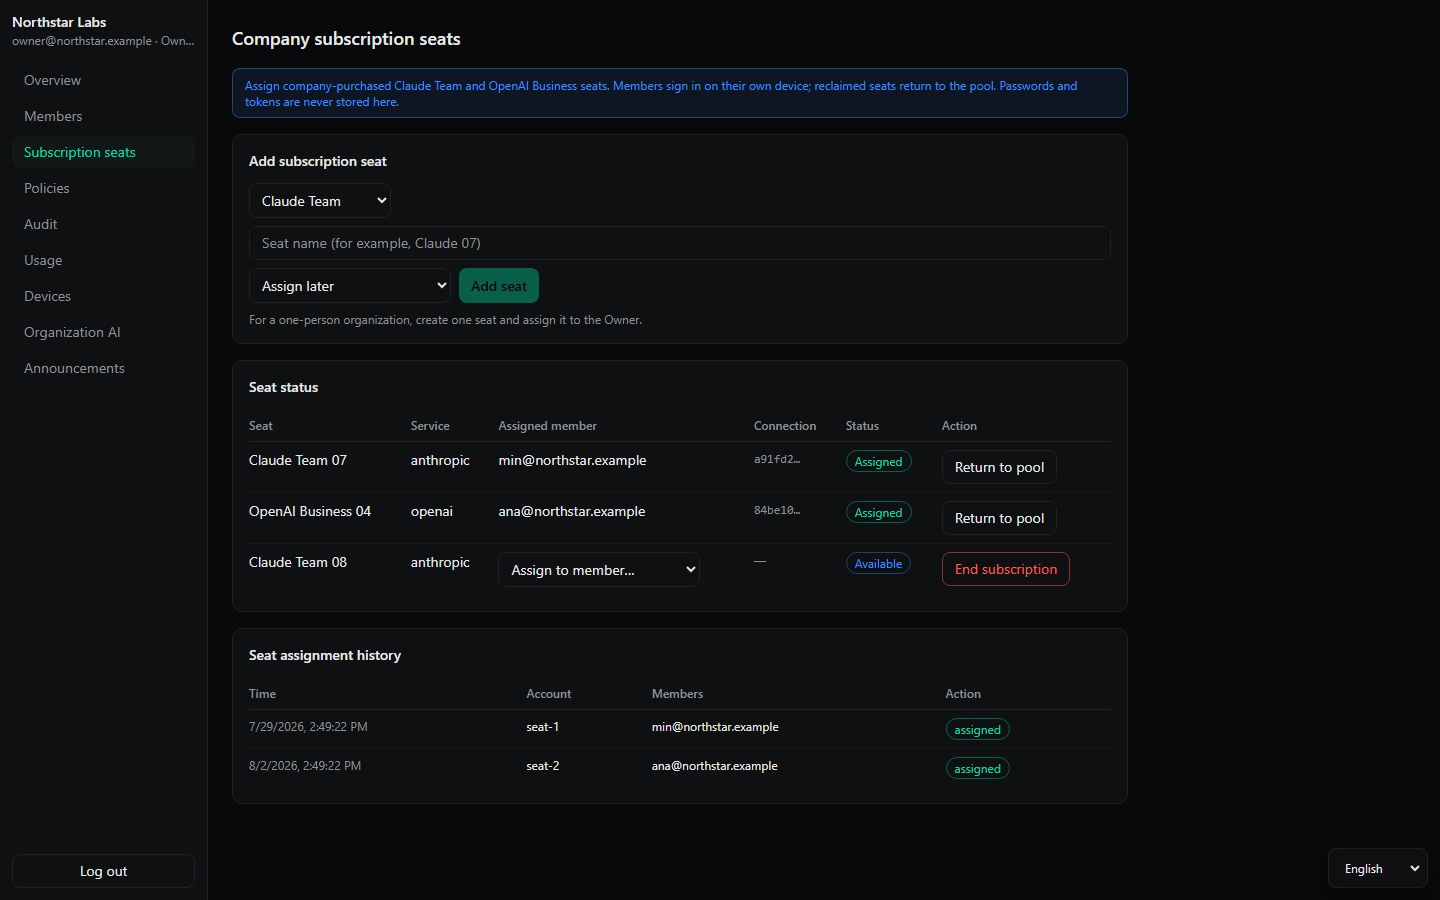
Betriebsgrenze: thread0-Platzentzug stoppt neue Sitzungen. Anbieterplatz separat widerrufen.
SCHUTZ VON KUNDENDATEN
thread0 wendet Firmenregeln an, bevor eine Anfrage das Gerät verlässt. Mitarbeitende müssen sich nicht jedes Kundenwort, Ziel und jeden Sicherheitsschritt merken.
Unterstützte Namen, Kontakte und Kennungen werden vor dem Senden auf dem Gerät geschützt und in der Antwort wieder normal angezeigt.
Das Unternehmen legt fest, welche Kunden-, Produkt- und Projektnamen geschützt werden. Das hängt nicht vom Gedächtnis Einzelner ab.
Webseiten und Anhänge bleiben Referenzmaterial. Versteckte Anweisungen erhalten ohne Umfang und Freigabe keinen Datei- oder Befehlszugriff.
Eine Pflichtprüfung wird nie zu „trotzdem senden“. thread0 stoppt die Anfrage und erklärt den Grund.
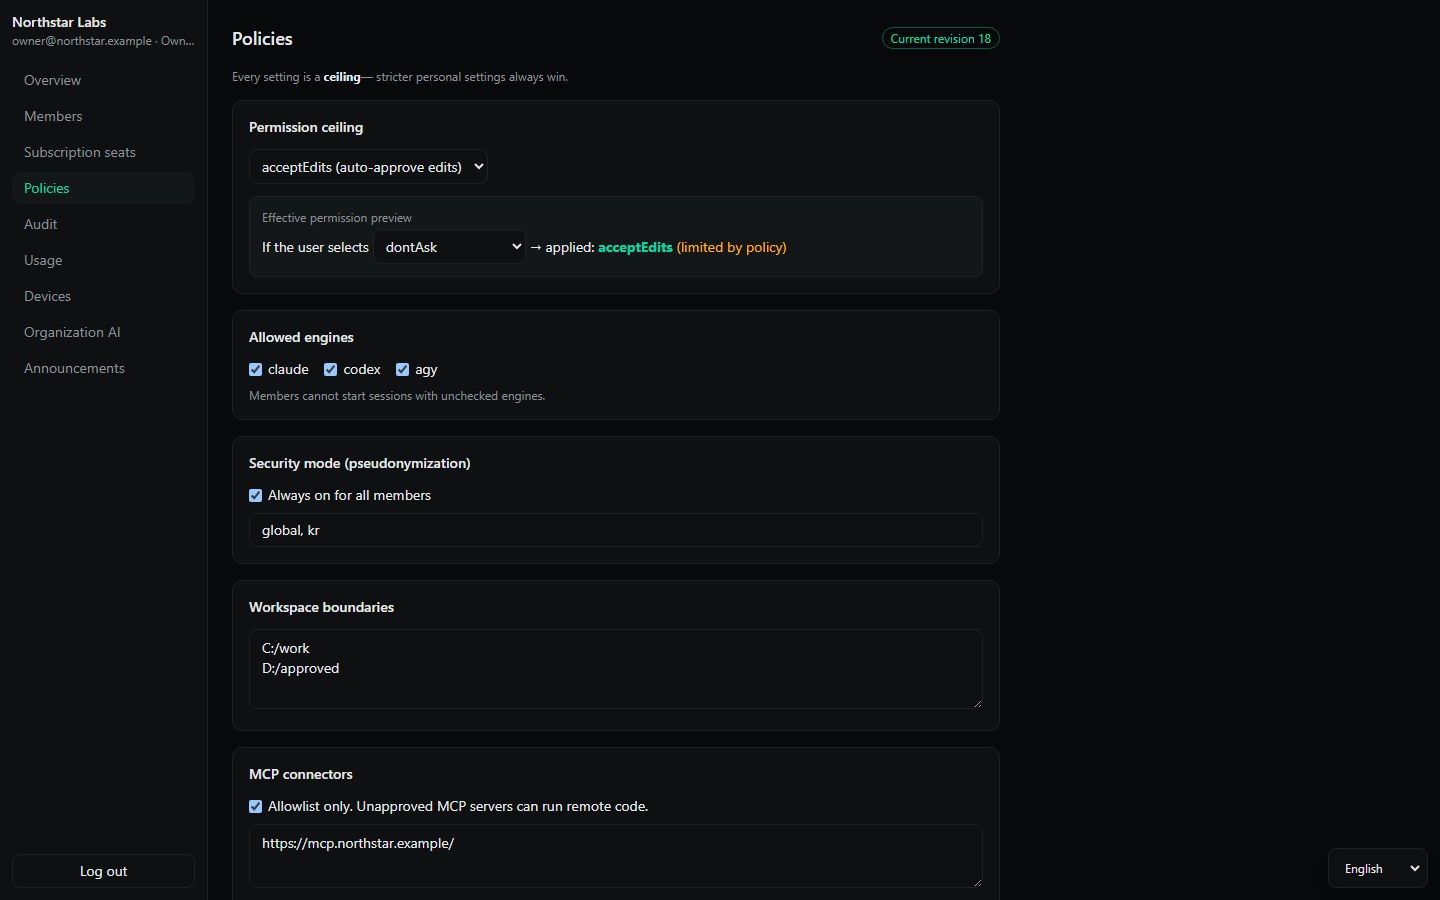
01Signatur geprüftDesktop akzeptiert nur signierte, steigende Revisionen.
02Sicher bei AusfallEin Gerät ohne Richtlinie startet mit den sichersten Vorgaben.
03Lokale SicherheitsprüfungPflichtprüfungen blockieren die Anfrage, wenn sie nicht abgeschlossen werden.
Diese Kontrollen reduzieren die Offenlegung vor externer Übertragung. Sie ergänzen Rechtsprüfung und Anbieterverträge, ersetzen sie aber nicht.
SICHTBARKEIT OHNE ÜBERWACHUNG
Richtlinienentscheidungen und Ereignisse prüfen, Nutzung nach Mitglied und Modell verstehen. Keine Gesprächs- oder Arbeitsinhalte.
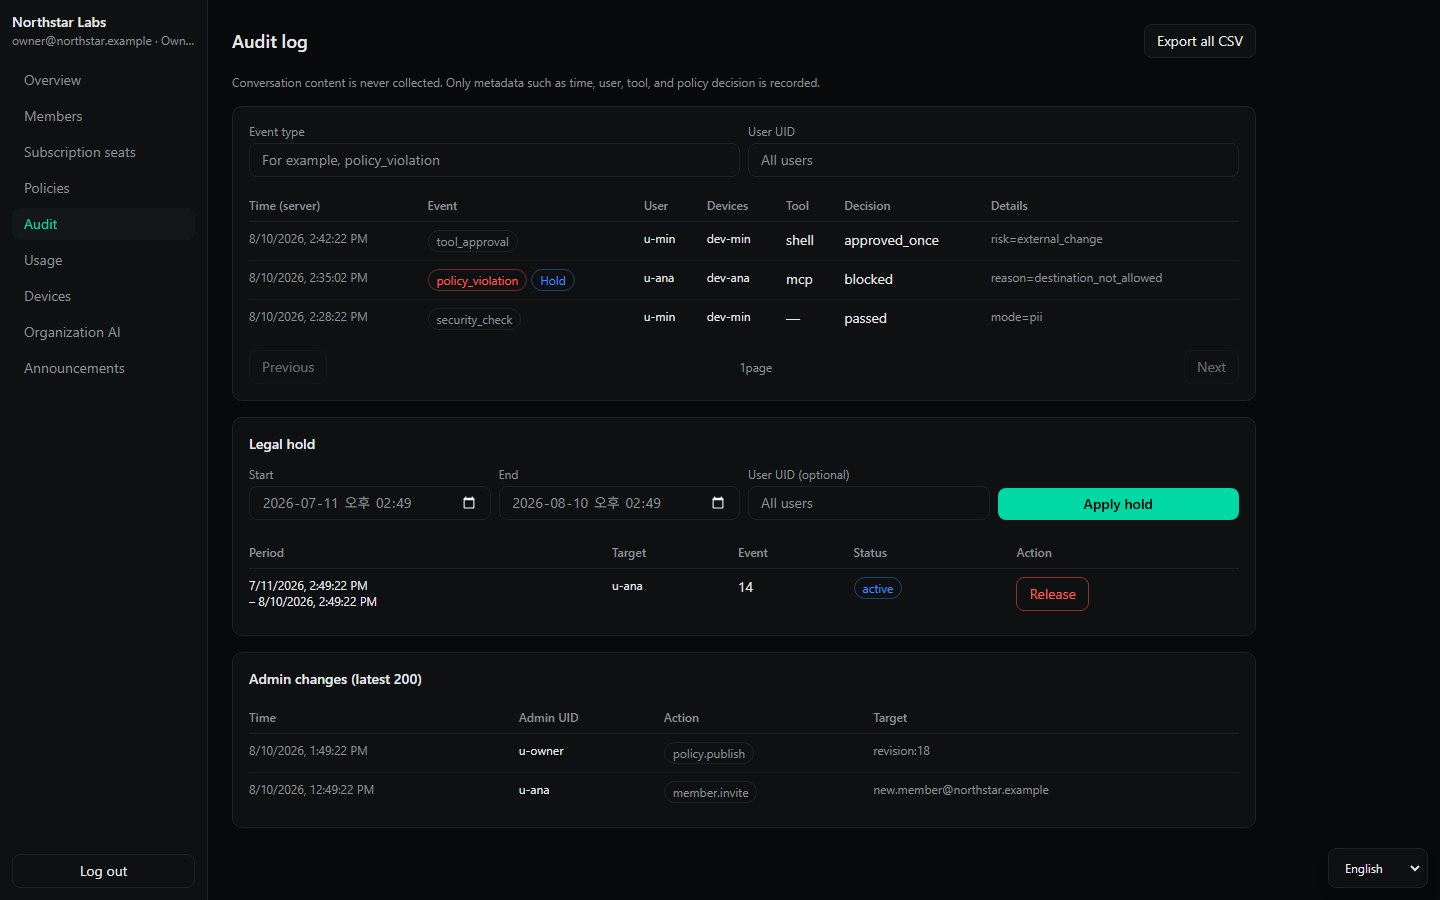
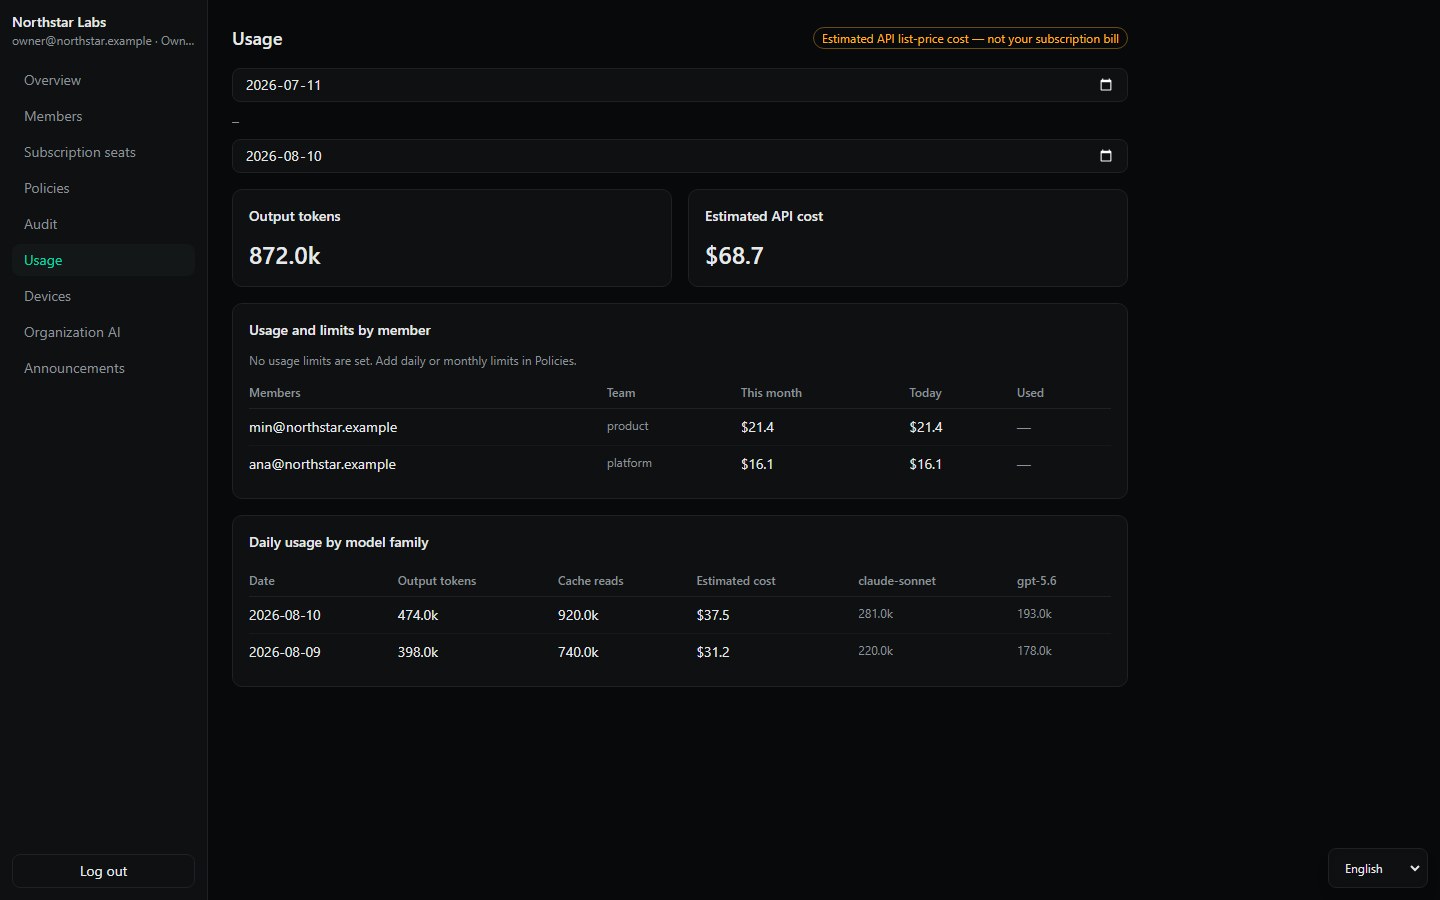
Platz, Nutzer-ID, Route, Modell, Zeit, Nutzung, Schätzkosten, Gerätestatus, Revision und Ereignis.
Prompts, Antworten, Verlauf, Dateien, Befehlsinhalt, Zugangsdaten, Profile oder lokale Pfade.
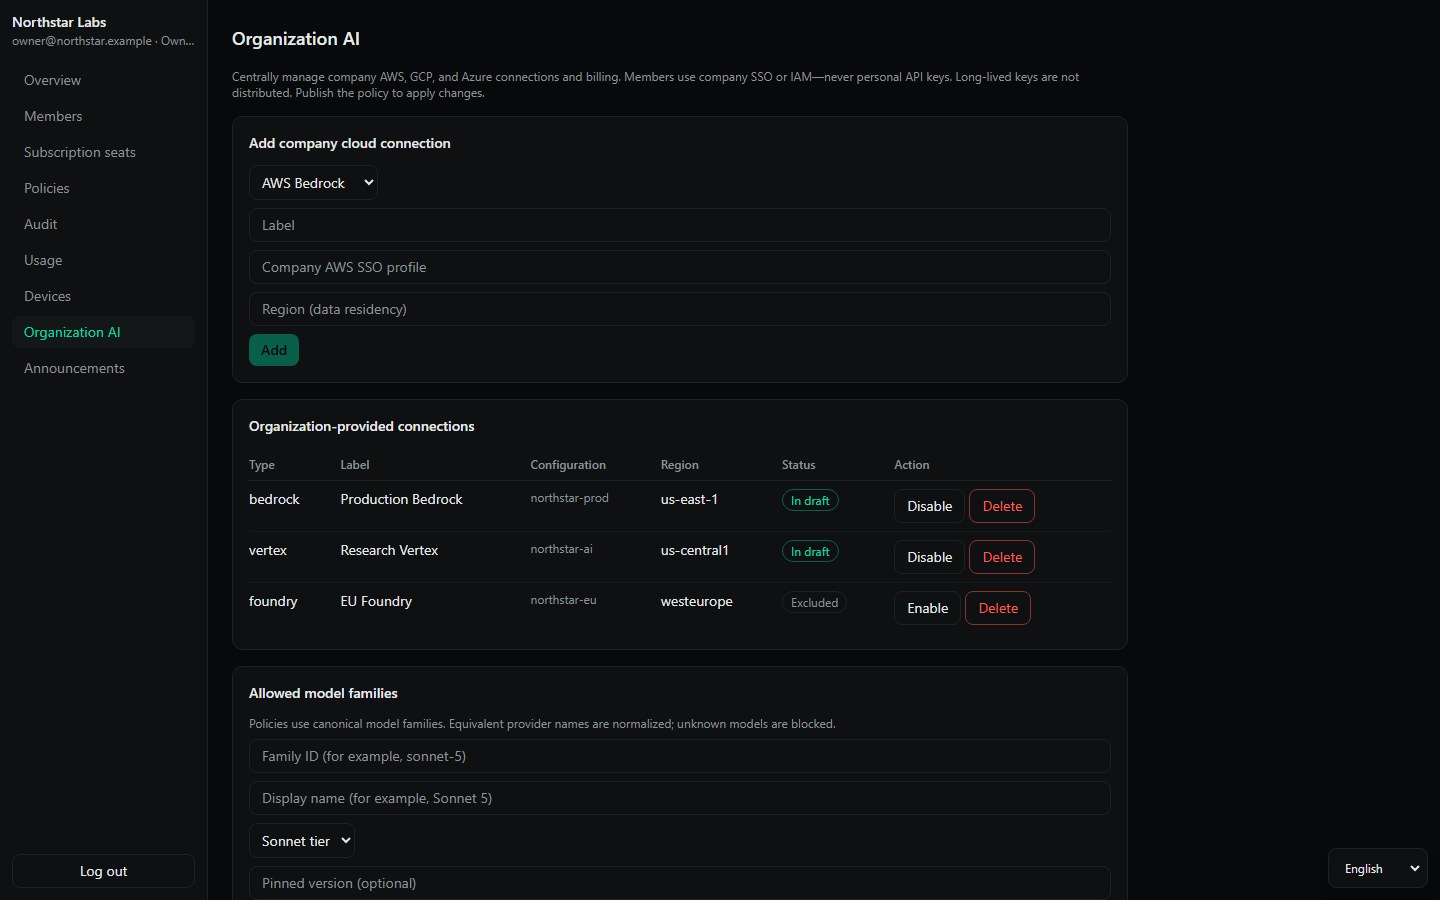
CLOUD-WAHL UND DATENRESIDENZ
Bedrock, Vertex AI, Azure AI Foundry und freigegebene Gateways verbinden. Mitglieder nutzen SSO/IAM; langlebige Schlüssel werden nicht verteilt.
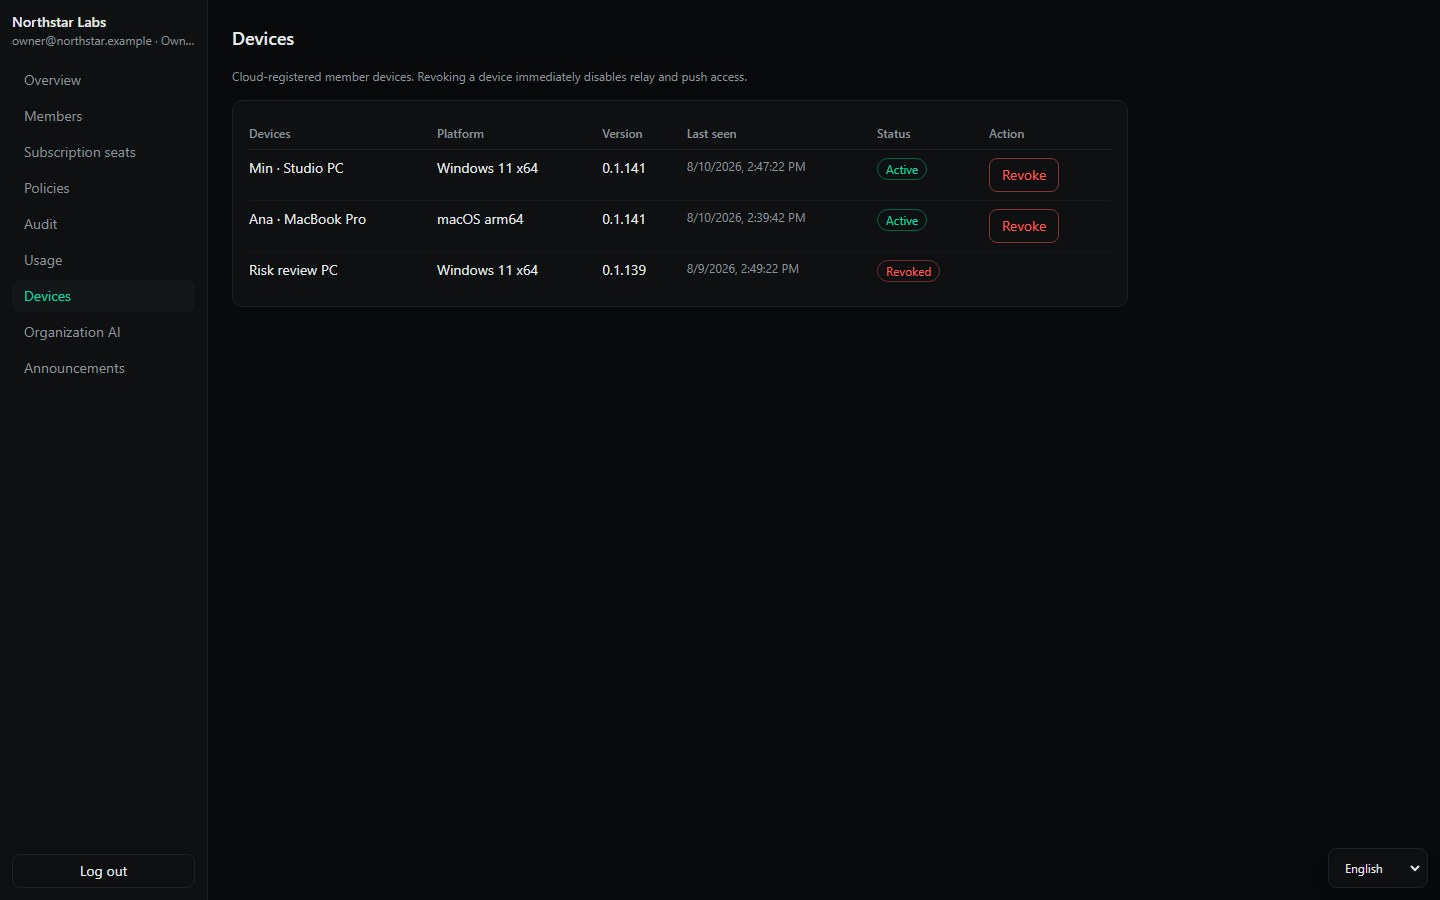
GERÄTEÜBERSICHT
Version, Plattform, Präsenz und Richtlinienstatus verfolgen; Relay und Push entziehen. Das sind Signale, keine Hardware-Attestierung.
VOR DER EINFÜHRUNG
Mitglieder, Plätze, freigegebene KI und Clouds, Regionen, Rechte, Geräte, Nutzung und Richtlinienereignisse in einer Konsole.
Nein. Sie sehen Betriebsmetadaten, aber keine Prompts, Antworten, Dateien oder Befehle.
Ja. Das Unternehmen teilt Plätze zu; jeder meldet sich auf dem eigenen Gerät direkt beim Anbieter an. Zugangsdaten werden nicht zentralisiert.
Unterstützte Daten und definierte Begriffe werden zuerst auf dem Gerät geschützt. Scheitert eine Pflichtprüfung, wird nicht gesendet.
Anbieter, Modelle und Regionen lassen sich begrenzen. Rechtliche Pflichten und Verträge müssen dennoch geprüft werden.
AGENTEN EINFÜHREN, GRENZEN BEWAHREN
Team, bestehende Anbieterplätze und Cloud-Konten mitbringen. Vor der ersten Richtlinie definieren wir die Einführungsgrenze.