개인정보가 그대로 나가지 않게
지원되는 이름, 연락처와 식별정보는 보내기 전에 기기에서 보호하고, 답변을 받을 때 다시 자연스럽게 보여줍니다.
기업용 AI 보안·운영 플랫폼
Claude, ChatGPT 쓰던 팀 구독 그대로, 안심하고 사용하세요.
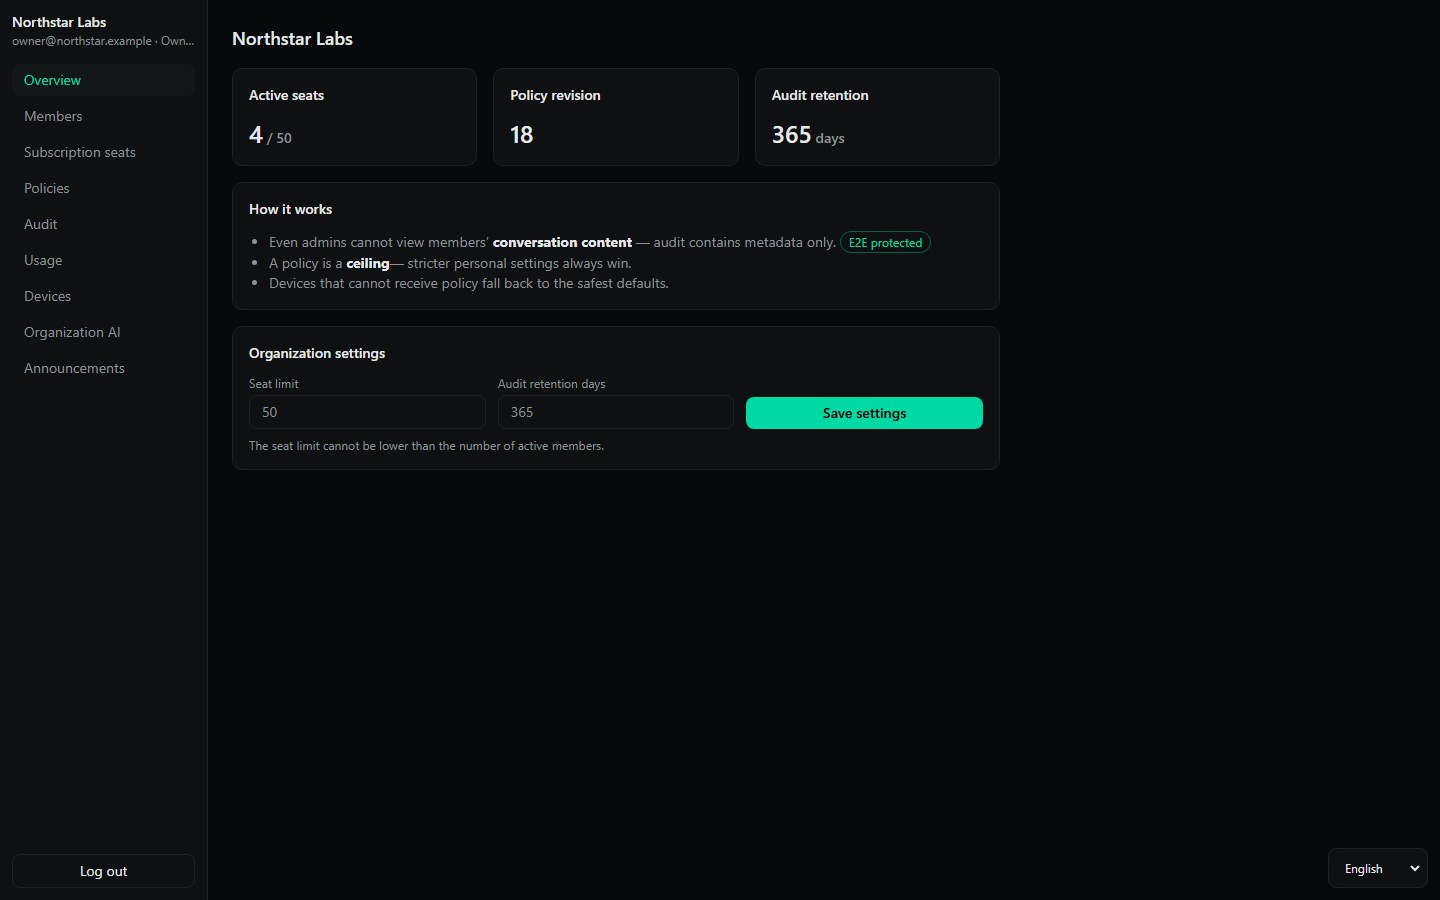
예시 조직 데이터를 넣은 실제 관리자 화면입니다.
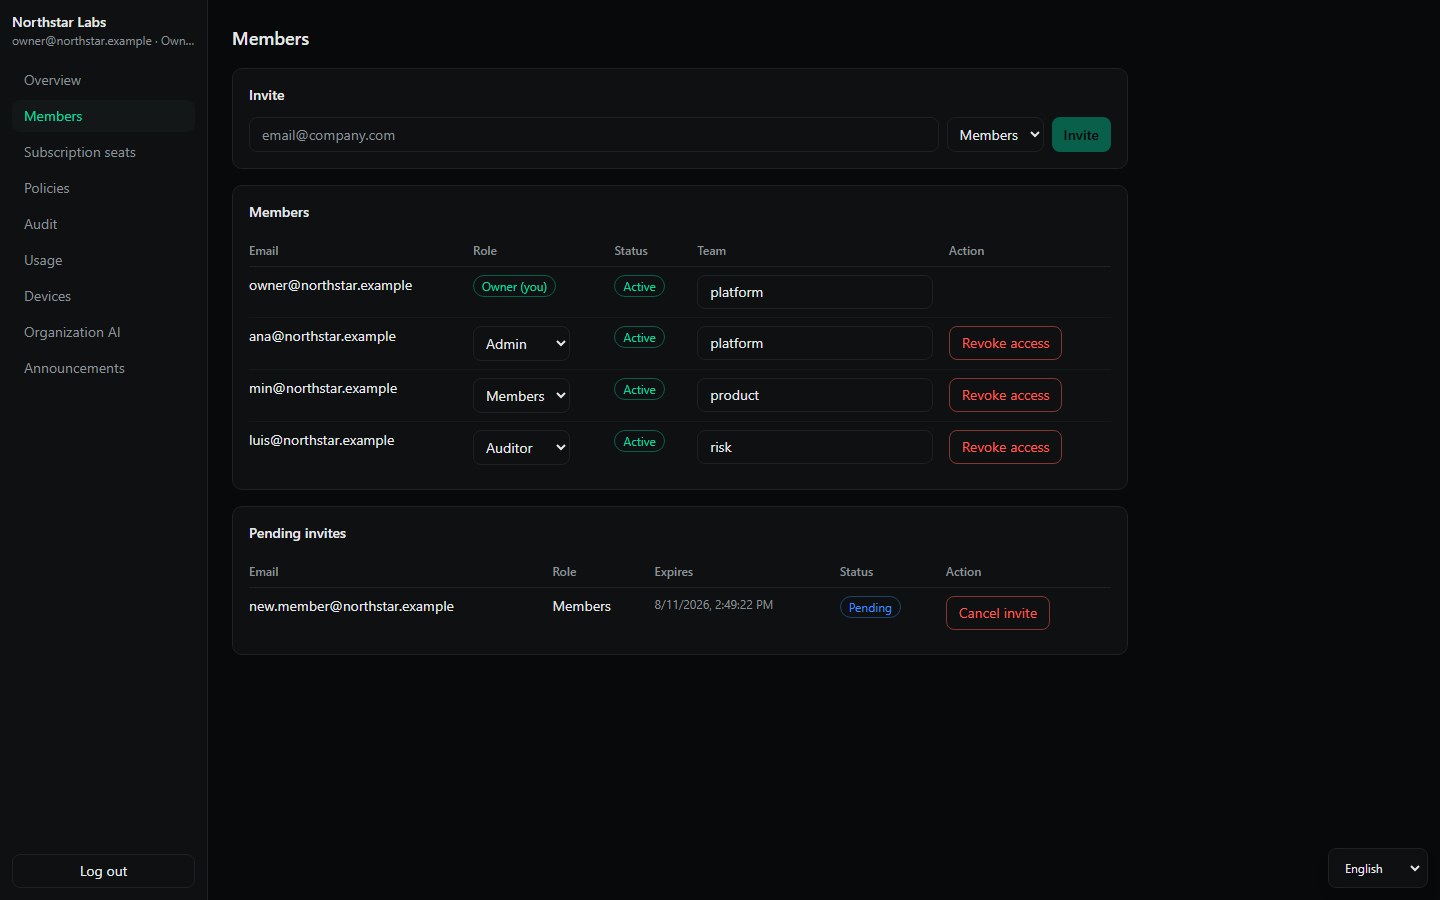
구성원과 구독 관리
개인 구독과 회사가 구매한 Claude Team·OpenAI Business 좌석을 함께 관리하세요. 누가 어떤 좌석을 쓰는지는 회사가 확인하되, 로그인은 각자 기기에서 직접 합니다.
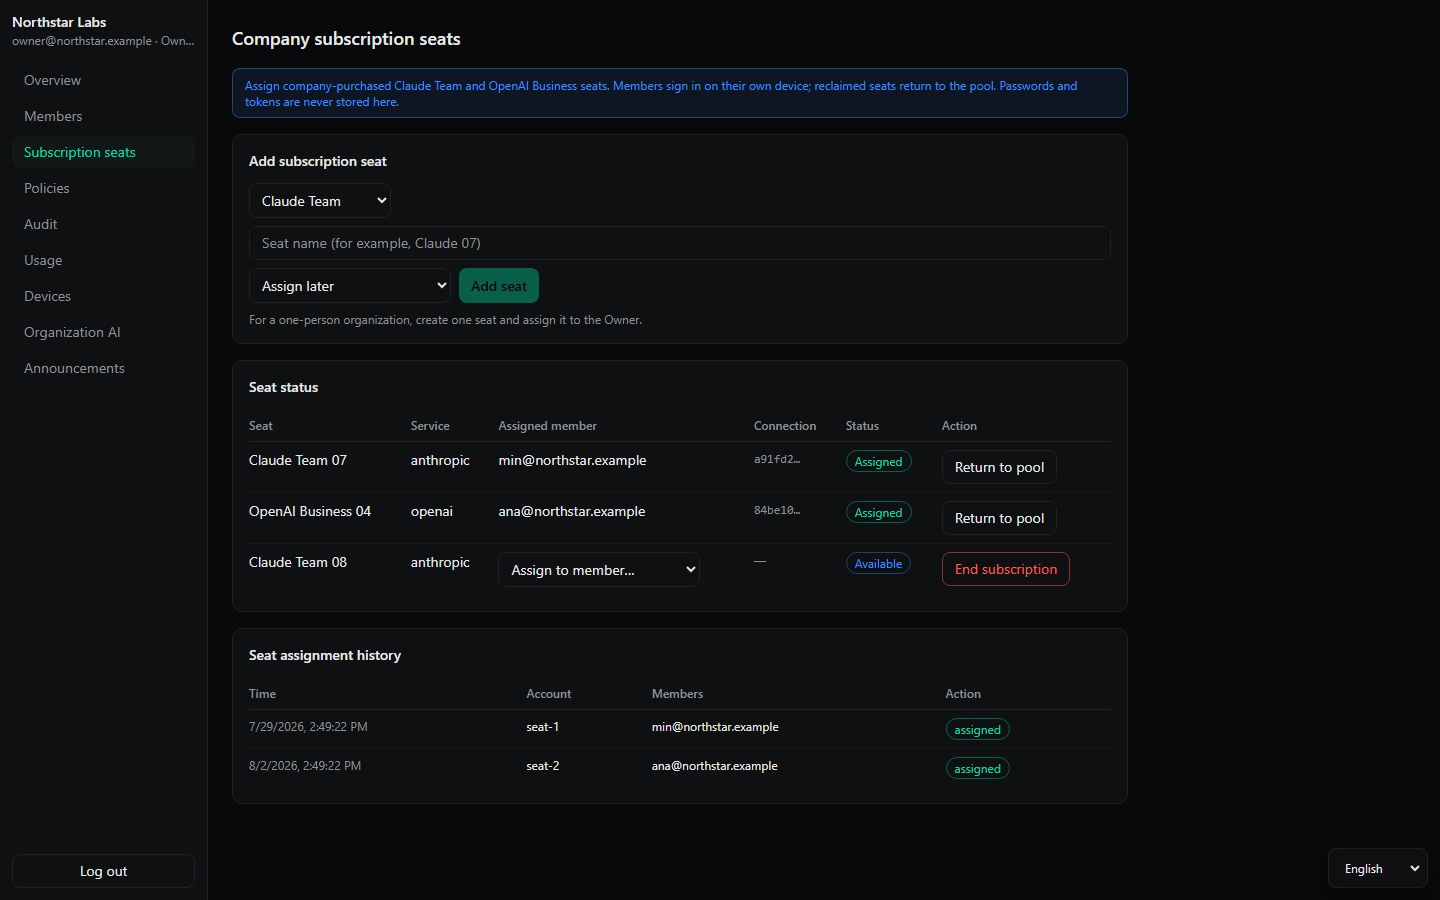
thread0 좌석을 회수하면 새 업무를 시작할 수 없어요. 공급자 구독 해지는 해당 서비스에서 진행해 주세요.
고객 데이터 보호
요청이 기기를 떠나기 전에 회사 규칙을 먼저 적용합니다. 직원이 매번 보호할 고객명과 허용된 전송처, 보안 절차를 외울 필요가 없어요.
지원되는 이름, 연락처와 식별정보는 보내기 전에 기기에서 보호하고, 답변을 받을 때 다시 자연스럽게 보여줍니다.
보호할 고객명·제품명·프로젝트명을 회사가 직접 정합니다. 직원의 기억에 맡기지 않고 실제 업무 기준을 따라가요.
웹페이지와 첨부 문서는 참고 자료로만 다룹니다. 숨은 지시가 허용 범위와 승인 없이 파일 접근이나 명령 실행으로 이어지지 않게 해요.
필수 검사가 실패해도 “일단 전송”으로 넘어가지 않습니다. 요청을 멈추고 이유를 알려 담당자가 판단하게 해요.
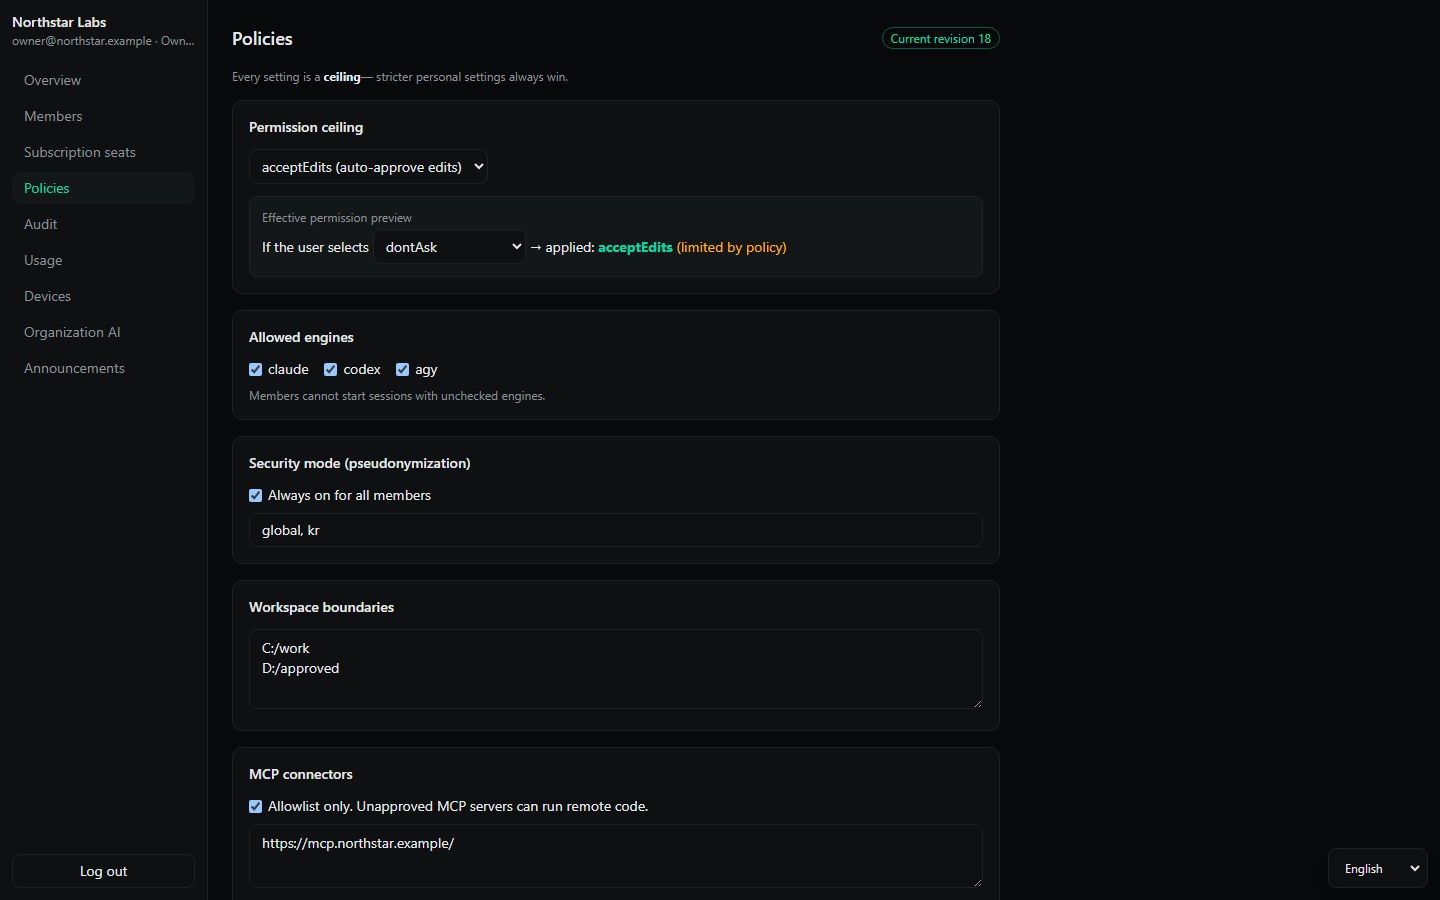
01승인된 회사 규칙만 적용누가 언제 승인한 규칙인지 확인된 버전만 직원 기기에 적용해요.
02연결이 끊겨도 더 느슨해지지 않게회사 규칙을 확인하지 못한 기기는 가장 안전한 설정으로 기다립니다.
03검사가 끝나야 전송개인정보와 업무 맥락 검사가 끝나지 않으면 외부 AI로 보내지 않아요.
이 보호 조치는 외부 전송 전에 노출을 줄이는 장치입니다. 법적 검토와 공급자 계약을 대신하지 않으므로, 도입할 때 데이터 종류와 처리 리전을 함께 확인합니다.
내용을 보지 않는 운영 관리
누가 어떤 모델을 얼마나 썼는지, 보안 규칙이 잘 적용됐는지 확인하세요. 대화와 파일은 수집하지 않아요.
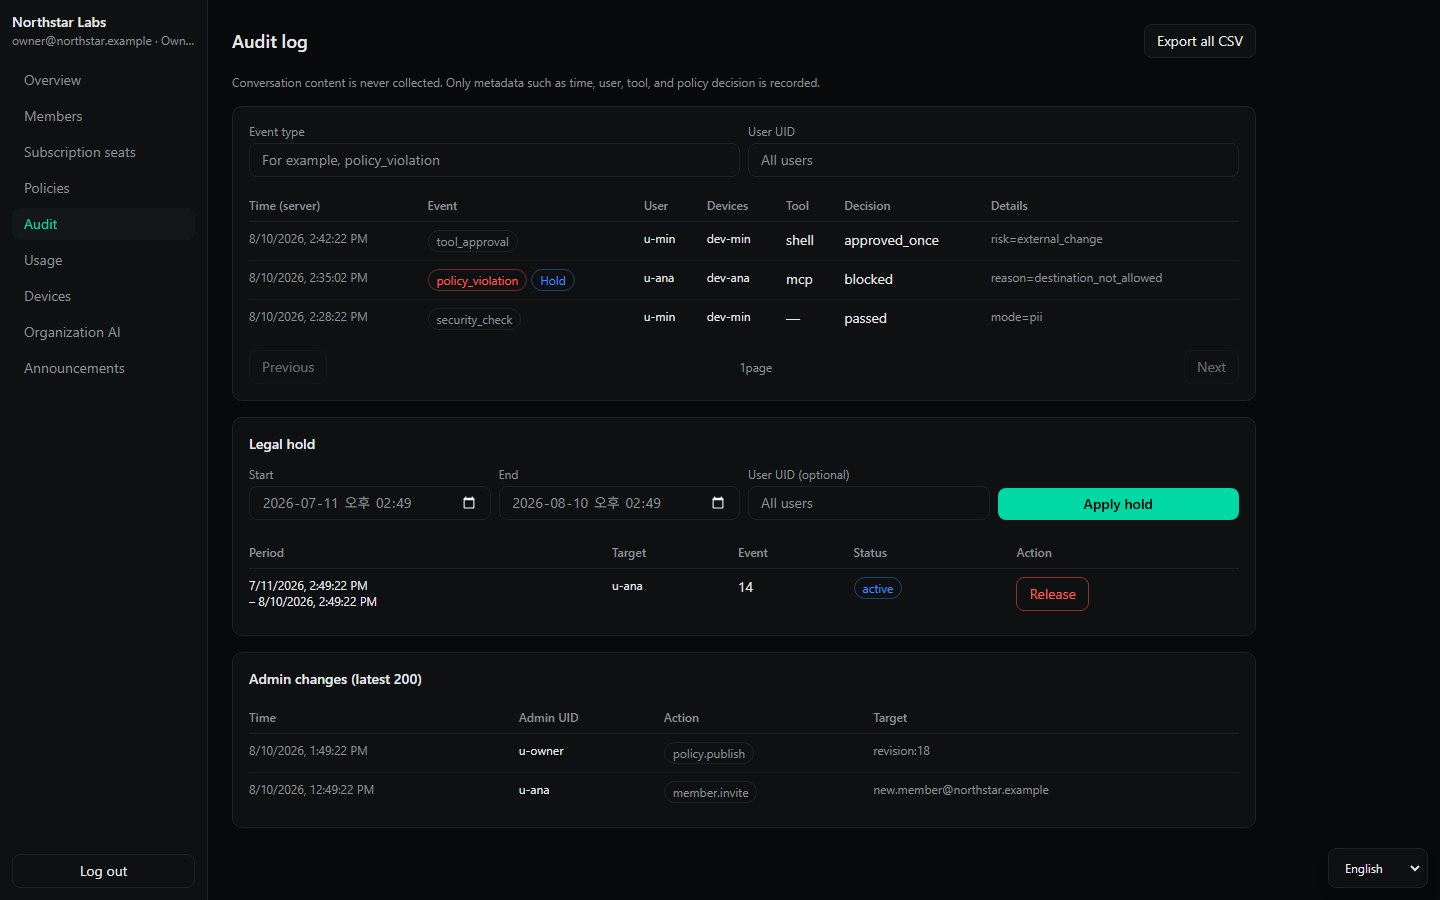
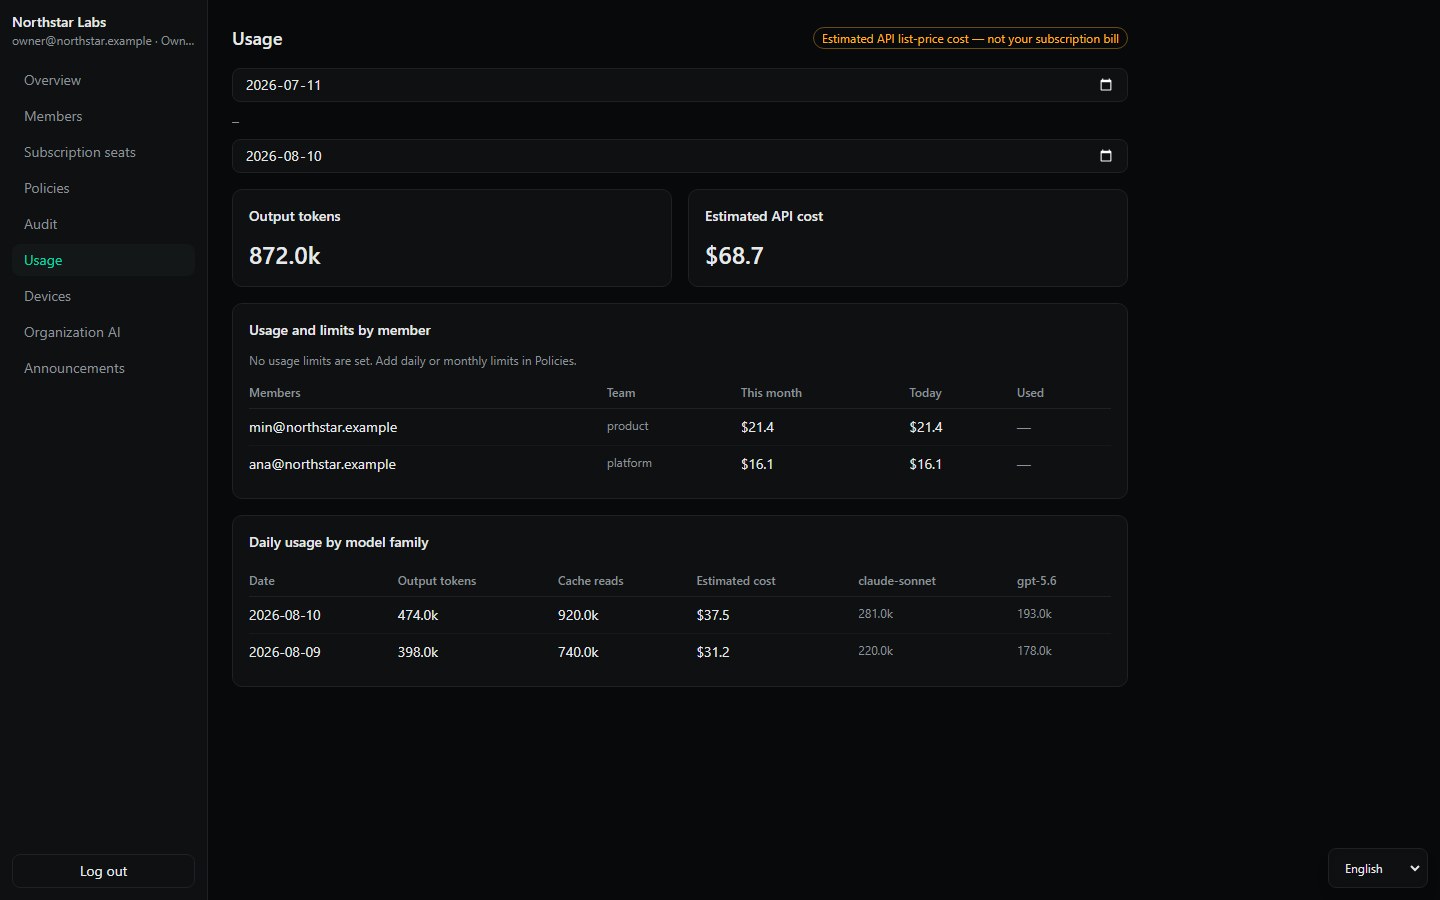
사용자, 사용 모델, 시간, 사용량, 예상 비용, 기기 상태와 보안 정책 적용 결과
프롬프트, 답변, 대화 기록, 파일, 명령 내용, 로그인 정보와 로컬 프로젝트 경로
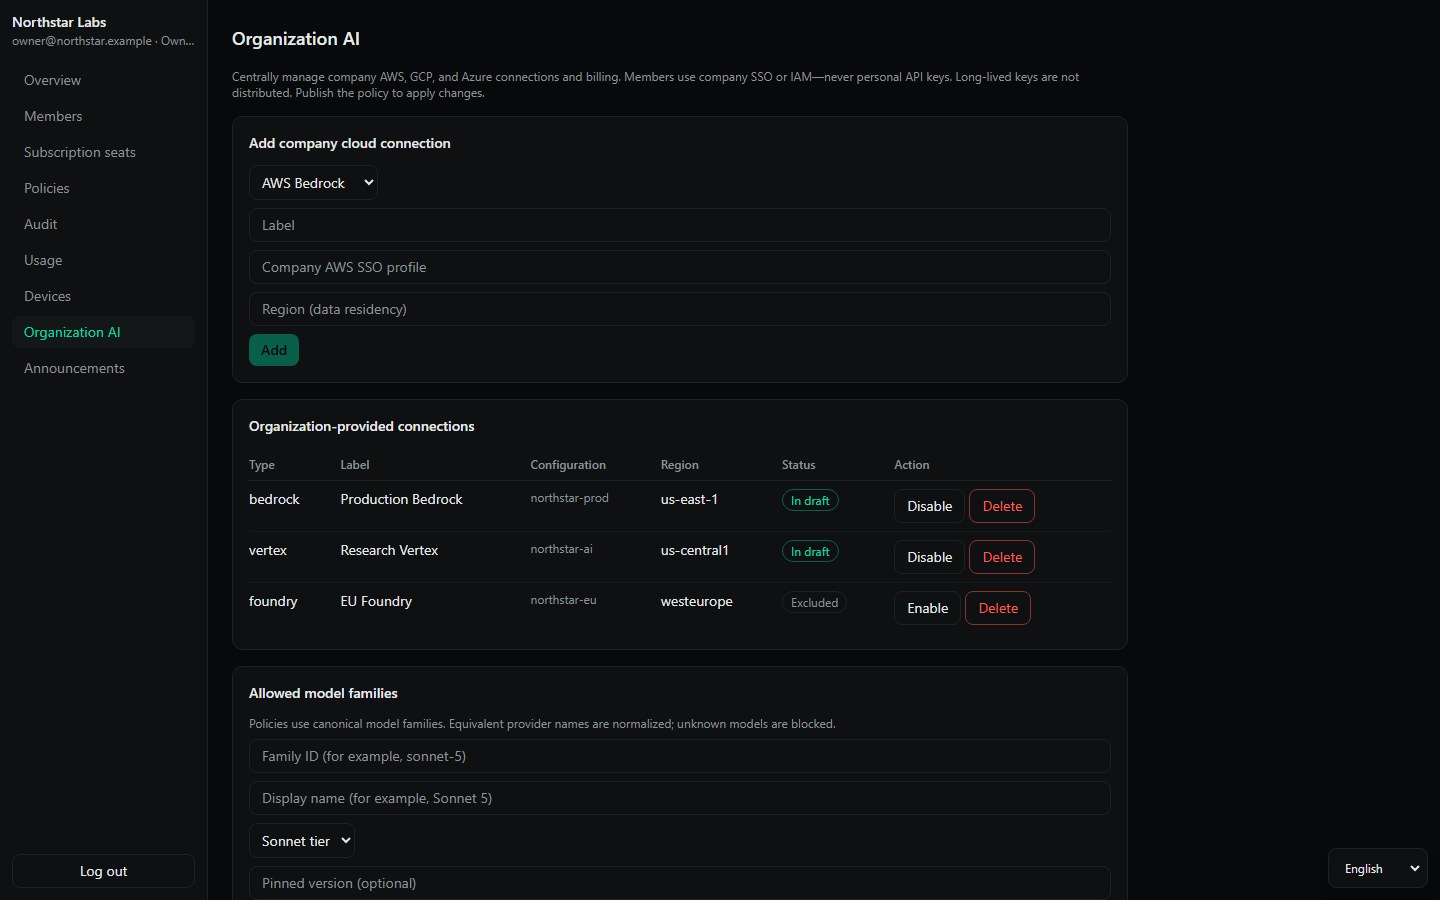
기존 클라우드 연결
AWS Bedrock, Google Vertex AI, Azure AI Foundry를 연결하세요. 구성원은 각자 기기에서 회사 SSO나 IAM으로 로그인하고, 장기 키는 중앙에서 배포하지 않아요.
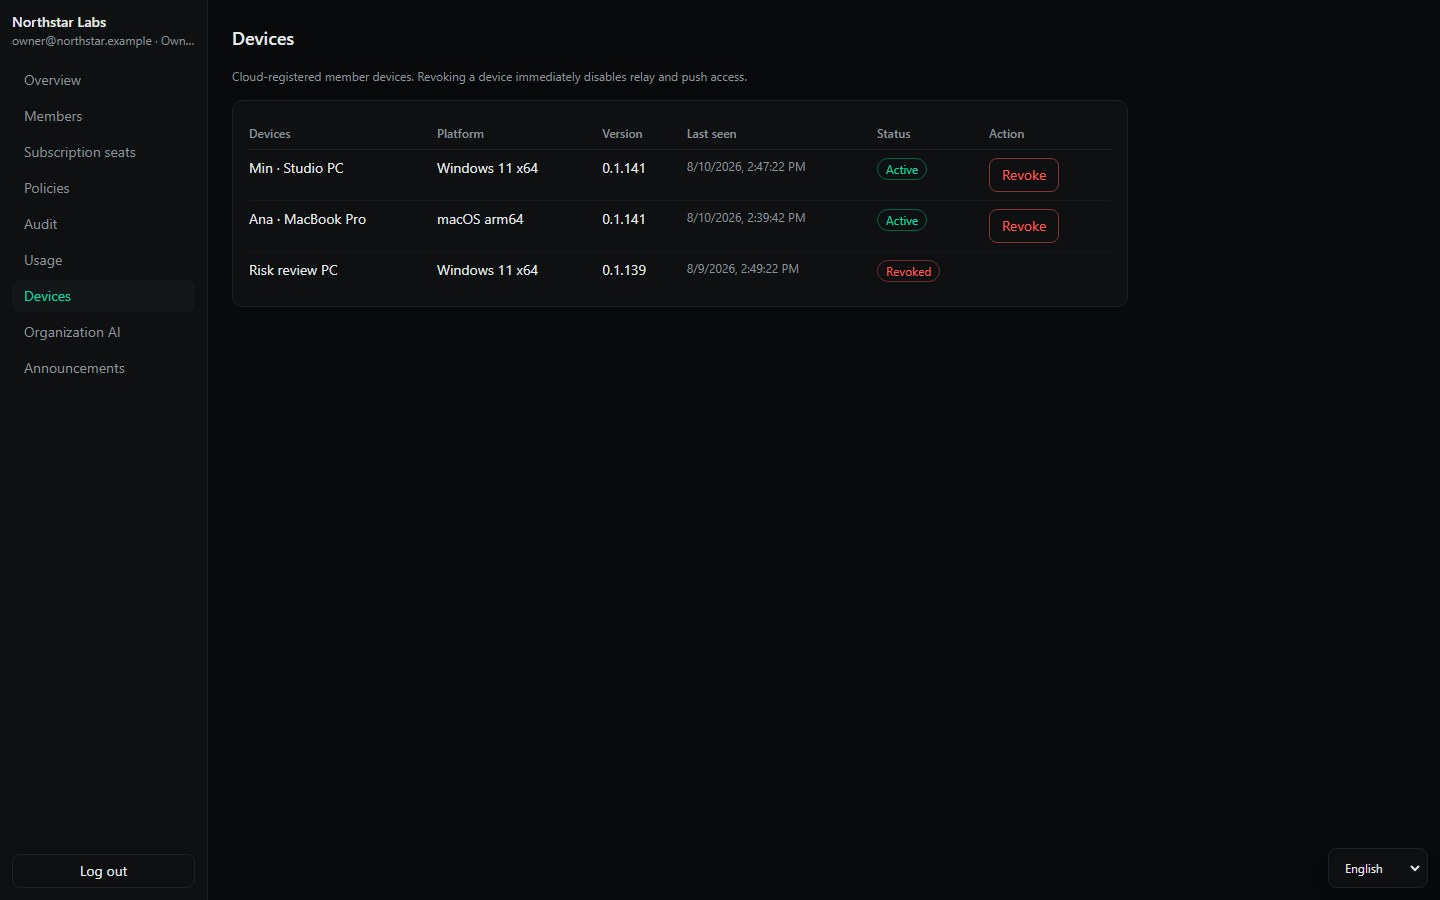
기기 관리
앱 버전과 최근 접속 상태를 확인하고, 분실하거나 퇴역한 기기의 연결을 바로 해제하세요.
도입 전에 확인하세요
구성원, thread0 좌석, 허용한 AI·클라우드·리전, 권한 상한, 기기, 사용량과 보안 정책 적용 결과를 한곳에서 관리해요.
아니요. 관리자에게는 사용자, 경로, 모델 종류, 시간, 사용량과 정책 결과 같은 운영 정보만 보이고 프롬프트, 답변, 파일과 명령 내용은 보이지 않아요.
네. 회사는 좌석 배정만 관리하고 직원은 각자 기기에서 공급자에 직접 로그인해요. 비밀번호, 쿠키와 토큰을 중앙에 모으지 않습니다.
지원되는 개인정보와 회사가 지정한 고객명·제품명·프로젝트명을 기기에서 먼저 보호해요. 필수 검사를 끝내지 못하면 요청을 보내지 않습니다.
허용한 공급자·모델·리전을 제한하고 전송 전 노출을 줄일 수 있어요. 다만 법적 의무와 공급자 계약은 도입 과정에서 별도로 검토해야 합니다.
우리 팀에 맞게 시작하세요
지금 쓰는 AI 구독과 클라우드 계정을 알려주세요. 팀에 필요한 보안 규칙과 도입 순서를 먼저 제안해 드려요.