Evita que los datos personales salgan tal cual
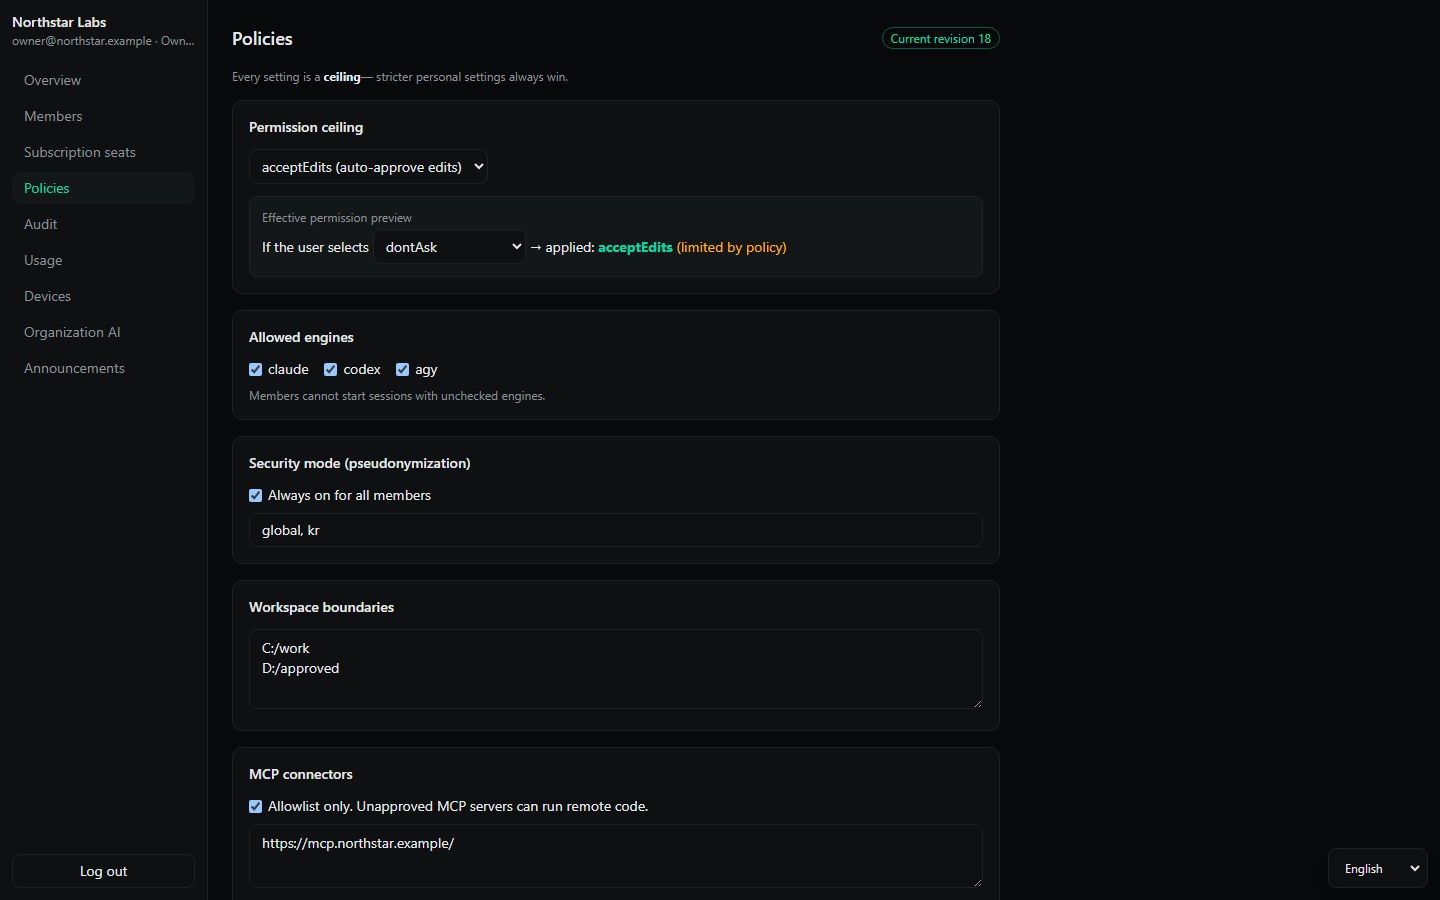
Los nombres, contactos e identificadores compatibles se protegen en el dispositivo antes del envío y vuelven a mostrarse en la respuesta.
IA EMPRESARIAL, BAJO LAS REGLAS DE LA EMPRESA
El equipo conserva la IA y las suscripciones que ya usa. Antes de que los datos salgan del dispositivo, protege datos personales y contexto empresarial, y permite solo cuentas, modelos y regiones aprobados.
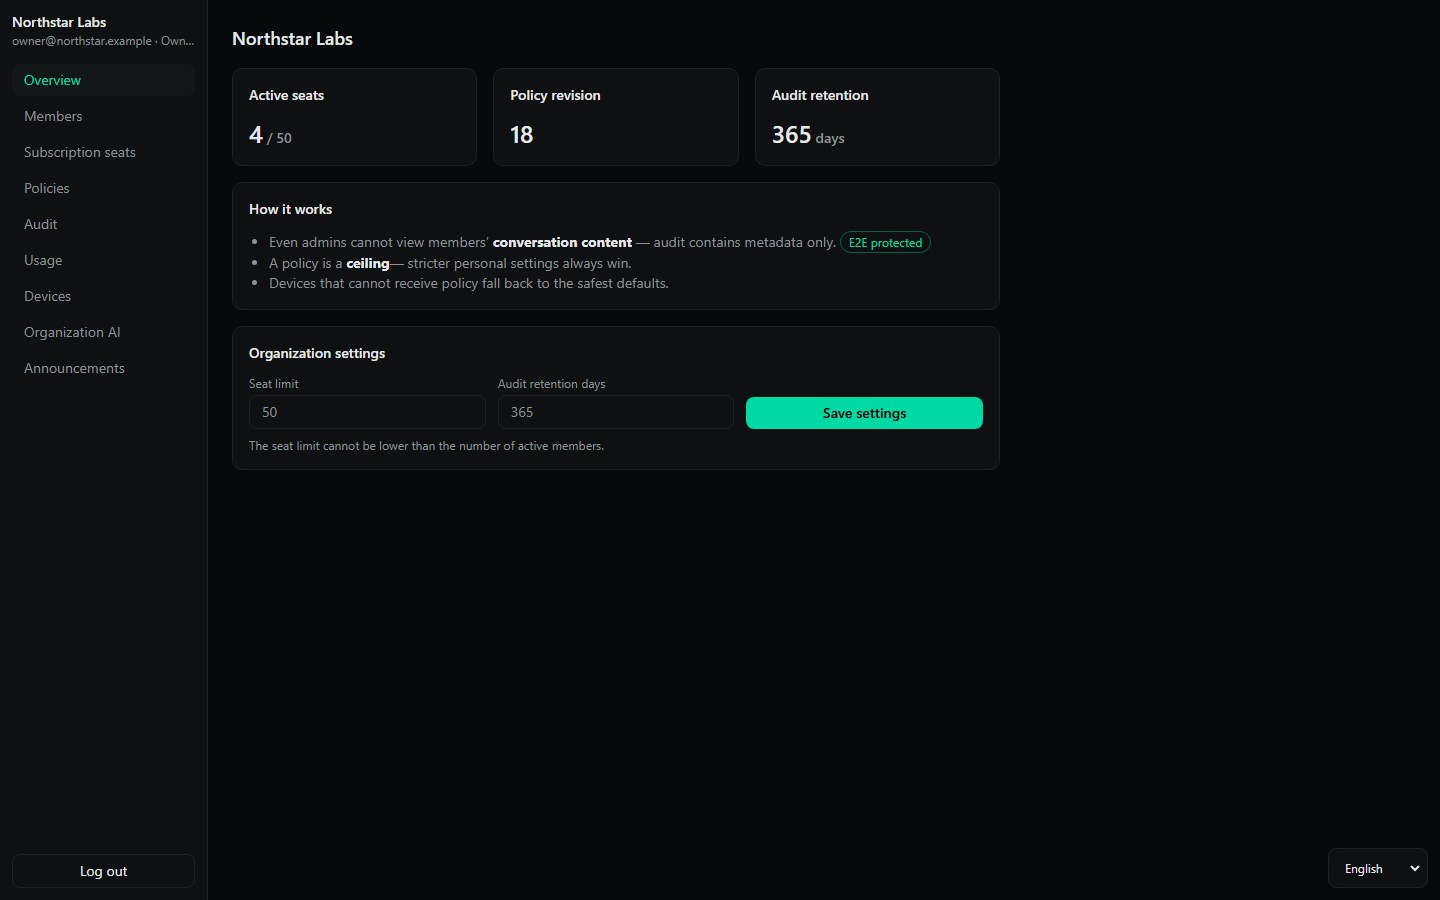
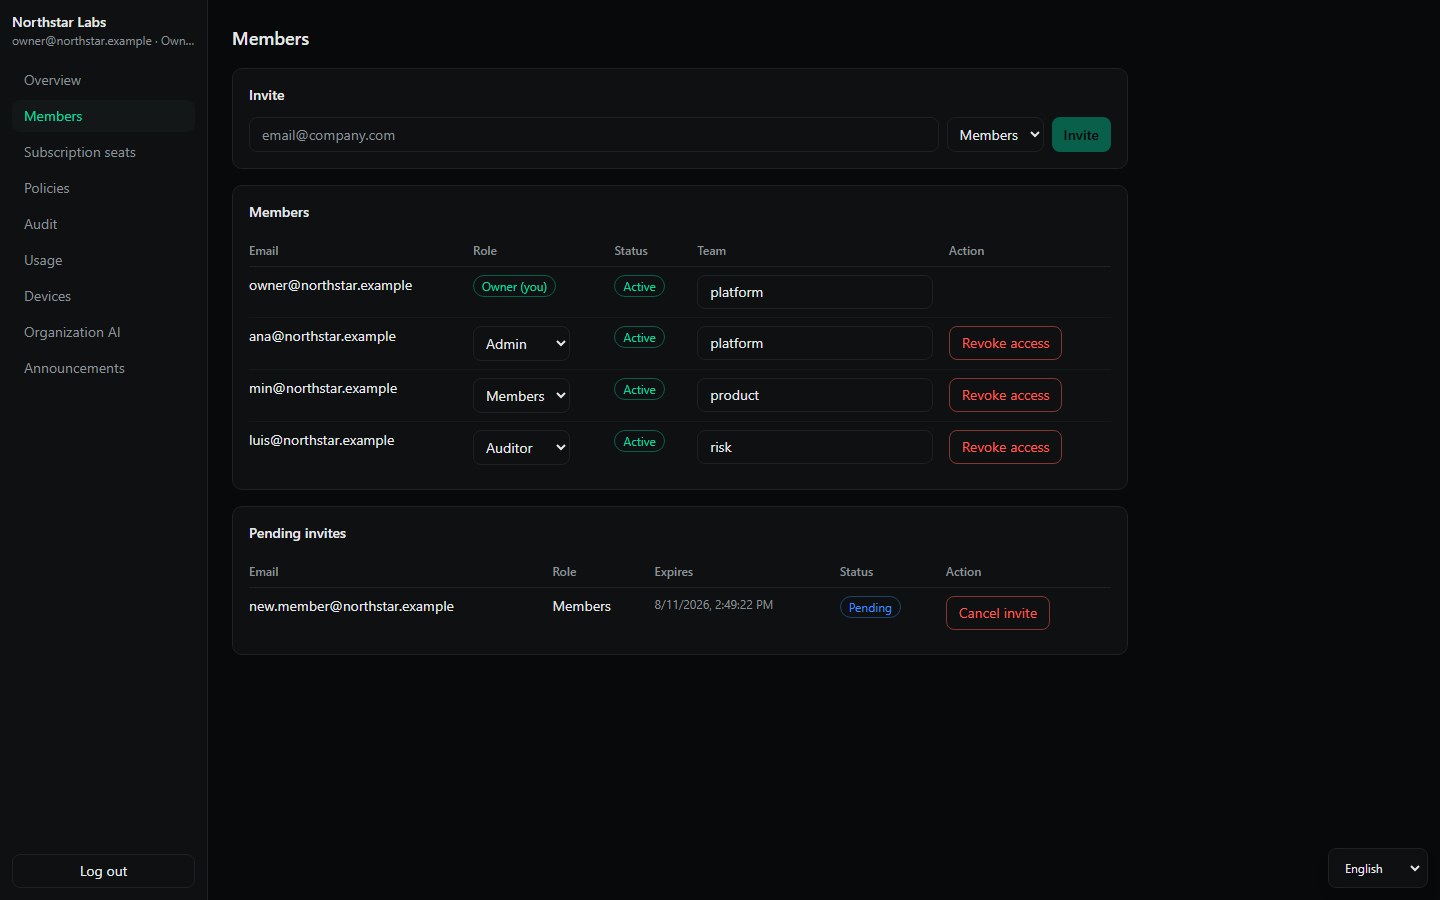
Las pantallas son capturas de la consola real con datos representativos.
PERSONAS Y SUSCRIPCIONES
Gestiona miembros, roles y plazas Claude Team u OpenAI Business. La consola guarda asignaciones, no contraseñas, cookies ni tokens.
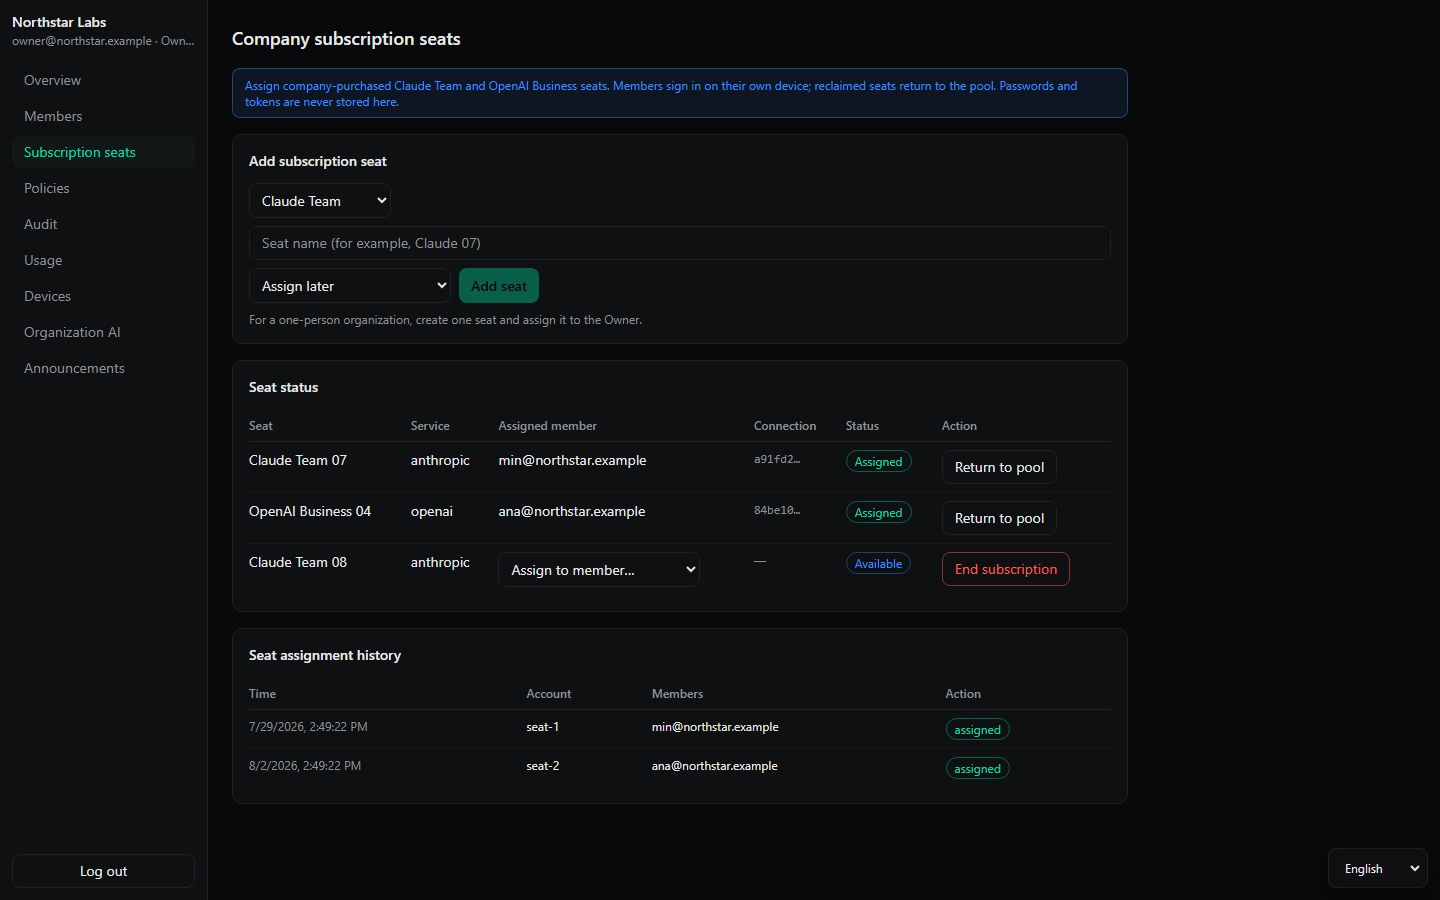
Límite operativo: recuperar una plaza thread0 bloquea nuevas sesiones. Revoca también la plaza en la consola del proveedor.
PROTECCIÓN DE DATOS DE CLIENTES
thread0 aplica las reglas de la empresa antes de que una solicitud salga del dispositivo. El equipo no tiene que recordar cada nombre, destino o paso de seguridad.
Los nombres, contactos e identificadores compatibles se protegen en el dispositivo antes del envío y vuelven a mostrarse en la respuesta.
La empresa elige qué nombres de clientes, productos y proyectos ocultar, sin depender de la memoria de cada persona.
Las webs y los archivos siguen siendo referencias. Una instrucción oculta no puede acceder a archivos ni ejecutar comandos sin alcance y aprobación.
Un control obligatorio nunca se convierte en “enviar de todos modos”. thread0 detiene la solicitud y explica el motivo.
01Firma verificadaEl escritorio solo acepta revisiones firmadas y crecientes.
02Fallo seguroUn dispositivo sin política arranca con la configuración más segura.
03Control localLas comprobaciones obligatorias bloquean el turno si no terminan.
Estos controles reducen la exposición antes de una transferencia externa. Complementan, no sustituyen, la revisión legal y los contratos con proveedores.
VISIBILIDAD SIN VIGILANCIA
Audita decisiones y eventos; analiza uso por miembro y modelo. No se recopilan conversaciones ni trabajo local.
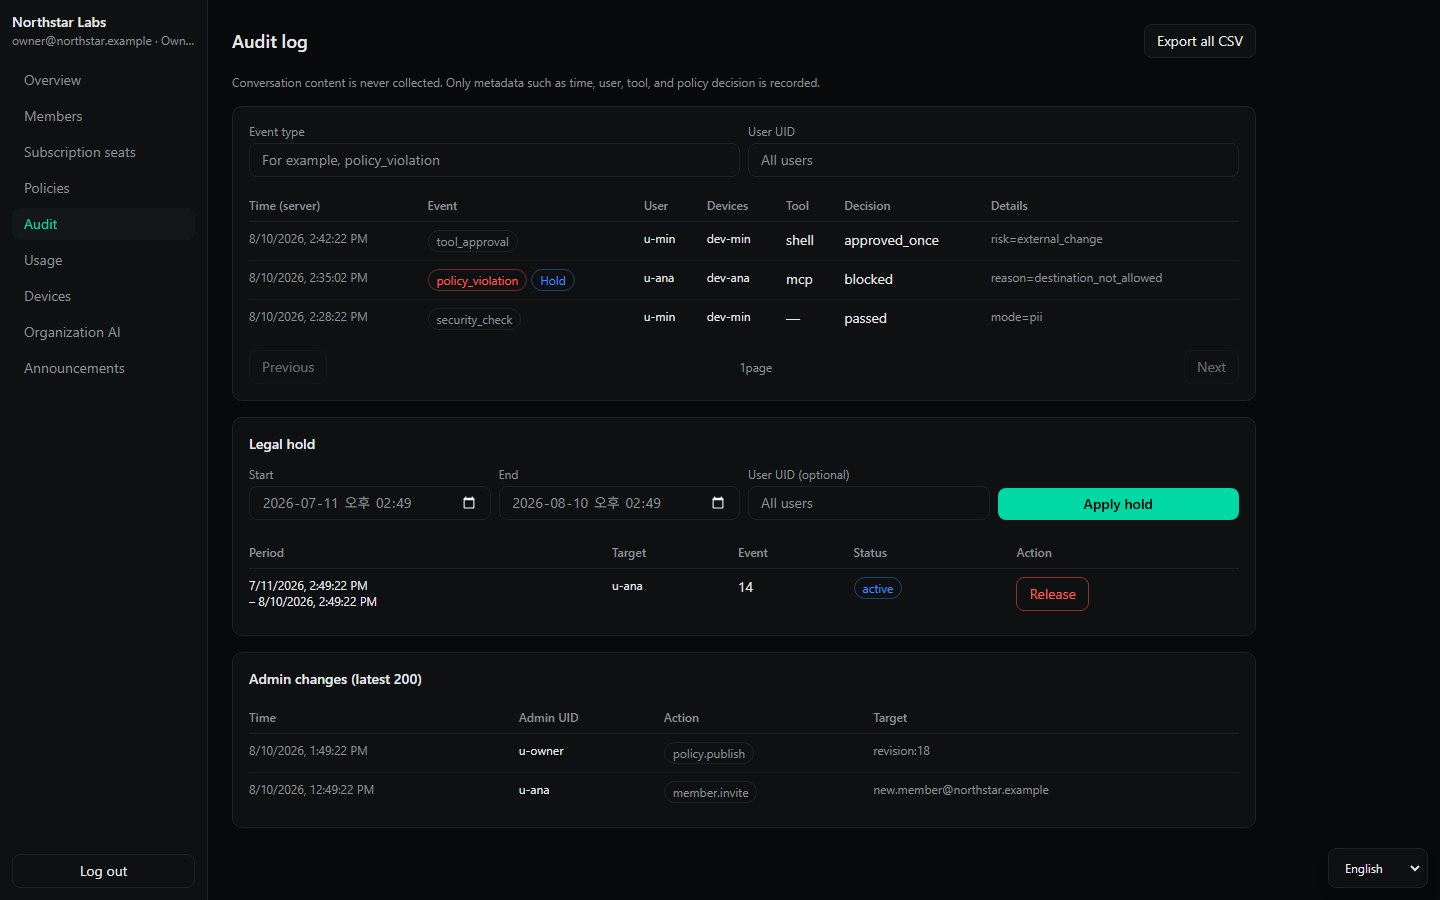
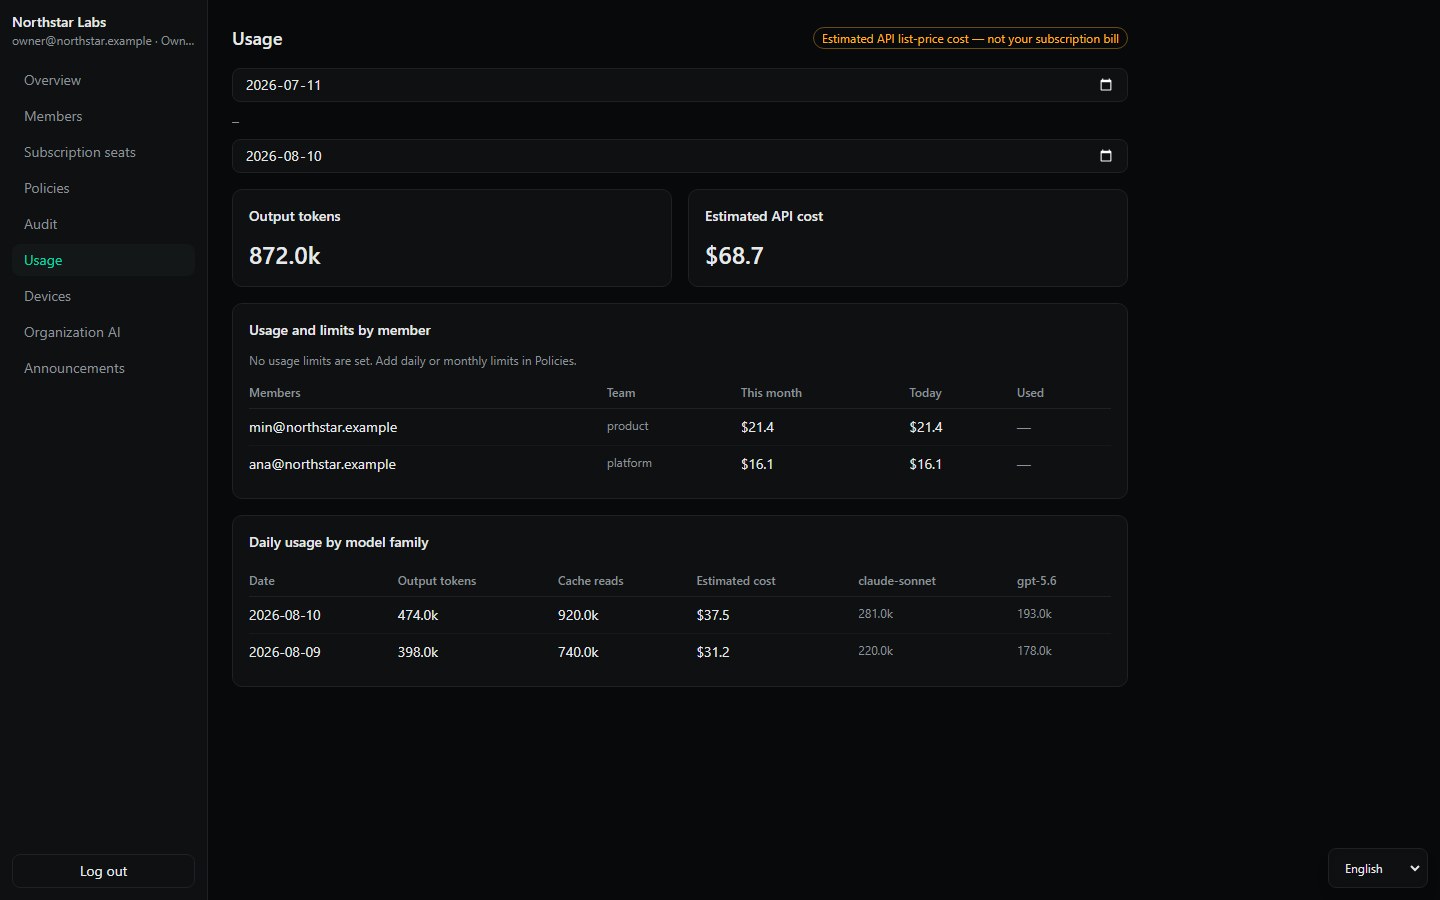
Plaza, ID, ruta, modelo, hora, uso, coste estimado, dispositivo, revisión y evento.
Prompts, respuestas, historial, archivos, comandos, credenciales, perfiles o rutas locales.
ELECCIÓN CLOUD Y RESIDENCIA
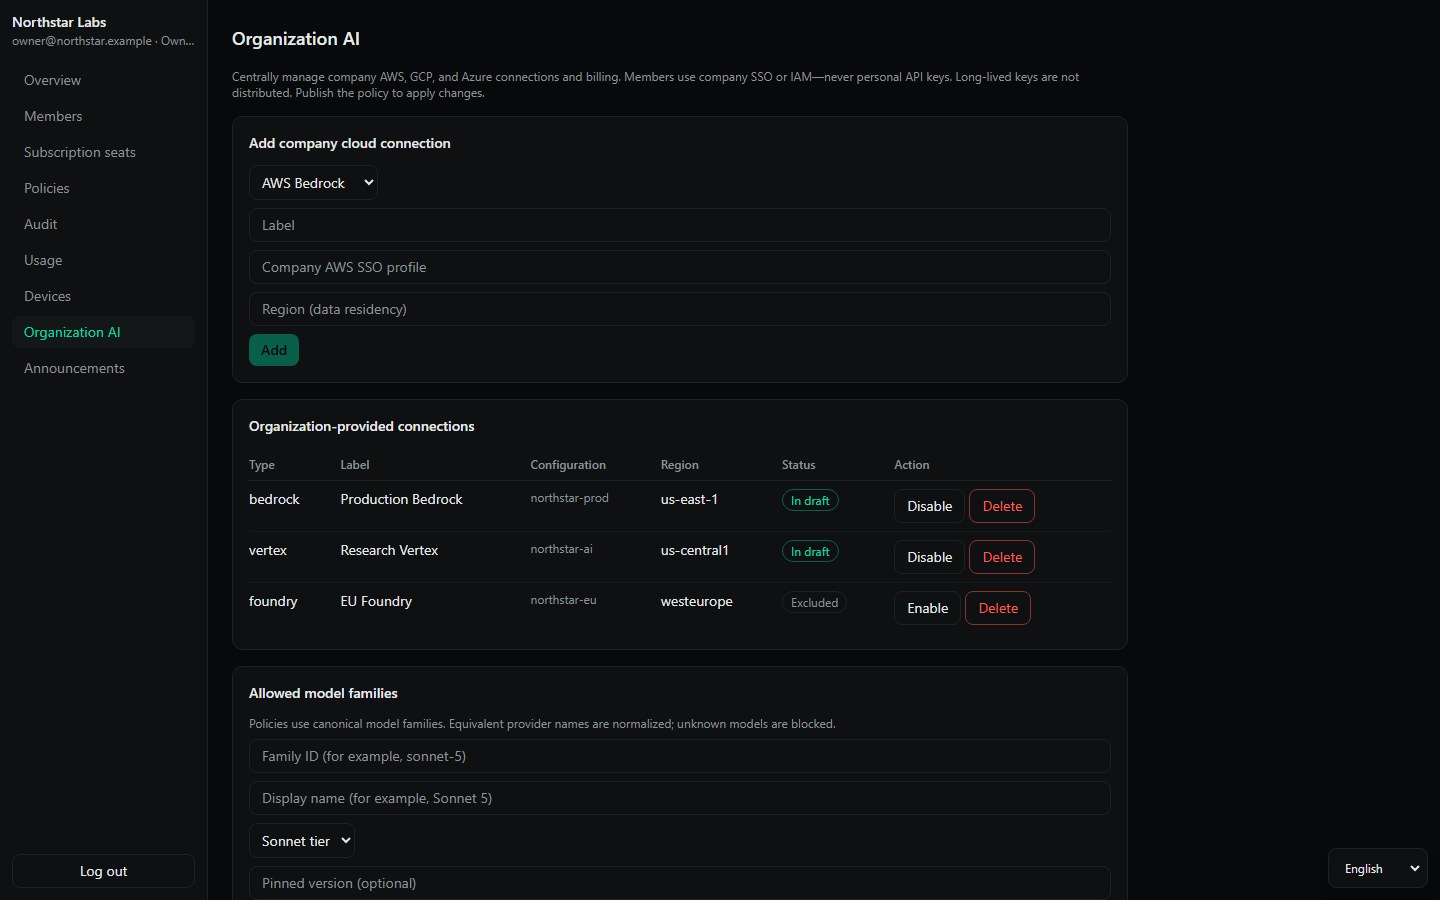
Conecta Bedrock, Vertex AI, Azure AI Foundry y gateways aprobados. Los miembros usan SSO o IAM; no se distribuyen claves persistentes.
VISIBILIDAD DE DISPOSITIVOS
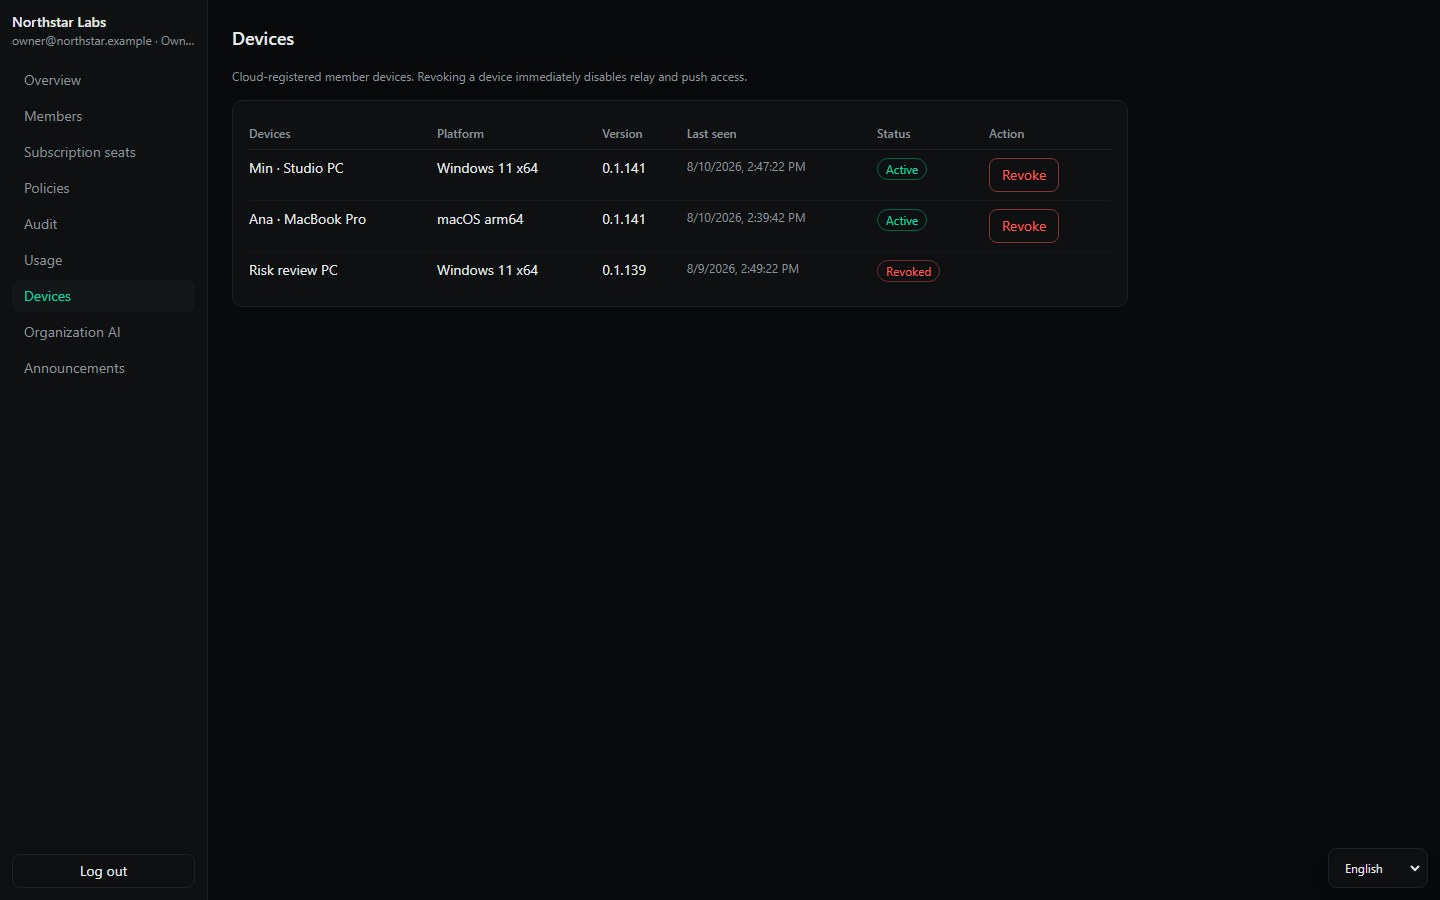
Sigue versión, plataforma, presencia y política; corta relay y push. Son señales prácticas, no atestación remota de hardware.
ANTES DE DESPLEGAR
Miembros, plazas, IA y nubes aprobadas, regiones, permisos, dispositivos, uso y eventos de política desde una consola.
No. Ven metadatos operativos, no prompts, respuestas, archivos ni comandos.
Sí. La empresa asigna plazas y cada persona inicia sesión con el proveedor en su dispositivo. No se centralizan credenciales.
Los datos compatibles y términos definidos por la empresa se protegen en el dispositivo. Si falla un control obligatorio, no se envía.
Puede limitar proveedores, modelos y regiones y reducir la exposición. Las obligaciones legales y contratos aún deben revisarse.
ADOPTA AGENTES SIN PERDER EL LÍMITE
Trae el equipo, sus plazas y sus cuentas cloud. Definiremos el límite antes de publicar la primera política.