個人情報をそのまま外に出さない
対応する氏名、連絡先、識別情報を端末で保護してから送り、回答では自然に表示します。
会社のルールで使える企業AI
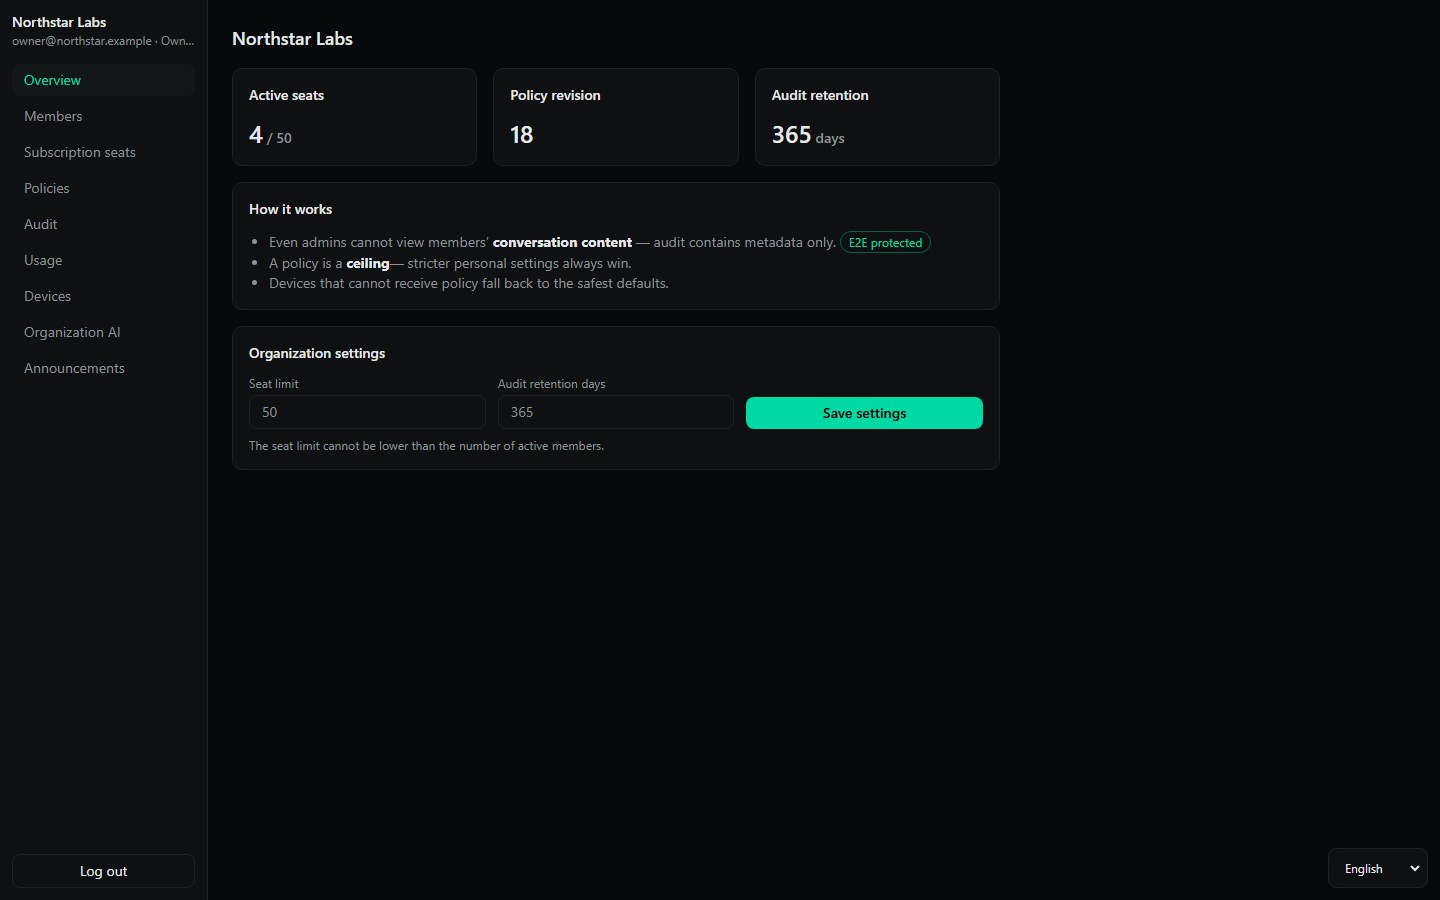
社員は今のAIと契約をそのまま利用。データが端末を出る前に個人情報と業務文脈を保護し、承認済みのアカウント、モデル、リージョンだけを許可します。
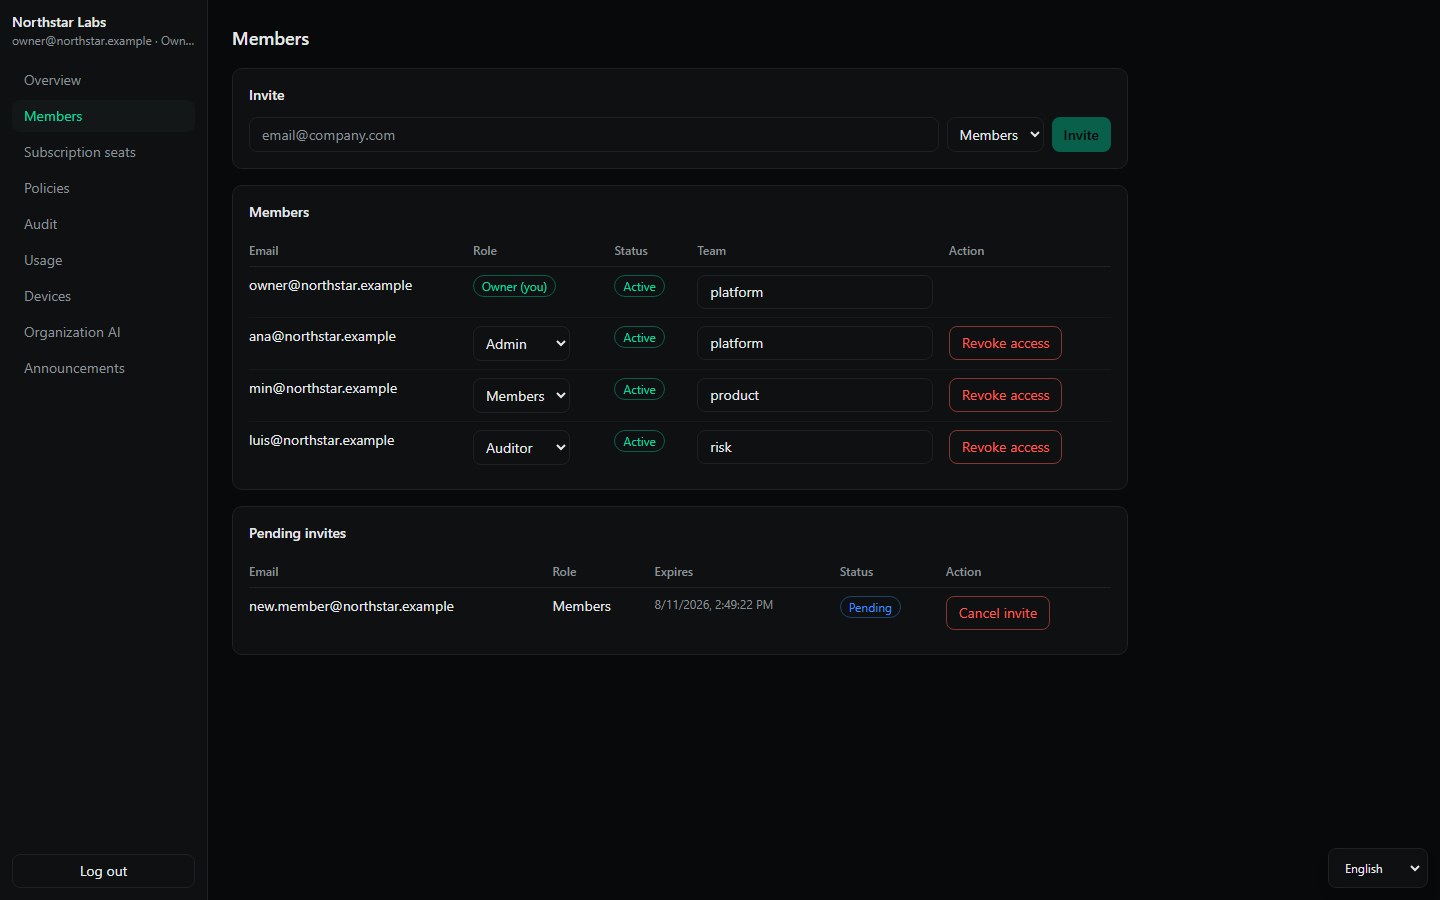
以下は実際の管理コンソールに代表データを入れて撮影した画面です。
メンバーと契約
メンバー、役割、Claude TeamやOpenAI Businessのシートを管理。保存するのは割り当て状態だけです。
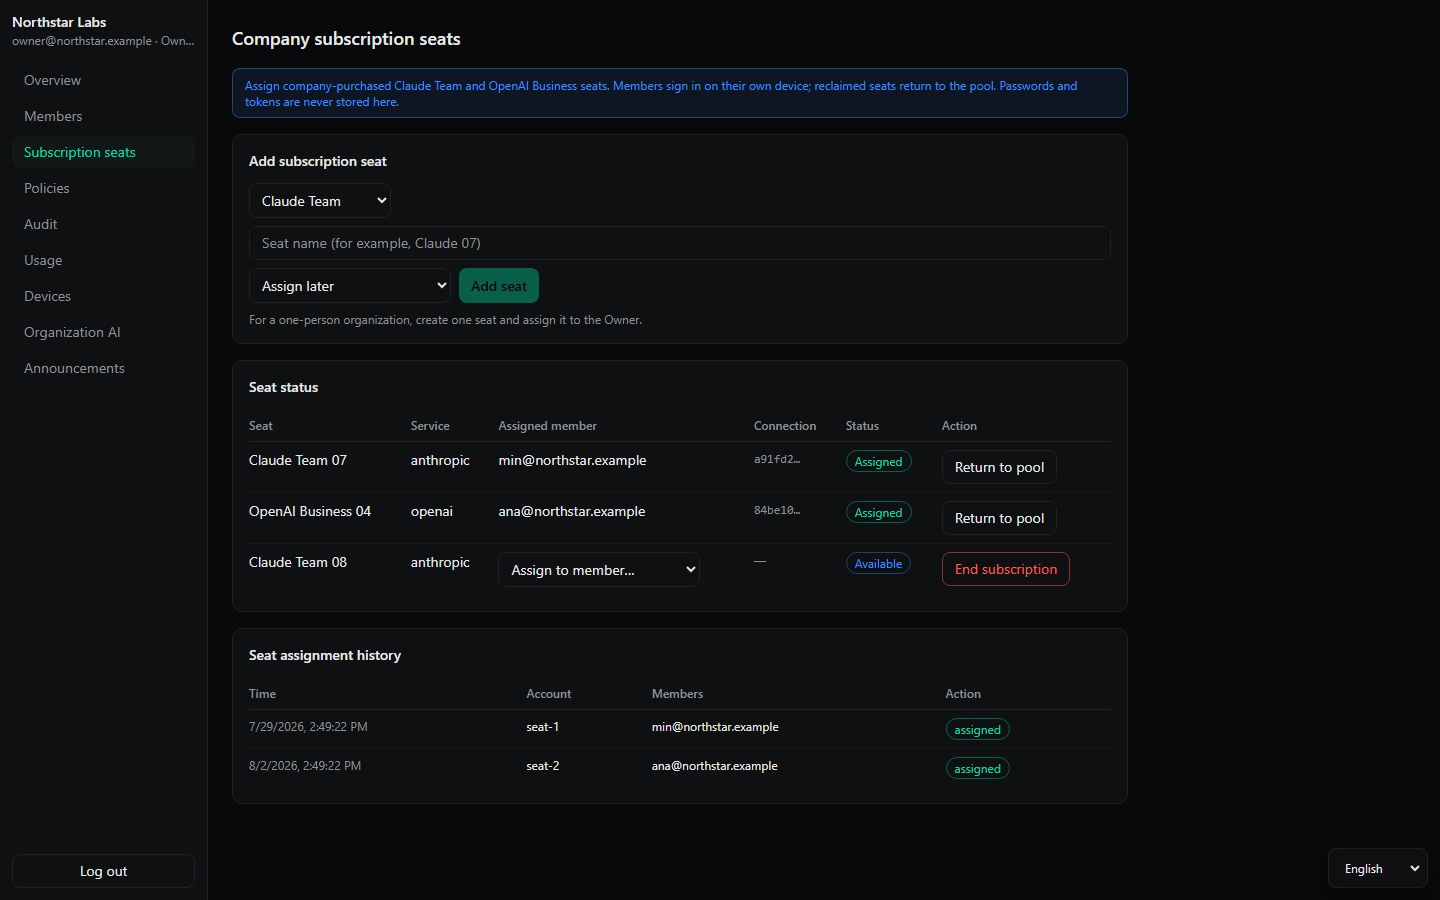
運用境界:thread0シート回収で新規組織セッションを停止。プロバイダー側でも別途取り消します。
顧客データの保護
リクエストが端末を出る前に、thread0 が会社のルールを適用します。社員が顧客名、送信先、手順を毎回覚える必要はありません。
対応する氏名、連絡先、識別情報を端末で保護してから送り、回答では自然に表示します。
保護する顧客、製品、案件名は会社が指定。社員一人ひとりの注意だけに頼りません。
Webページと添付は参照資料のまま。隠れた指示が範囲と承認なしにファイル操作やコマンド実行へ進むのを防ぎます。
必須検査を「そのまま送る」に切り替えません。thread0 が止めて理由を伝えます。
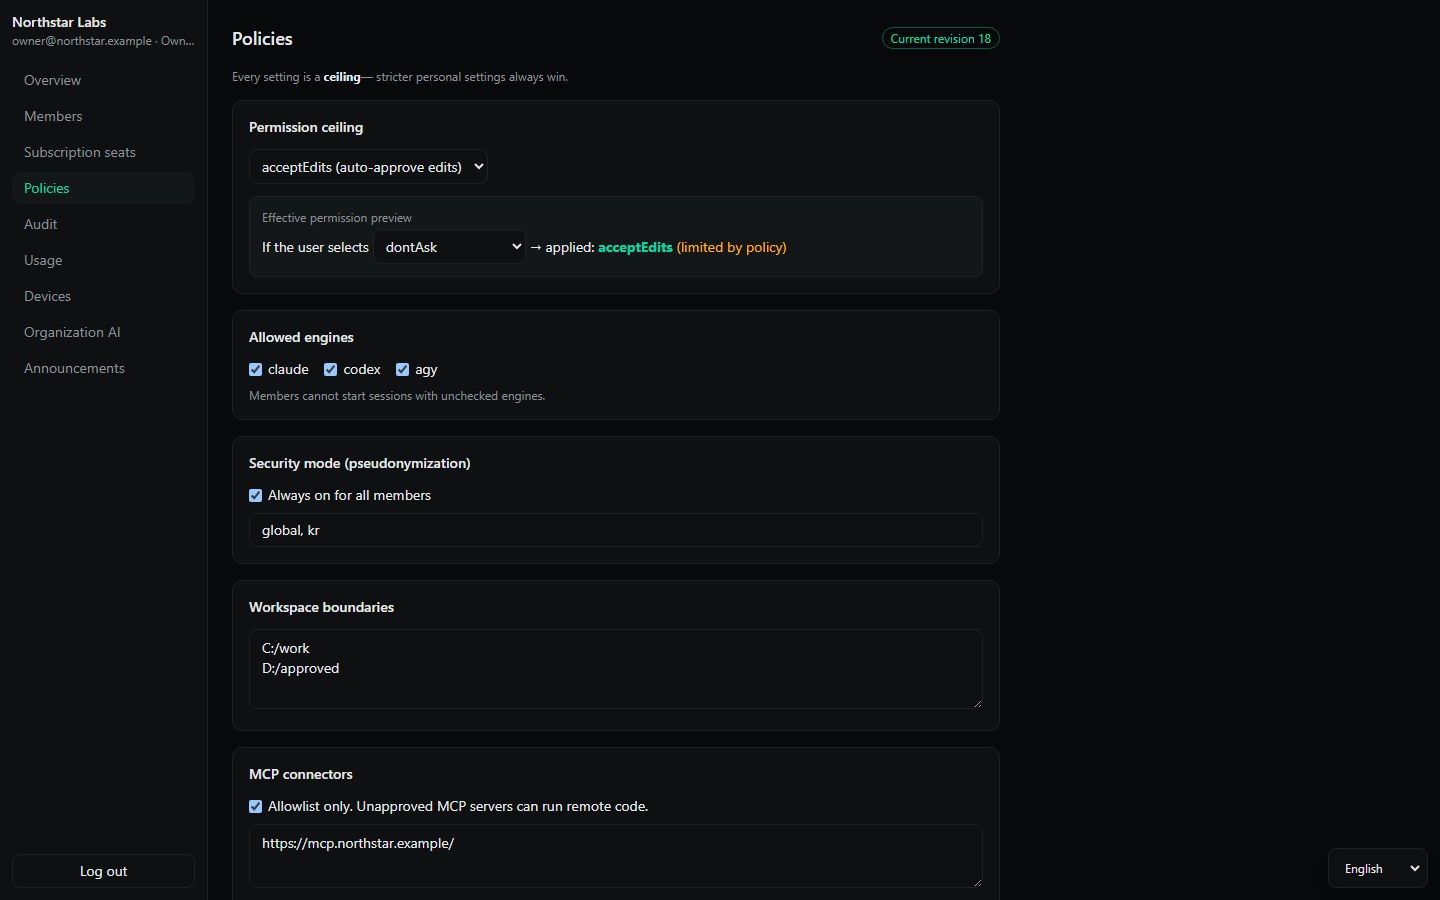
01署名検証署名済みで単調増加する版だけを適用。
02失敗時も安全未受信端末は最も安全な既定値で開始。
03ローカル検査必須検査を完了できなければ送信を遮断。
これらの制御は外部送信前の露出を減らします。法務確認や提供者との契約を代替するものではないため、導入時にデータ種類と処理リージョンを確認します。
監視しない可視性
ポリシー判断とセキュリティイベント、メンバー・モデル別利用量を把握。会話やローカル作業は収集しません。
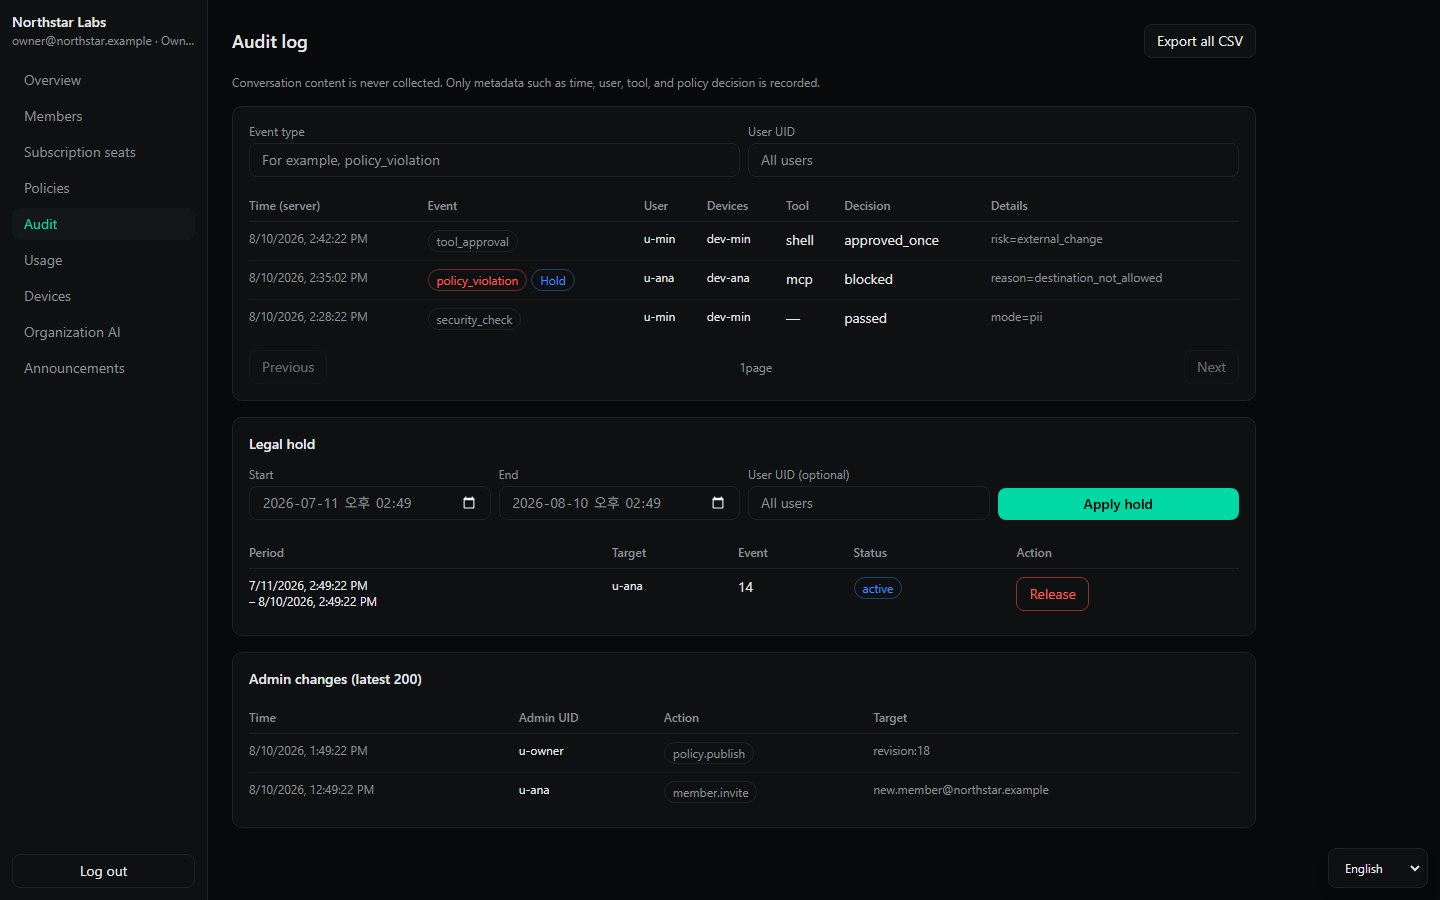
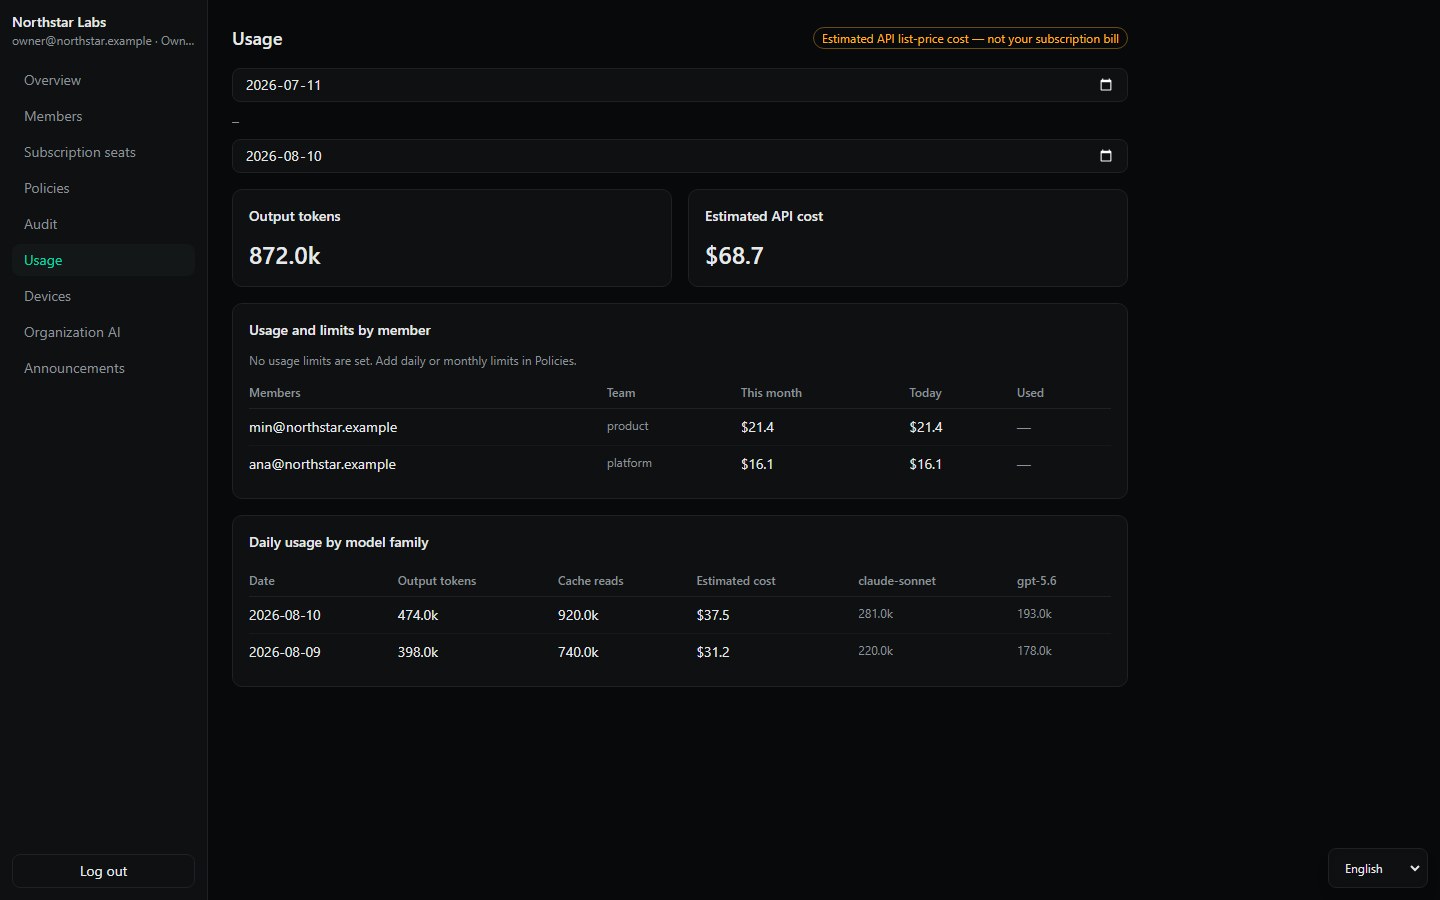
シート、ID、ルート、モデル、時刻、利用量、推定費用、端末状態、ポリシー版、適用イベント。
プロンプト、応答、履歴、ファイル、コマンド内容、認証情報、プロファイル、ローカルパス。
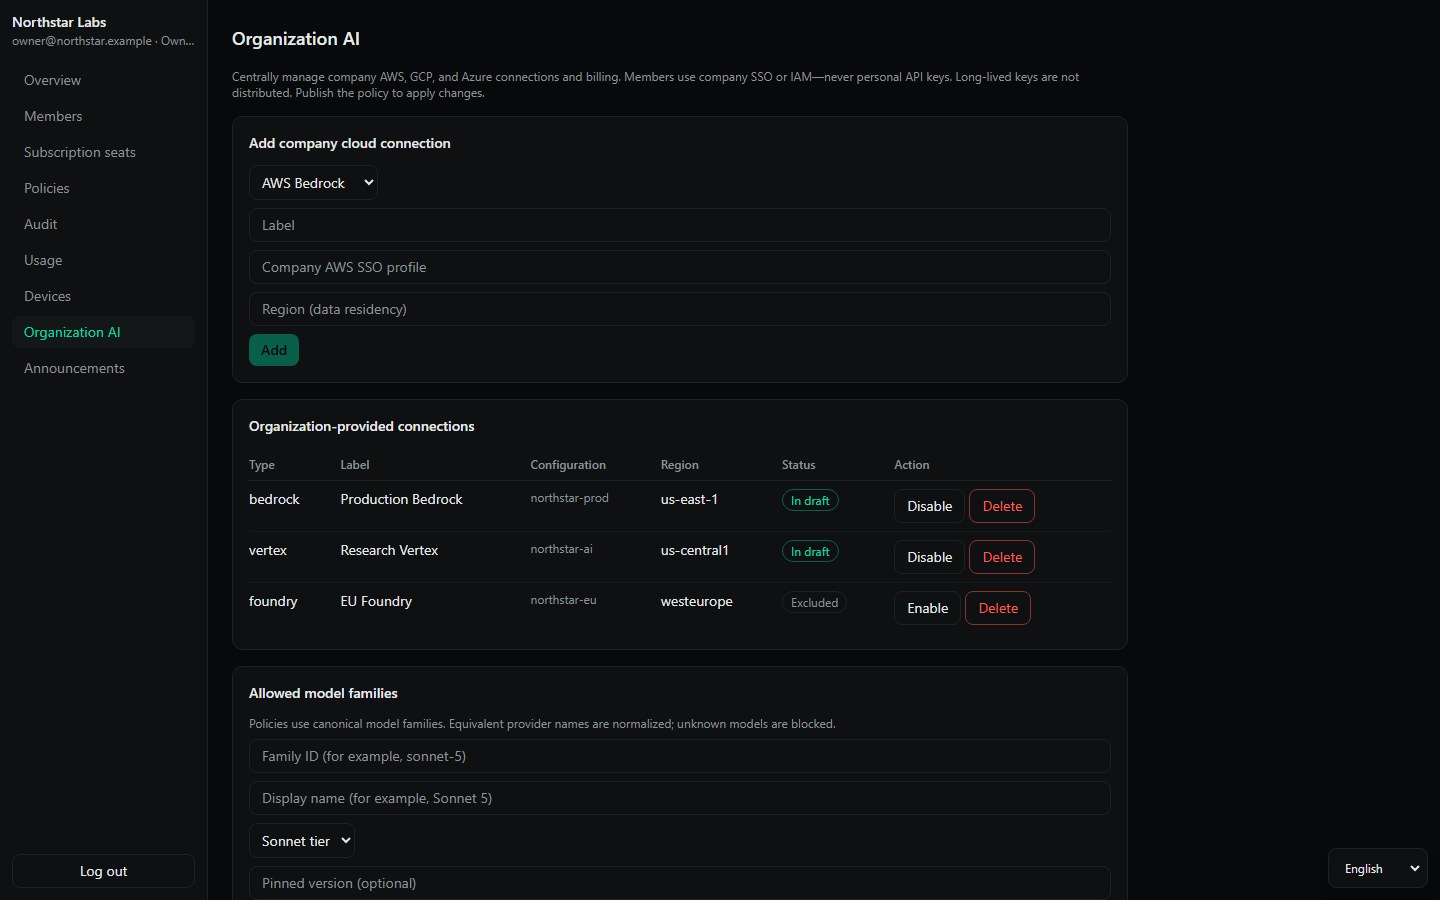
クラウド選択とデータ所在
Bedrock、Vertex AI、Azure AI Foundry、承認済みゲートウェイを接続。各端末で組織SSO/IAMを使い、長期キーは配布しません。
端末状態の把握
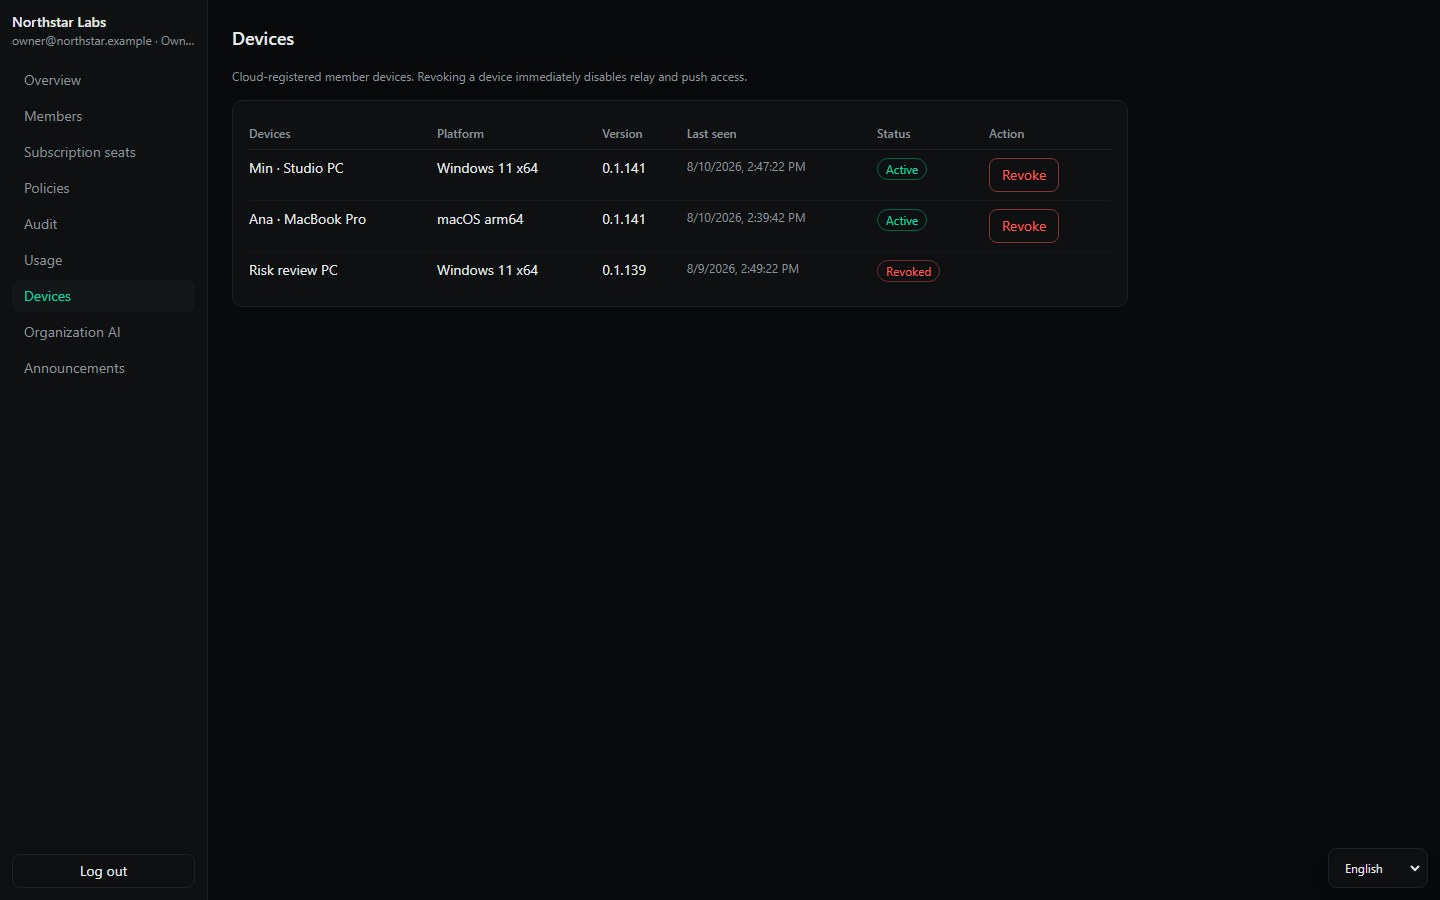
版、OS、接続、ポリシー状態を追跡し、紛失・廃止端末のrelay/通知を停止。これは対処用シグナルであり、ハードウェア証明ではありません。
導入前の確認
メンバー、シート、承認済みAI・クラウド・リージョン、権限、端末、利用量、ポリシーイベントを一つの画面で管理します。
いいえ。運用メタデータは見えますが、プロンプト、回答、ファイル、コマンドは見えません。
はい。会社はシートを割り当て、各社員が自分の端末で提供者へ直接ログインします。認証情報は集約しません。
対応データと会社指定の用語を端末で先に保護します。必須検査が失敗すれば送信しません。
提供者、モデル、リージョンを制限し露出を減らせますが、法的義務と提供者契約は別途確認が必要です。