Éviter l’envoi des données personnelles en clair
Les noms, coordonnées et identifiants pris en charge sont protégés sur l’appareil avant l’envoi, puis réaffichés dans la réponse.
IA D’ENTREPRISE, SELON LES RÈGLES DE L’ENTREPRISE
Les équipes gardent leurs IA et abonnements. Avant que les données quittent l’appareil, protégez les données personnelles et le contexte métier, puis limitez les comptes, modèles et régions autorisés.
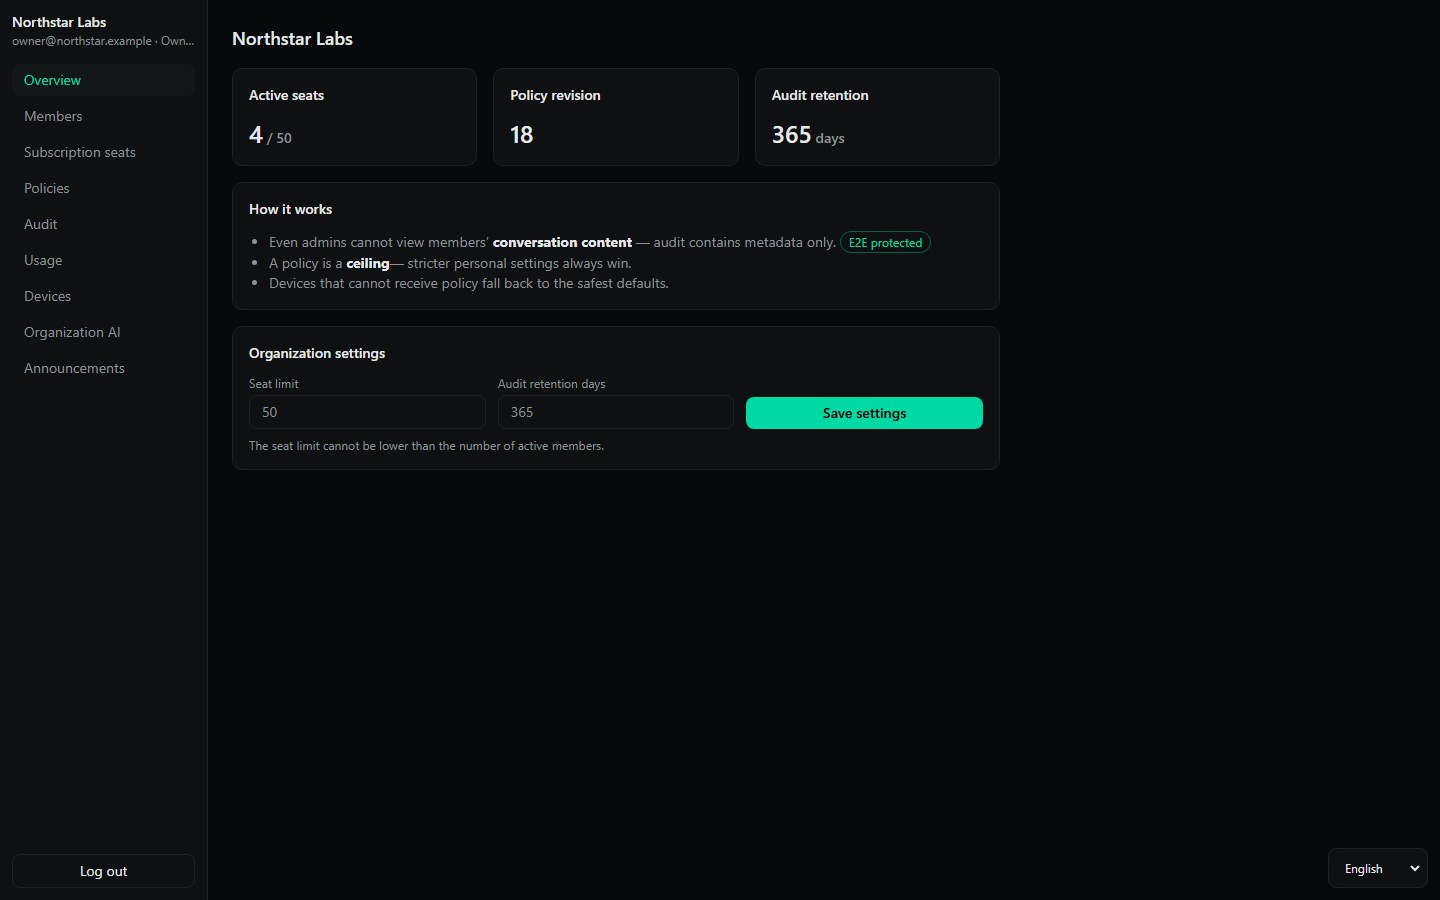
Les écrans ci-dessous proviennent de la vraie console avec des données représentatives.
PERSONNES ET ABONNEMENTS
Gérez membres, rôles et places Claude Team ou OpenAI Business. Seul l’état d’attribution est stocké.
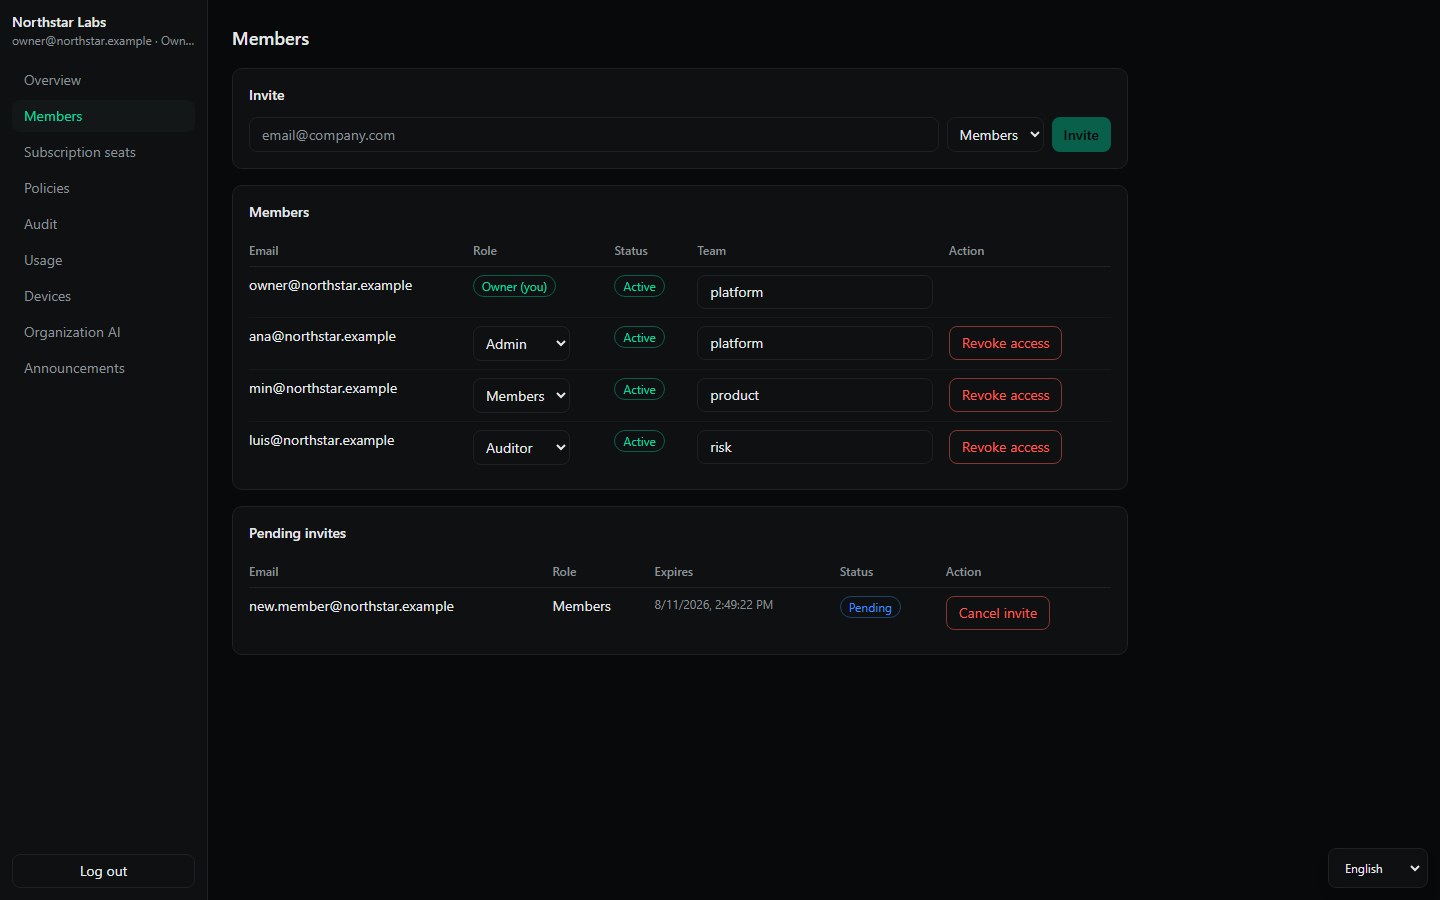
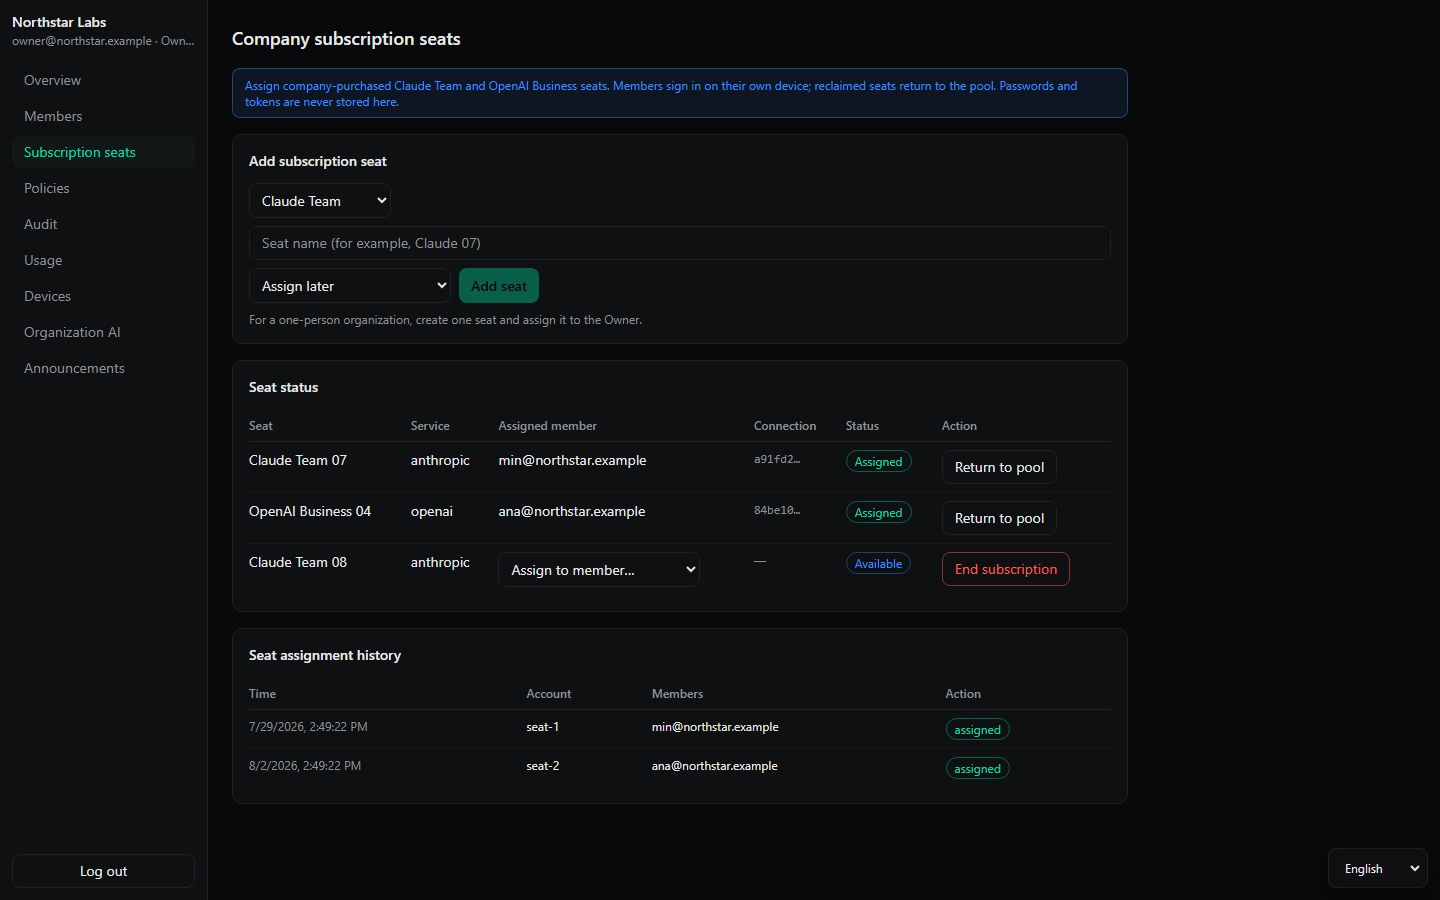
Limite opérationnelle : retirer une place thread0 bloque les nouvelles sessions. Révoquez aussi la place chez le fournisseur.
PROTECTION DES DONNÉES CLIENTS
thread0 applique les règles de l’entreprise avant qu’une requête quitte l’appareil. Chacun n’a pas à mémoriser chaque client, destination ou étape de sécurité.
Les noms, coordonnées et identifiants pris en charge sont protégés sur l’appareil avant l’envoi, puis réaffichés dans la réponse.
L’entreprise choisit les noms de clients, produits et projets à masquer, sans dépendre de la mémoire de chacun.
Pages web et pièces jointes restent des références. Une instruction cachée n’accède pas aux fichiers et n’exécute rien sans périmètre ni approbation.
Un contrôle obligatoire ne devient jamais « envoyer quand même ». thread0 arrête la requête et explique pourquoi.
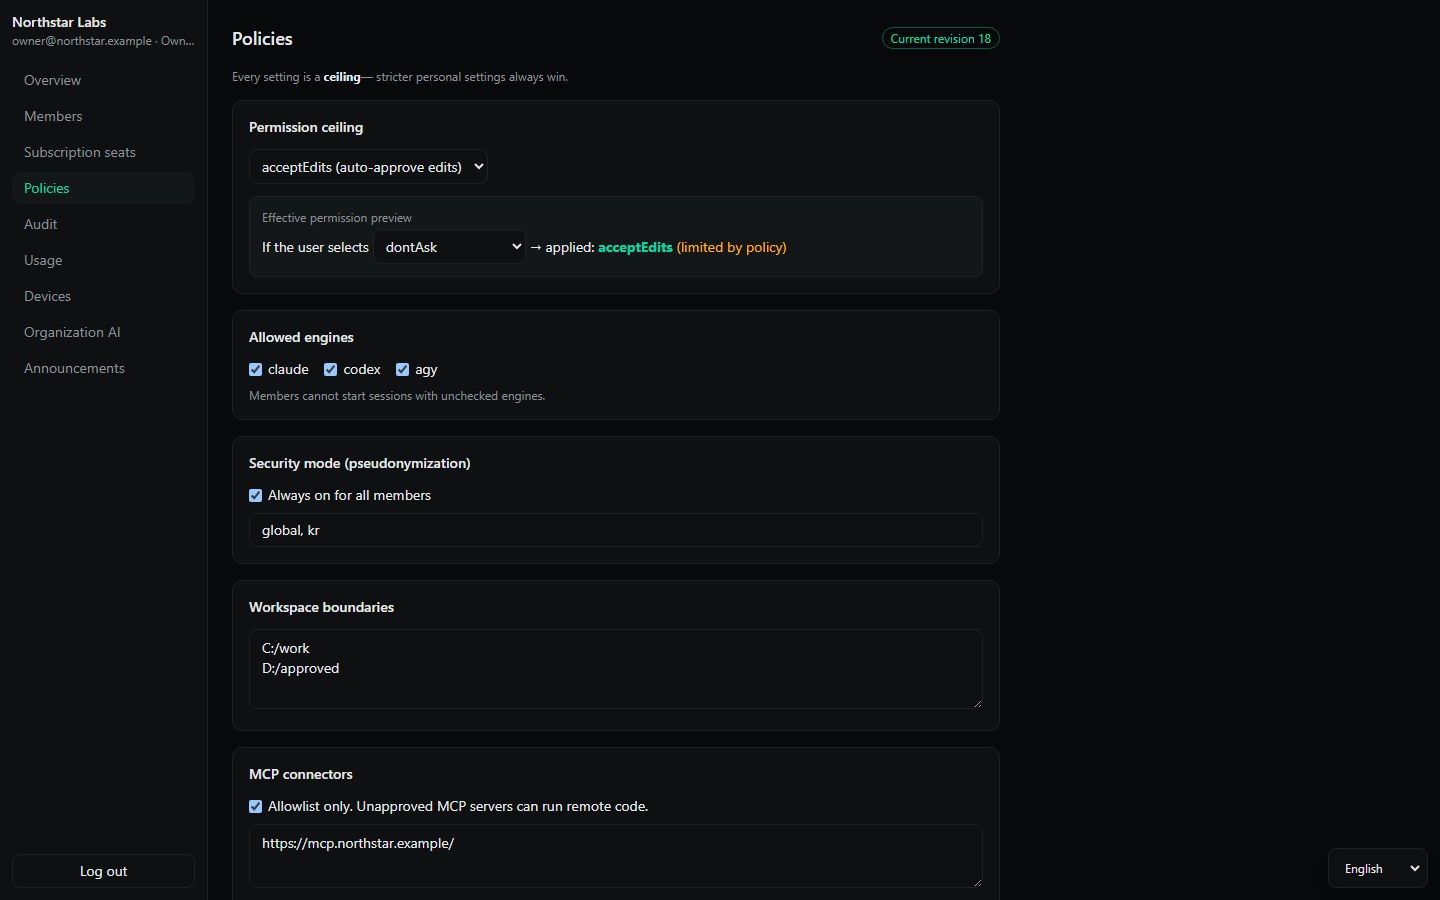
01Signature vérifiéeLe poste n’accepte que les révisions signées et croissantes.
02Sûr en cas d’échecUn appareil sans politique démarre avec les réglages les plus sûrs.
03Contrôle de sécurité localLes contrôles obligatoires bloquent la requête s’ils échouent.
Ces contrôles réduisent l’exposition avant le transfert externe. Ils complètent, sans remplacer, l’analyse juridique et les contrats fournisseurs.
VISIBILITÉ SANS SURVEILLANCE
Auditez décisions et événements, puis analysez l’usage par membre et modèle. Aucun contenu de conversation ou de travail local.
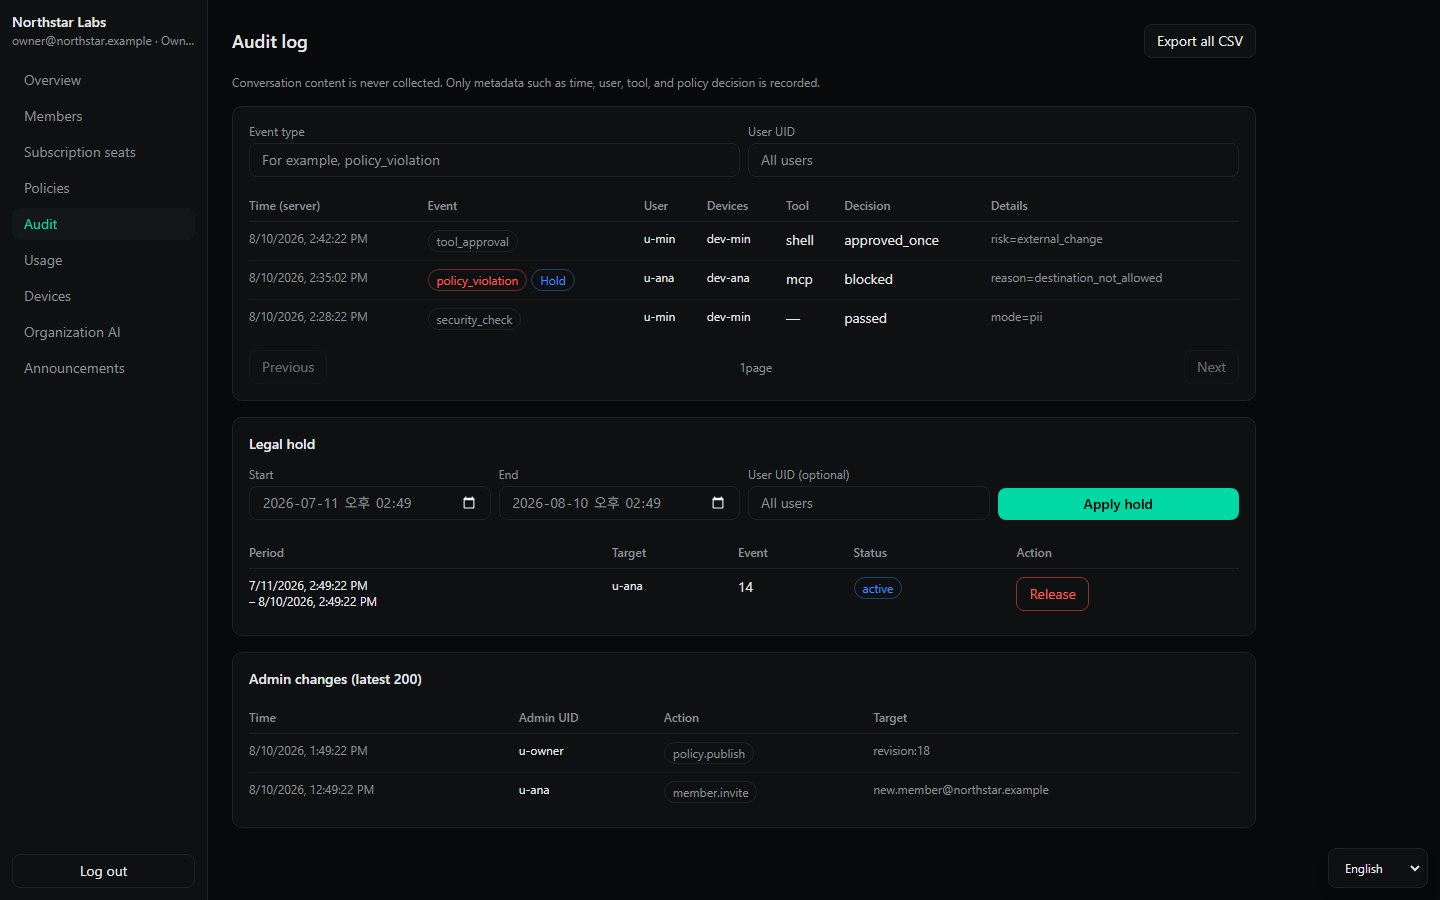
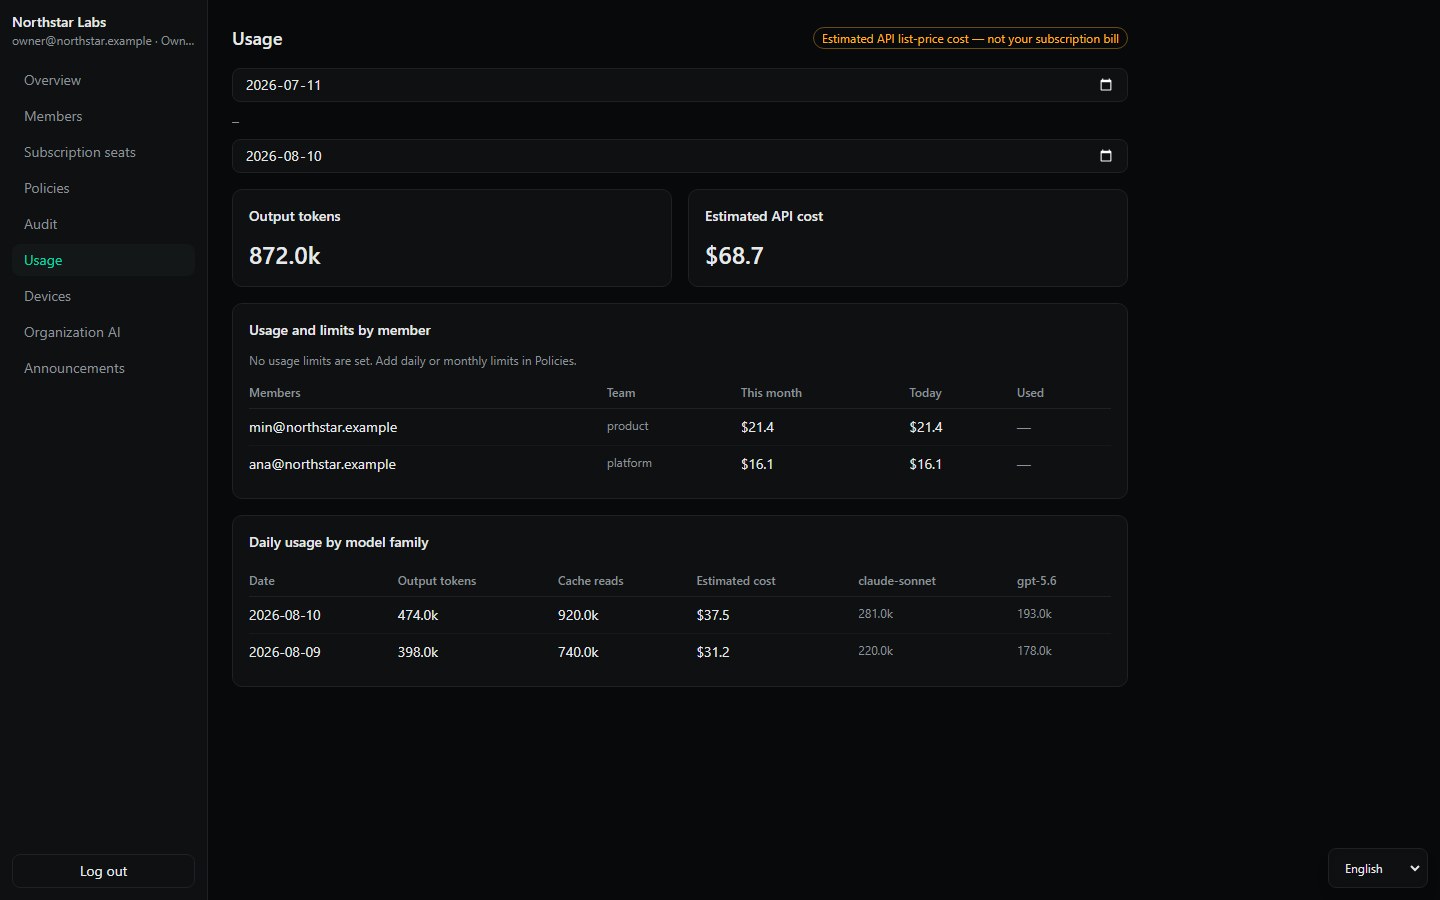
Place, ID, route, modèle, heure, usage, coût estimé, appareil, révision et événement.
Prompts, réponses, historique, fichiers, commandes, identifiants, profils ou chemins locaux.
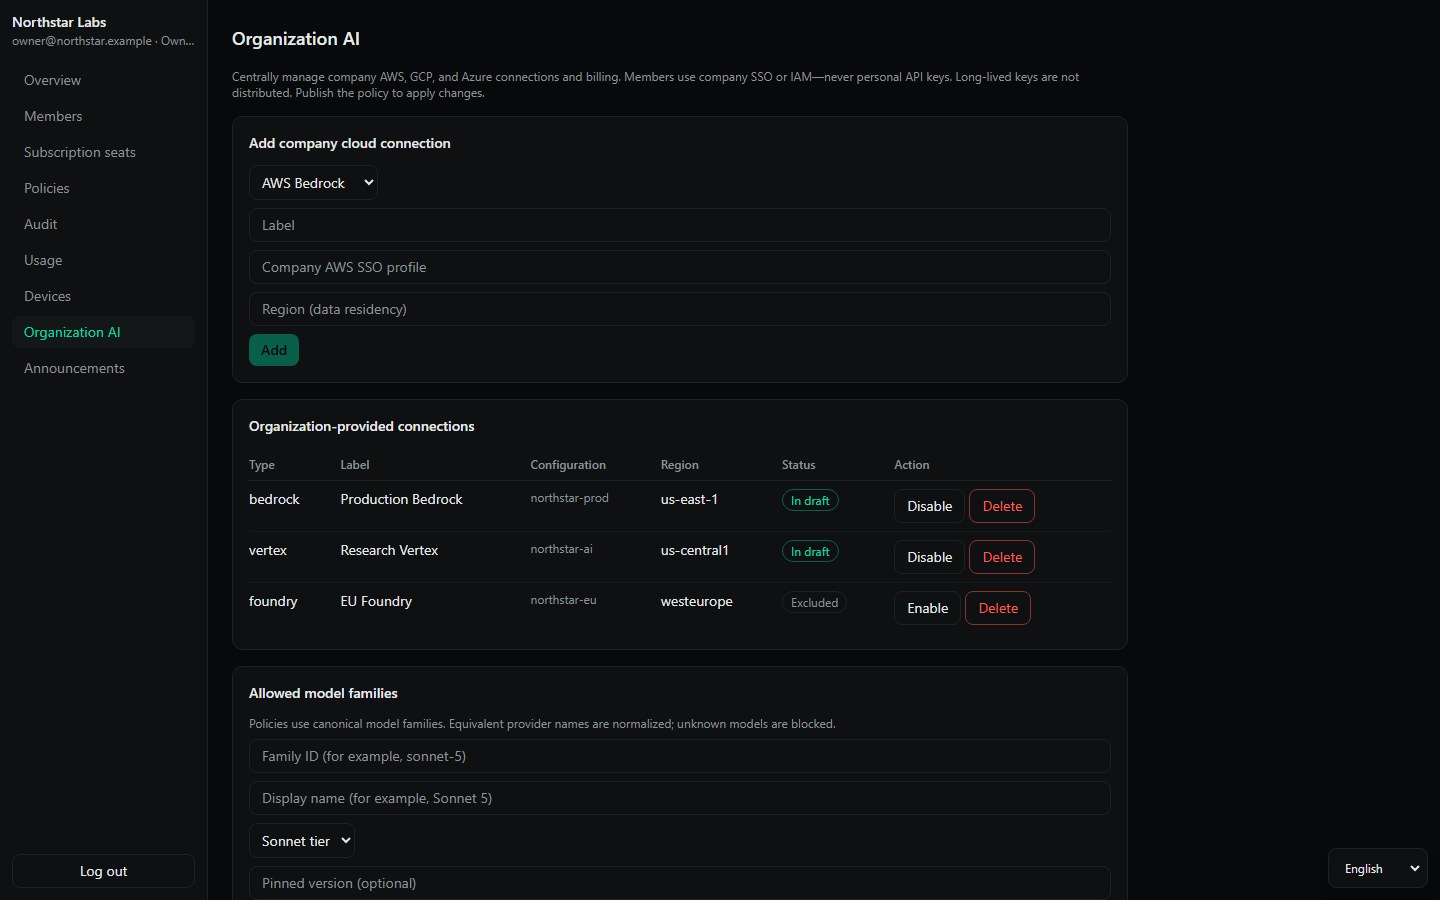
CHOIX CLOUD ET RÉSIDENCE DES DONNÉES
Connectez Bedrock, Vertex AI, Azure AI Foundry et les passerelles approuvées. Les membres utilisent SSO/IAM ; aucune clé persistante n’est distribuée.
VISIBILITÉ DES APPAREILS
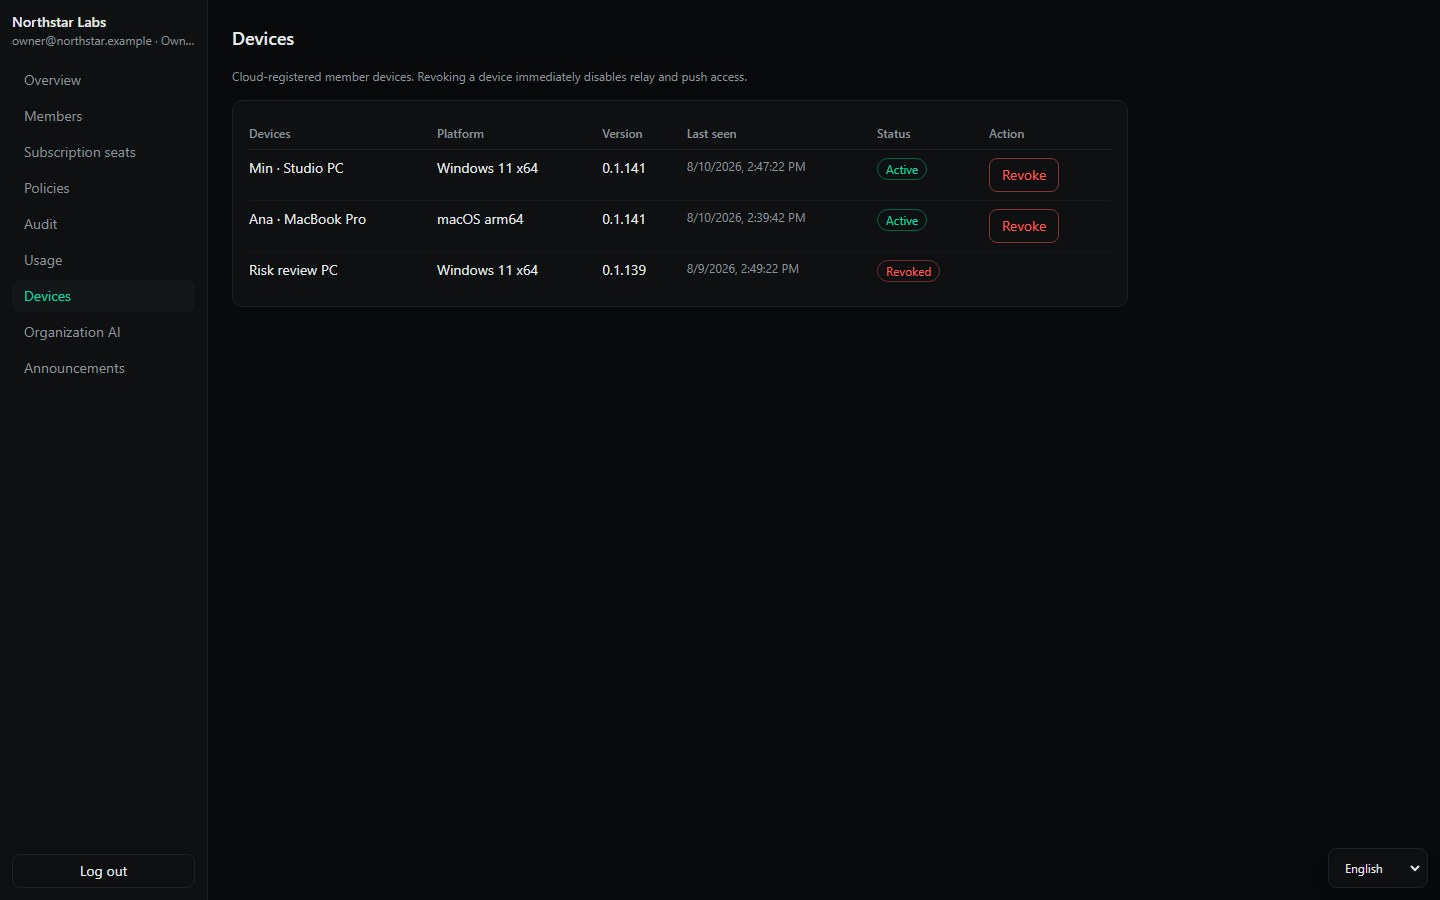
Suivez version, plateforme, présence et politique, puis coupez relay et push. Ce sont des signaux exploitables, pas une attestation matérielle.
AVANT LE DÉPLOIEMENT
Membres, places, IA et clouds autorisés, régions, permissions, appareils, usage et événements de politique dans une console.
Non. Ils voient les métadonnées d’exploitation, pas les prompts, réponses, fichiers ni commandes.
Oui. L’entreprise attribue les places et chacun se connecte directement chez le fournisseur sur son appareil. Les identifiants ne sont pas centralisés.
Les données prises en charge et termes définis par l’entreprise sont protégés sur l’appareil. Si un contrôle obligatoire échoue, rien ne part.
Il peut limiter fournisseurs, modèles et régions et réduire l’exposition. Les obligations légales et contrats restent à vérifier.
ADOPTEZ LES AGENTS SANS PERDRE LA LIMITE
Apportez l’équipe, ses places et ses comptes cloud. Nous définirons la limite avant la première politique.