避免个人信息原样外传
受支持的姓名、联系方式和标识符会在设备上先受保护,并在收到回复后正常显示。
符合公司规则的企业 AI
员工继续使用现有 AI 和订阅。数据离开设备前先保护个人信息和业务上下文,并只允许已批准的账户、模型和区域。
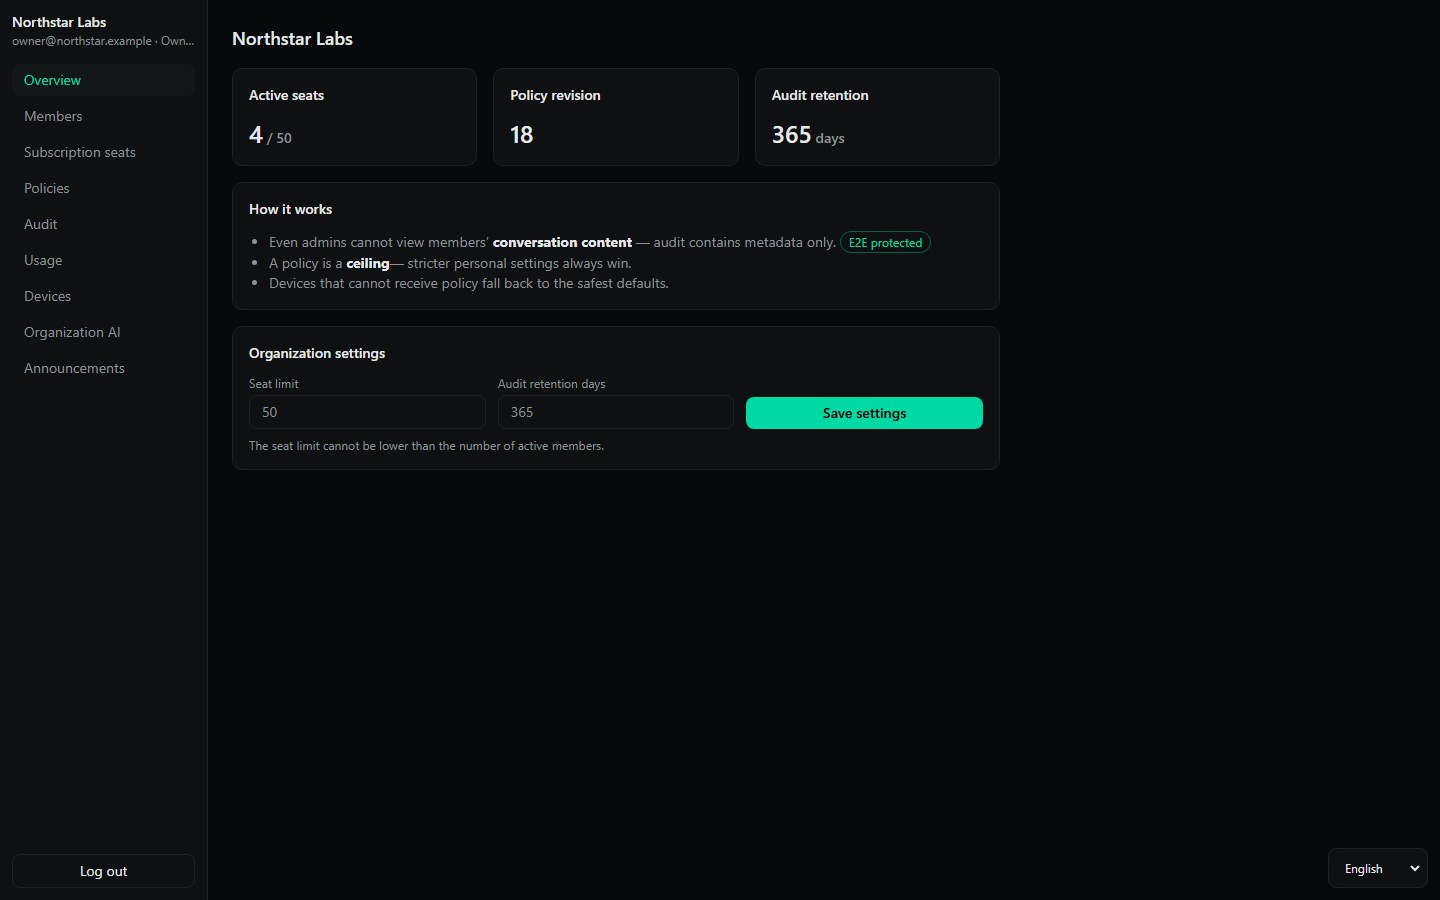
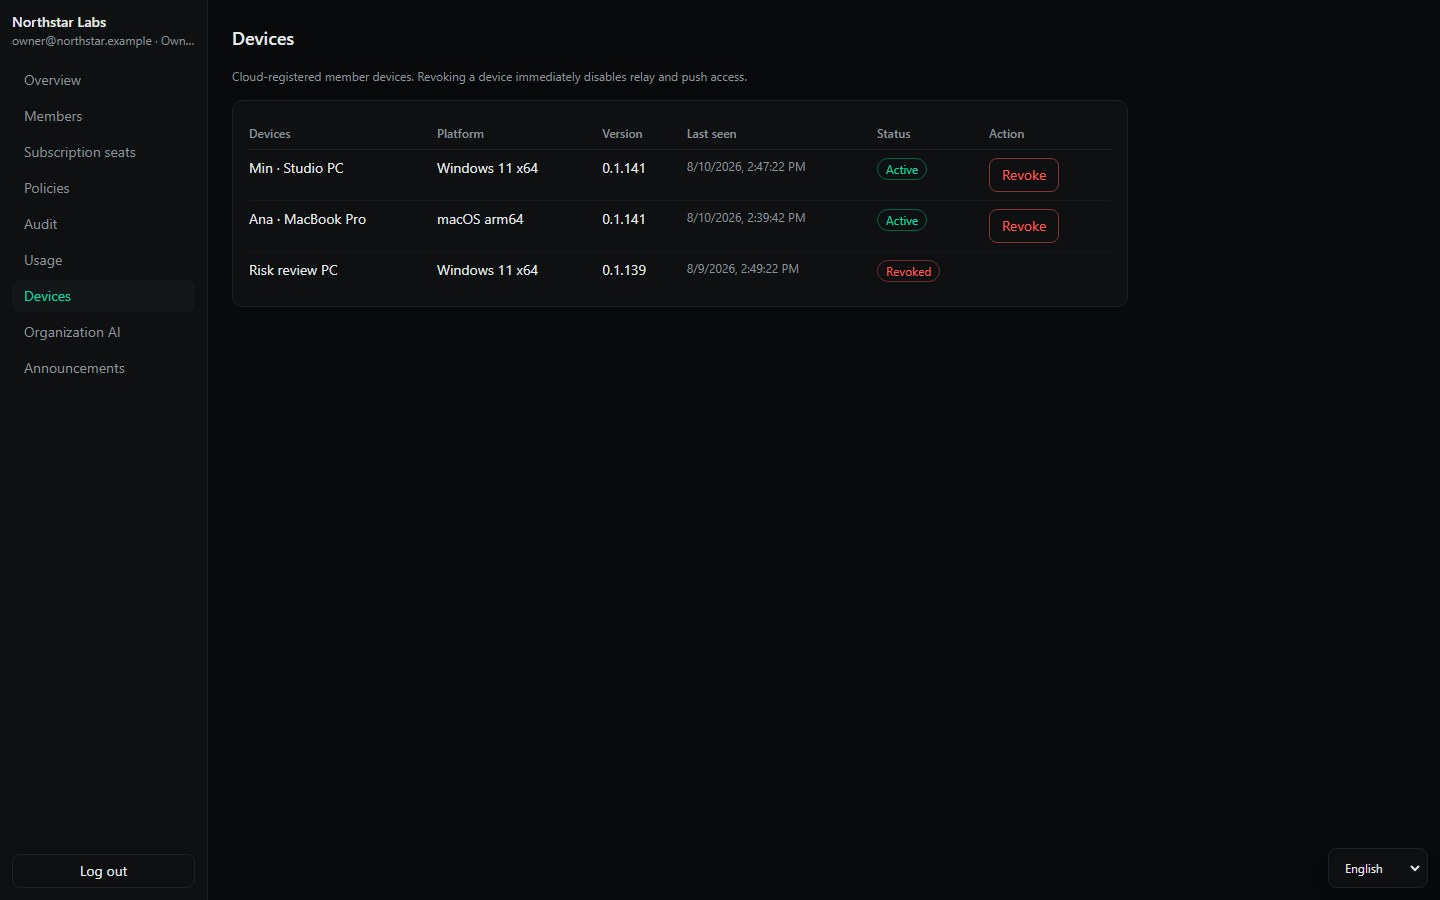
以下画面来自真实的 thread0 Enterprise 管理控制台,使用的是示例组织数据。
成员与订阅
管理成员、角色以及公司购买的 Claude Team 或 OpenAI Business 席位。控制台只保存分配状态,不保存密码、Cookie 或令牌。
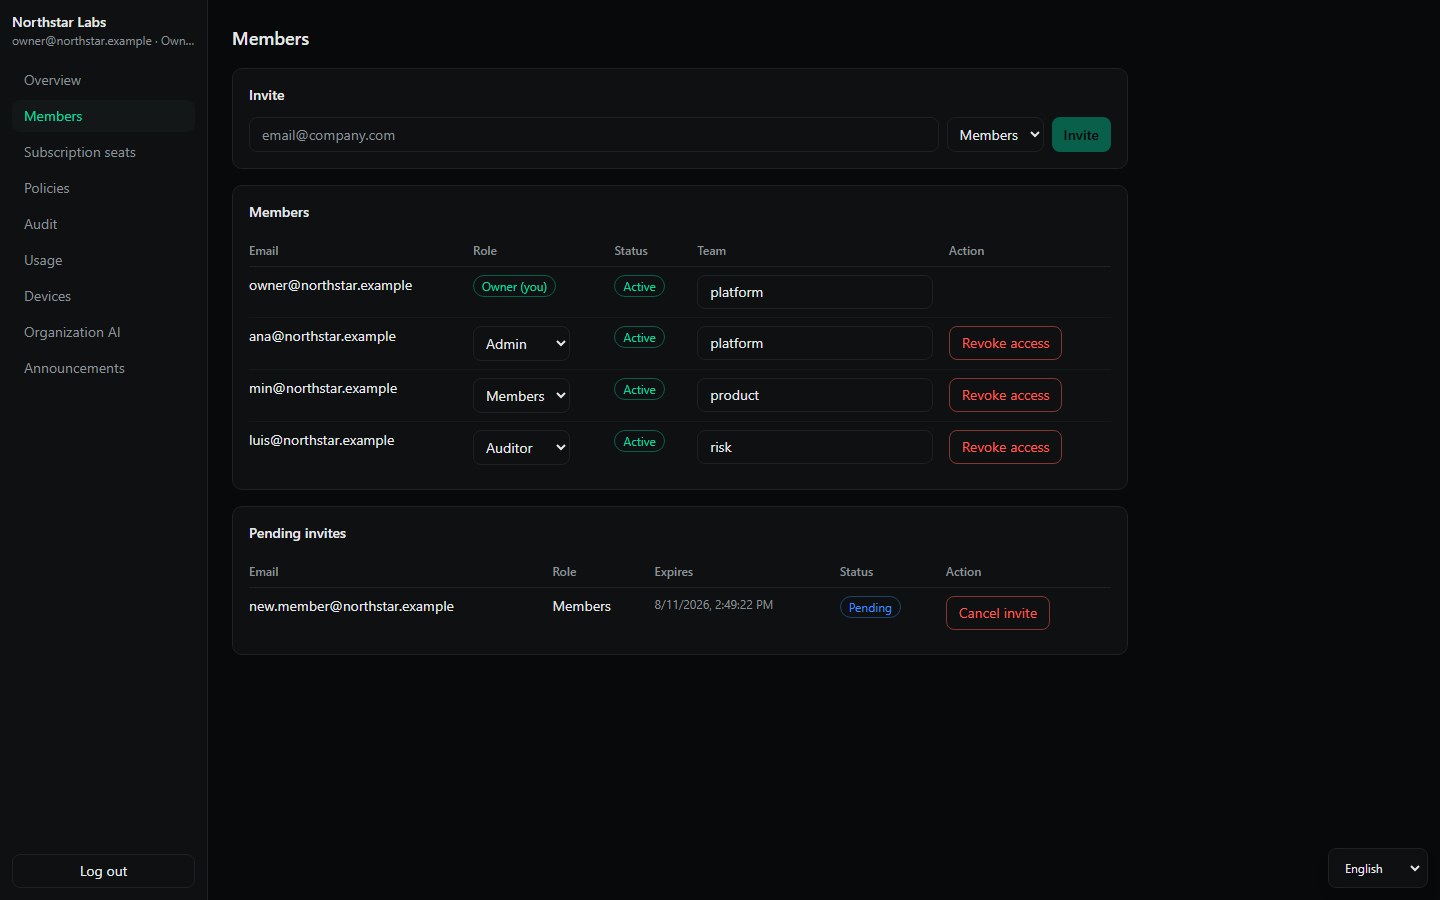
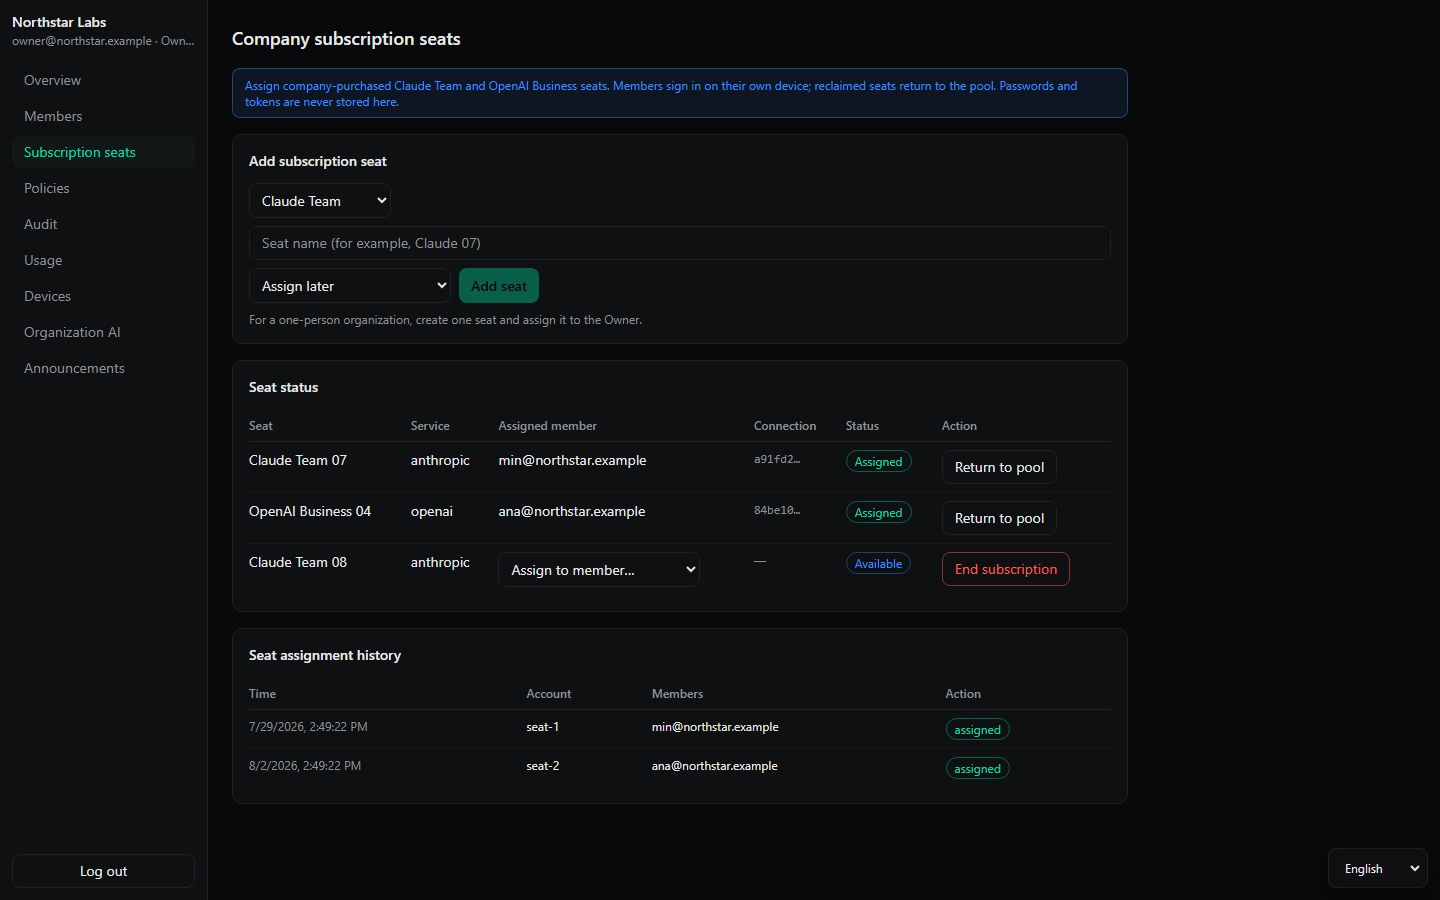
操作边界:回收 thread0 席位会阻止新的组织会话。上游提供商席位仍需在其管理控制台中撤销。
客户数据保护
请求离开设备前,thread0 会先应用公司规则。员工无需每次记住所有客户名称、允许的目的地和安全步骤。
受支持的姓名、联系方式和标识符会在设备上先受保护,并在收到回复后正常显示。
公司自行选择需要隐藏的客户、产品和项目名称,不必依赖每位员工记住规则。
网页和附件只是参考资料。隐藏指令不能在未经范围限制和批准的情况下访问文件或执行命令。
必需检查不会变成“仍然发送”。thread0 会停止请求并说明原因。
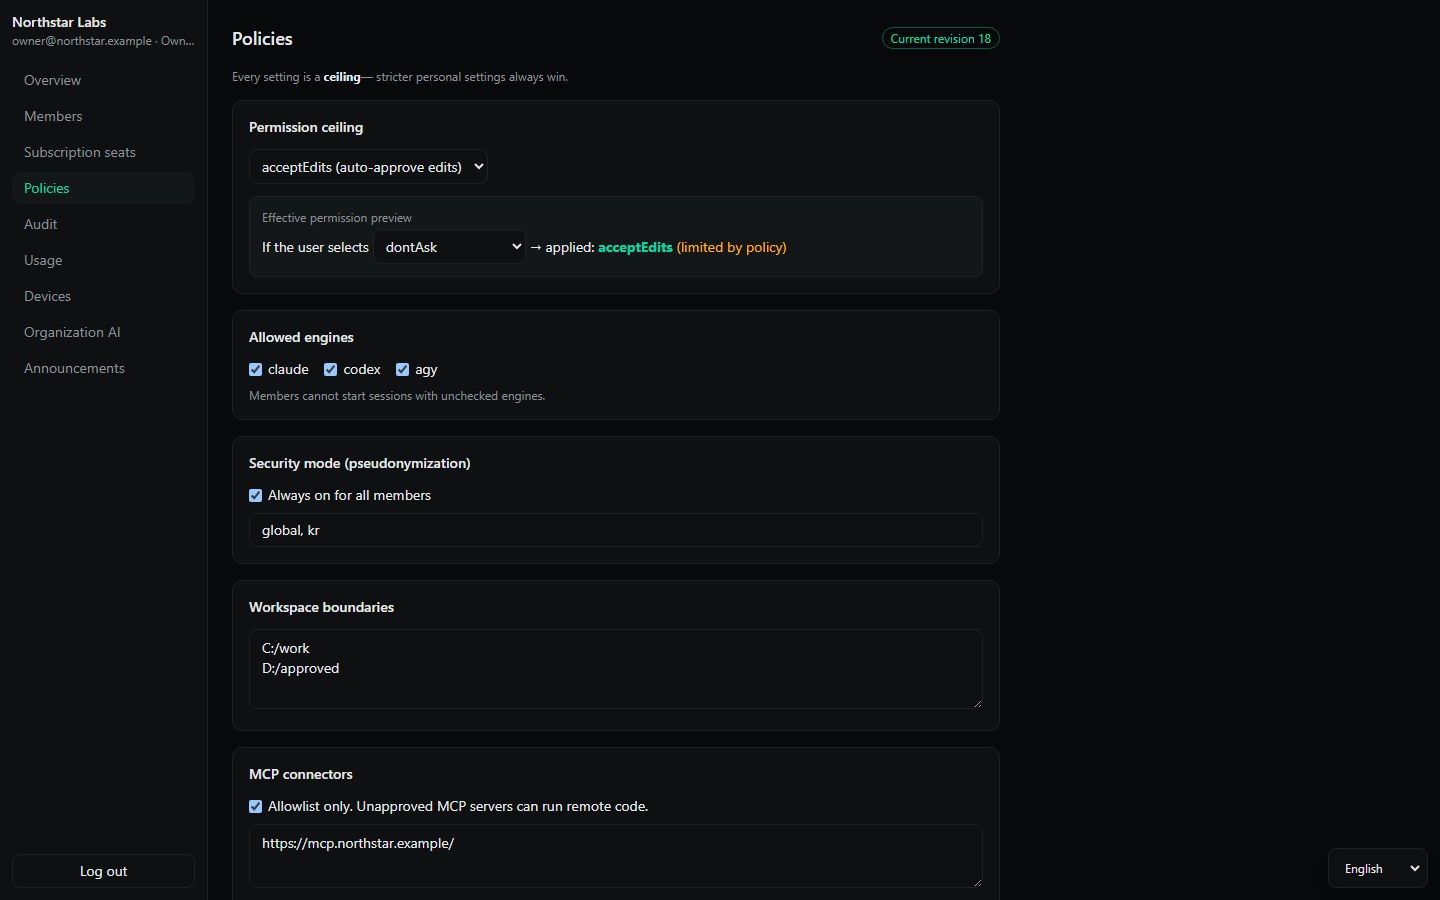
01签名验证桌面端仅接受已签名且版本递增的策略。
02失败时保持安全从未收到策略的设备会采用最安全的默认设置。
03本地安全门必需的 PII 和上下文检查无法完成时会阻止请求。
这些控制可在对外传输前降低暴露,但不能替代法律审查和供应商合同。部署时应同时确认数据类型和处理区域。
可见但不监视
审计策略判断和安全事件,并按成员和模型查看用量。不收集对话文本或本地工作内容。
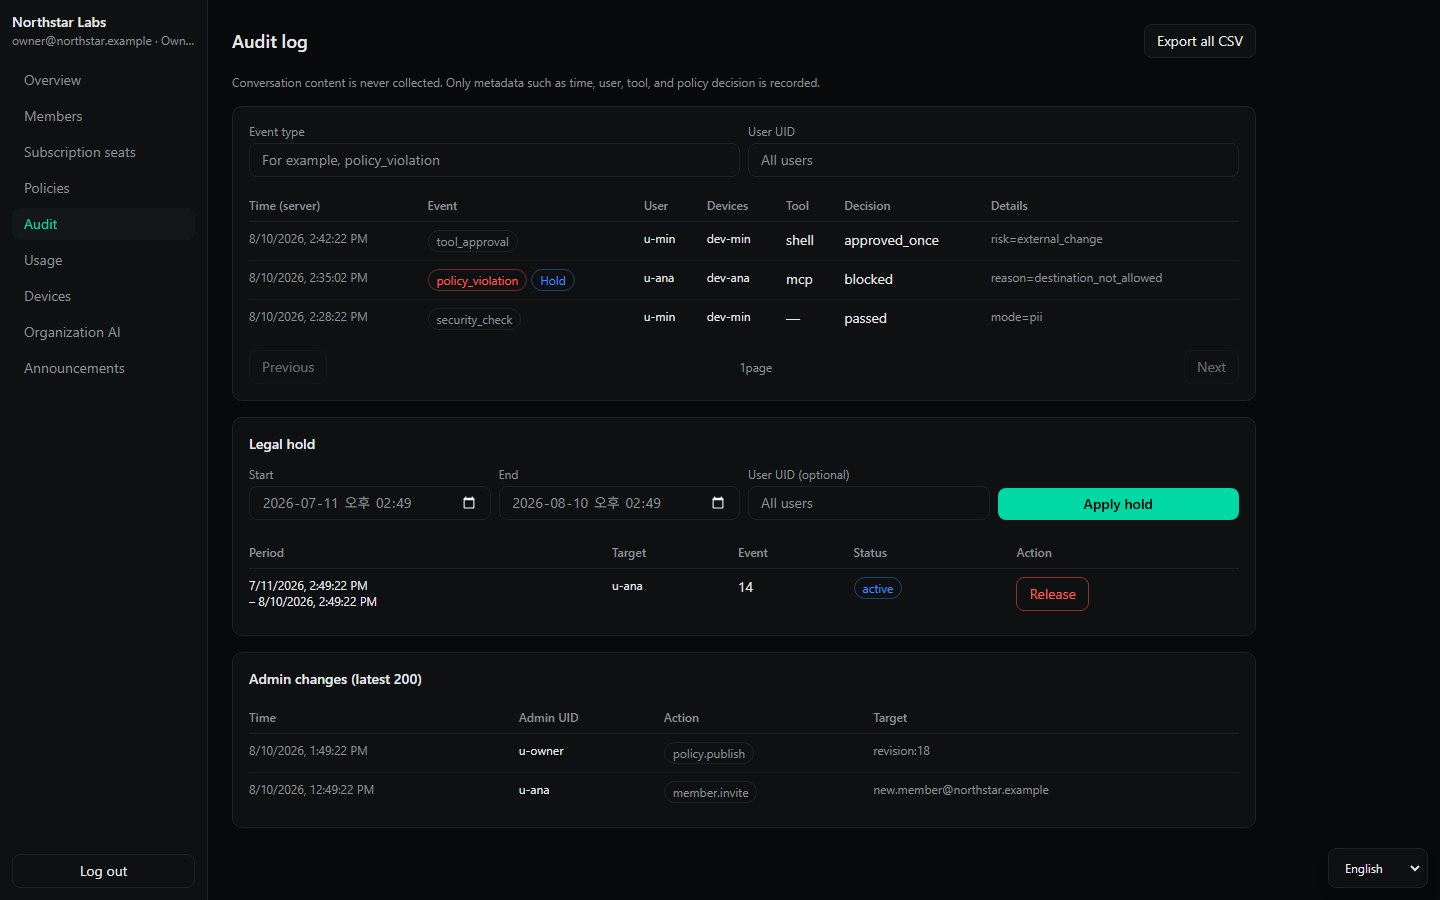
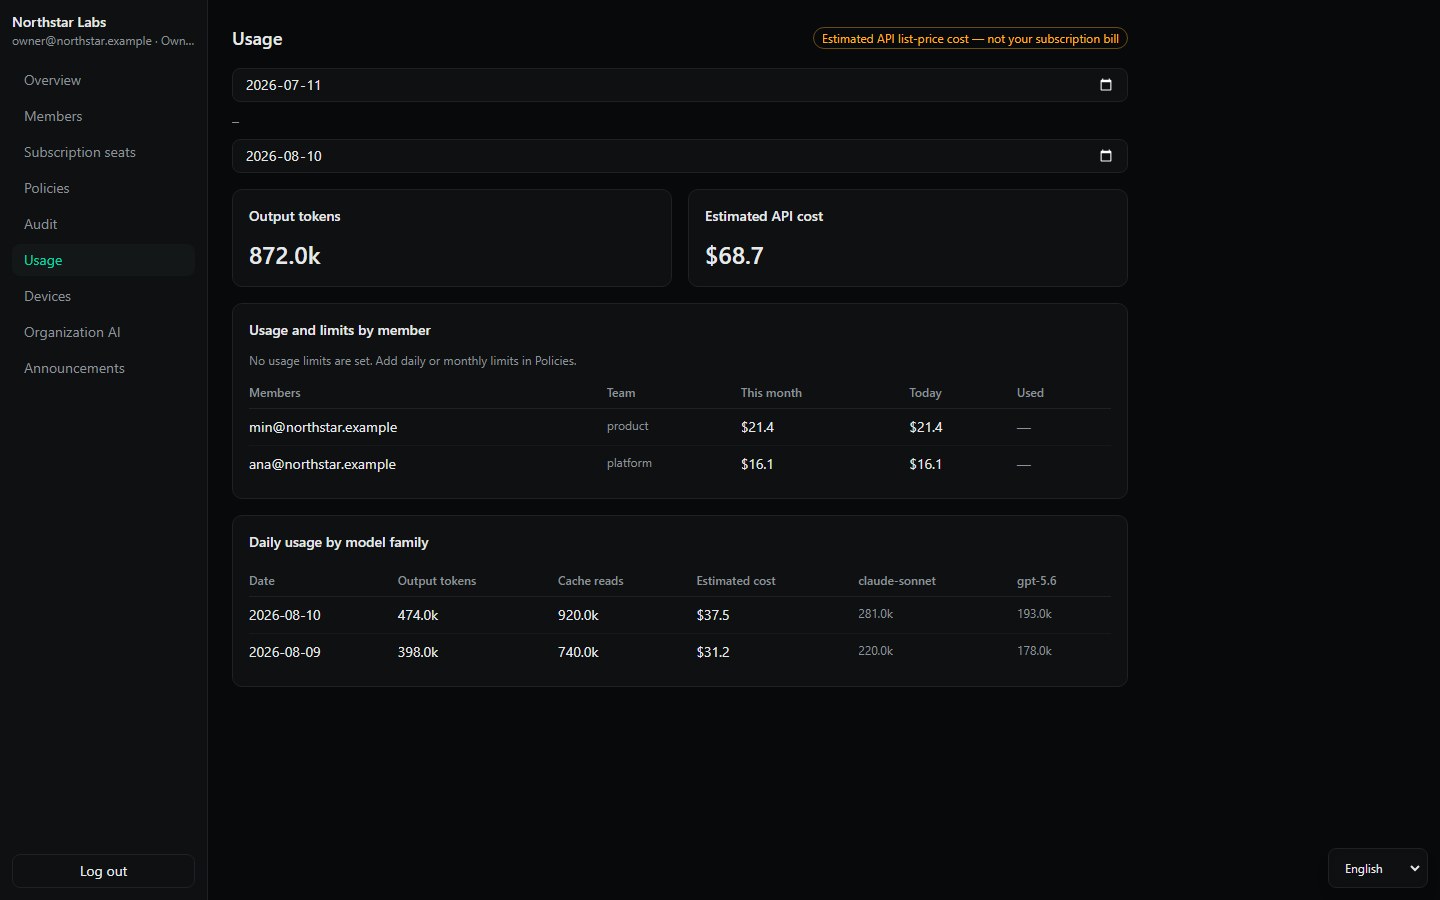
席位、用户 ID、提供商路由、模型、时间、用量、估算成本、设备状态、策略版本和执行事件。
提示词、回复、对话历史、文件、命令内容、提供商凭据、配置目录或本地项目路径。
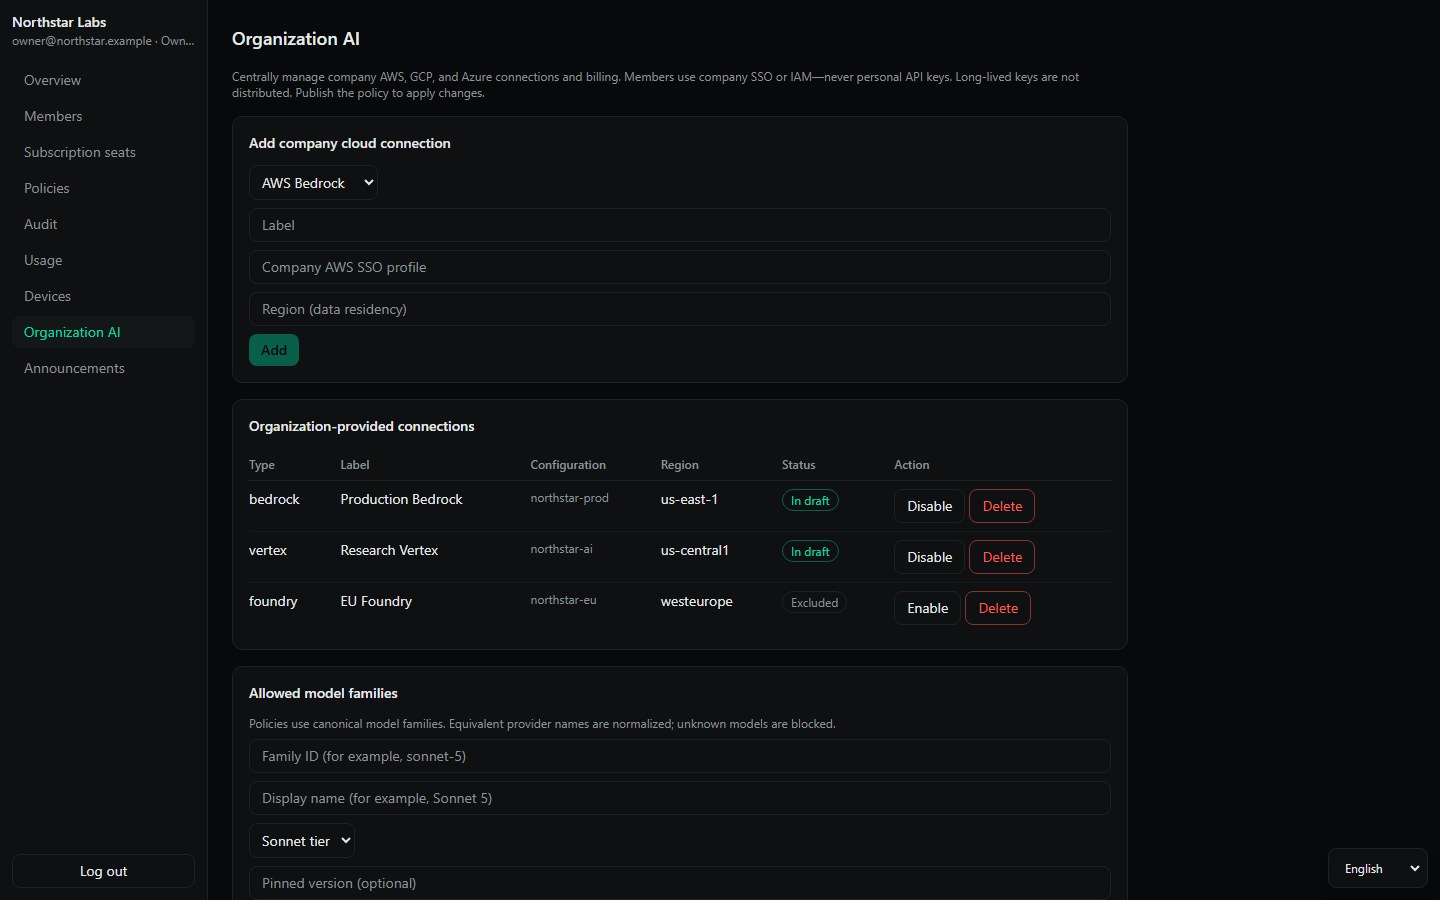
云选择与数据驻留
连接 AWS Bedrock、Google Vertex AI、Azure AI Foundry 和明确批准的兼容网关。成员在设备上使用组织 SSO 或 IAM,不通过策略分发长期密钥。
设备状态感知
跟踪版本、平台、在线和策略状态,并切断丢失或退役设备的中继与推送访问。这些是可操作信号,并非硬件远程证明。
部署前须知
在一个控制台管理成员、席位、获批 AI 与云、区域、权限、设备、用量和策略事件。
不能。管理员只能看到运营元数据,看不到提示词、回复、文件或命令。
可以。公司分配席位,员工在自己的设备上直接登录供应商,不集中保存凭据。
受支持的数据和公司指定术语会先在设备上受到保护。必需检查失败时不会发送。
可限制供应商、模型和区域并减少暴露,但法律义务和供应商合同仍需审核。