避免個資原樣外傳
支援的姓名、聯絡方式與識別碼會先在裝置上受到保護,收到回覆後再正常顯示。
符合公司規則的企業 AI
員工繼續使用既有 AI 與訂閱。資料離開裝置前先保護個資與業務情境,並只允許核准的帳戶、模型與區域。
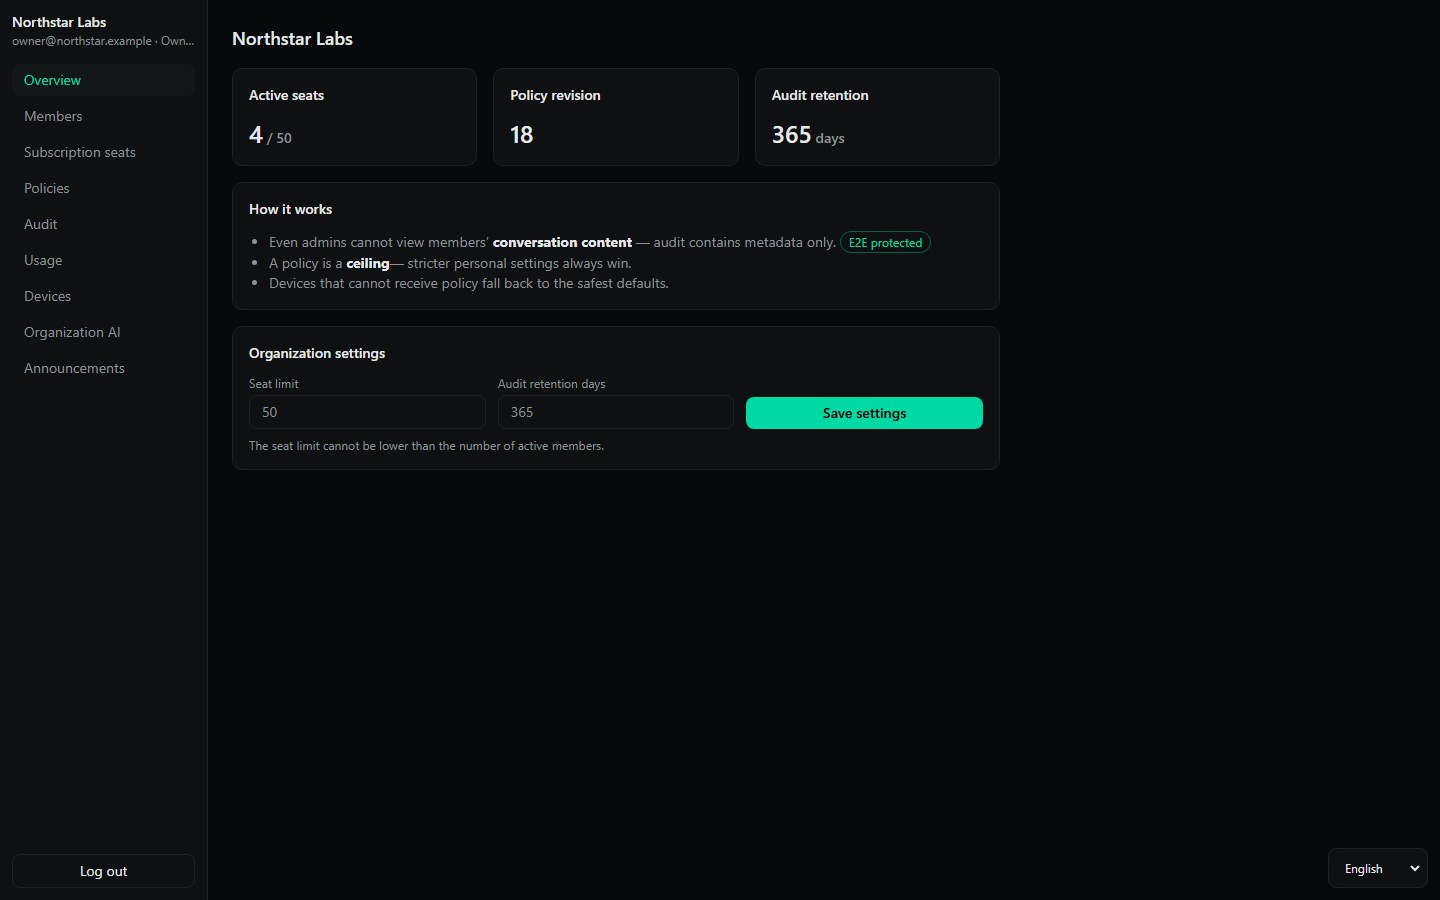
以下畫面來自實際的 thread0 Enterprise 管理主控台,使用代表性組織資料。
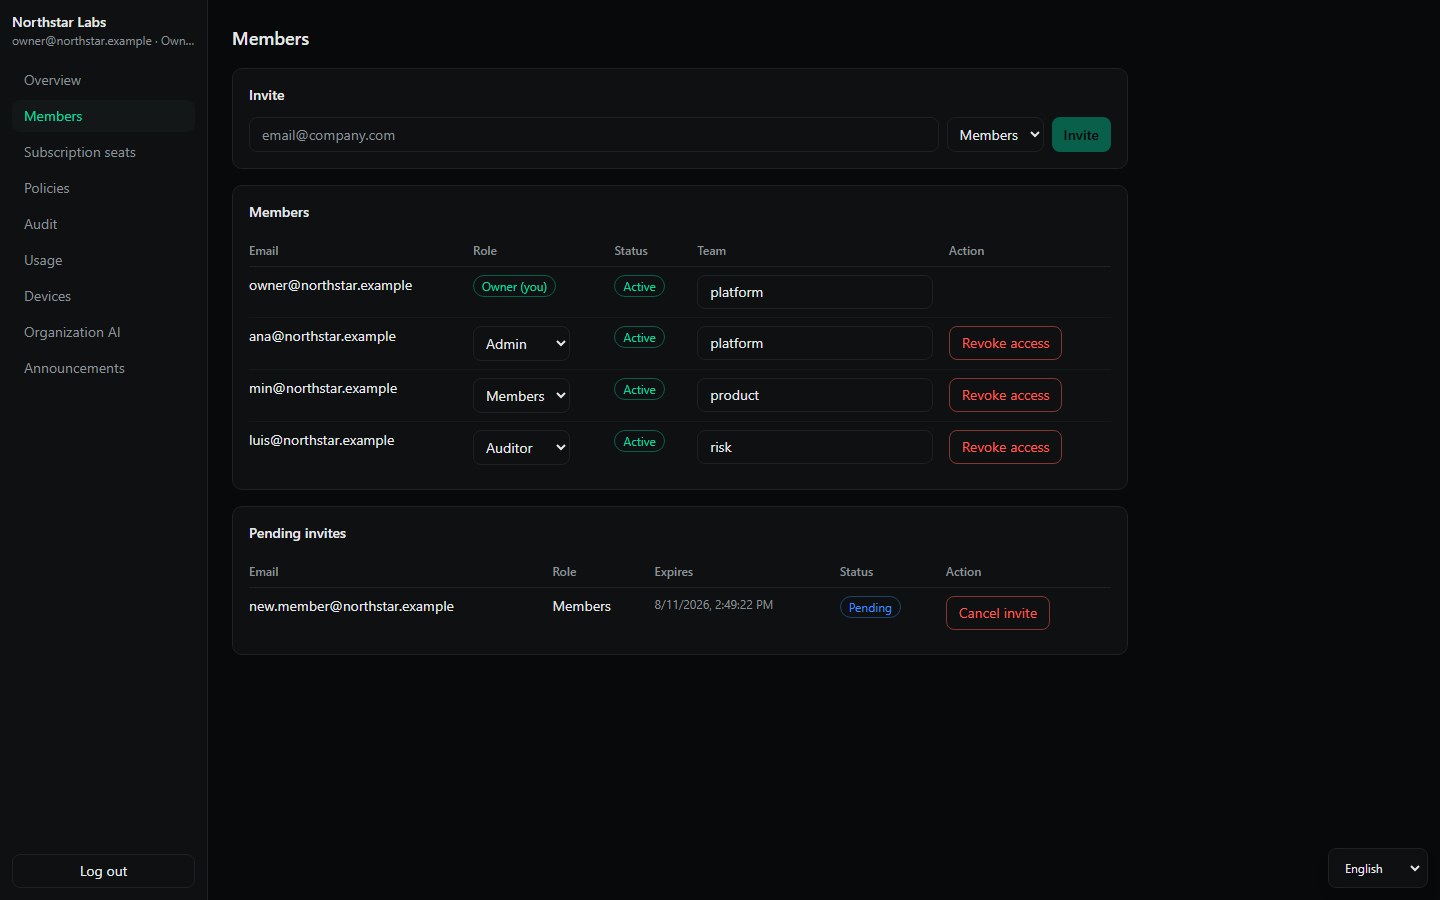
成員與訂閱
管理成員、角色與公司購買的 Claude Team 或 OpenAI Business 席位。主控台只保存指派狀態,不保存密碼、Cookie 或權杖。
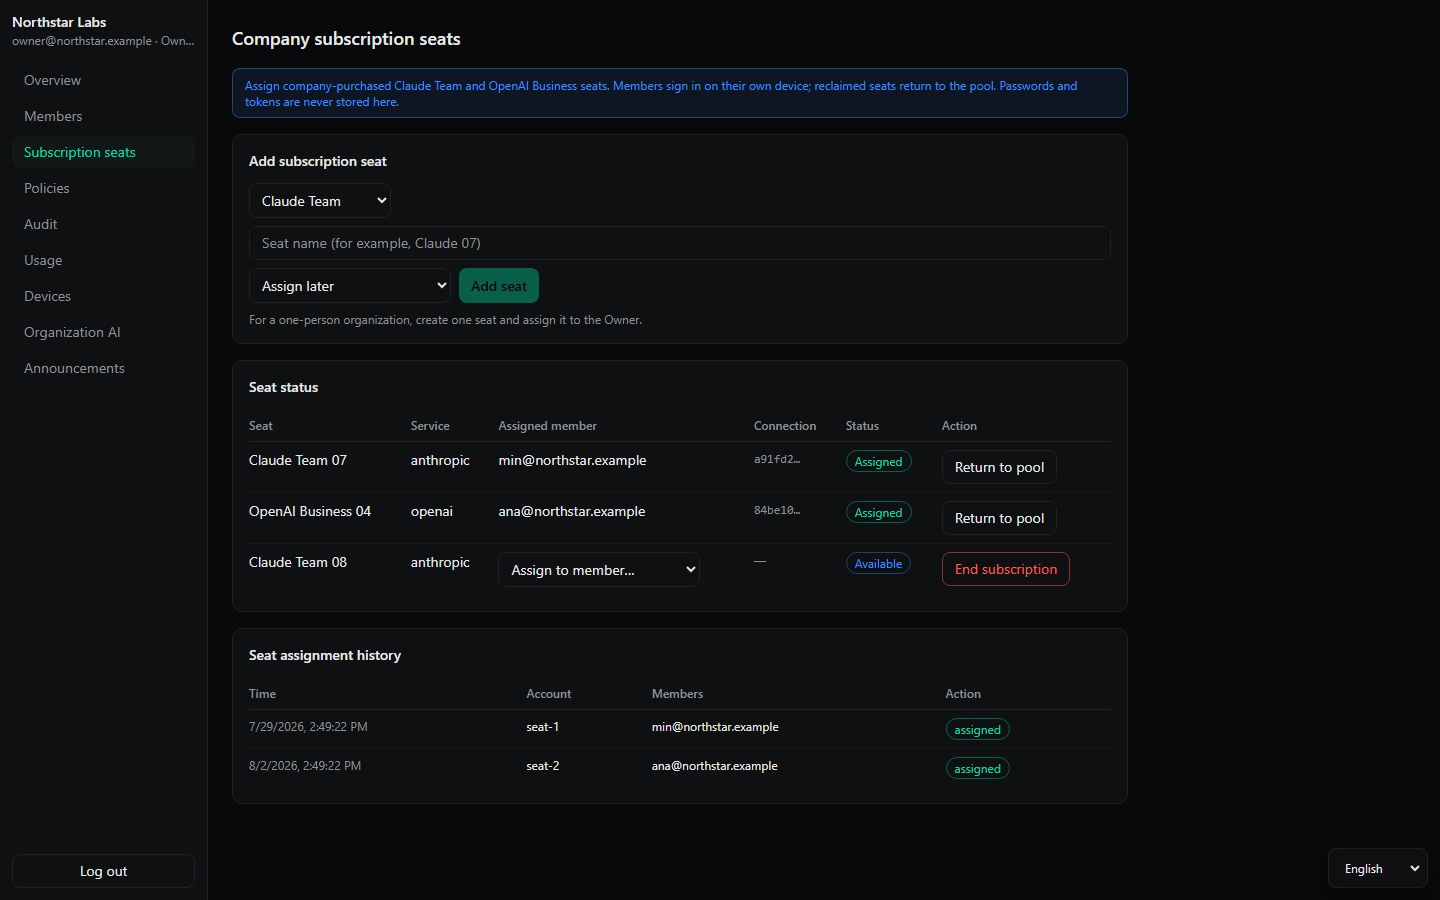
操作邊界:回收 thread0 席位會阻止新的組織工作階段。上游供應商席位仍需在其主控台撤銷。
客戶資料保護
請求離開裝置前,thread0 會先套用公司規則。員工不必每次記住所有客戶名稱、允許的目的地與安全步驟。
支援的姓名、聯絡方式與識別碼會先在裝置上受到保護,收到回覆後再正常顯示。
公司自行選擇需要隱藏的客戶、產品與專案名稱,不必依賴每位員工記住規則。
網頁與附件只是參考資料。隱藏指令不能在未經範圍限制與核准的情況下存取檔案或執行命令。
必要檢查不會變成「仍然傳送」。thread0 會停止請求並說明原因。
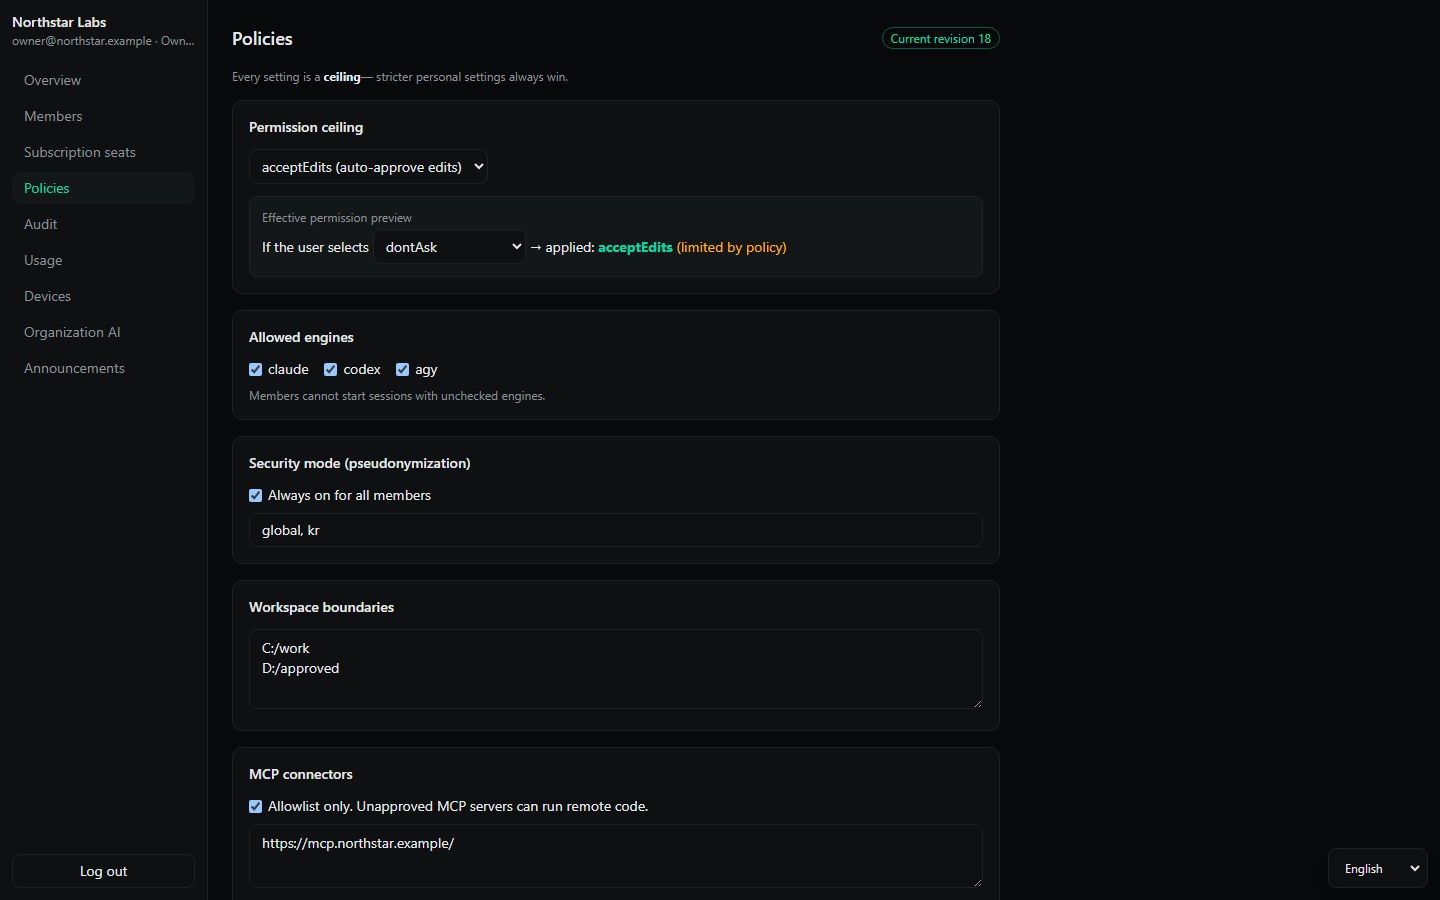
01簽章驗證桌面端只接受已簽章且版本遞增的原則。
02失敗時保持安全從未收到原則的裝置會採用最安全的預設值。
03本機安全閘道必要的 PII 與情境檢查無法完成時會阻擋請求。
這些控制可在對外傳輸前降低暴露,但不能取代法律審查與供應商契約。導入時應一併確認資料類型與處理區域。
可見但不監視
稽核原則判斷與安全事件,並依成員與模型查看用量。不收集對話文字或本機工作內容。
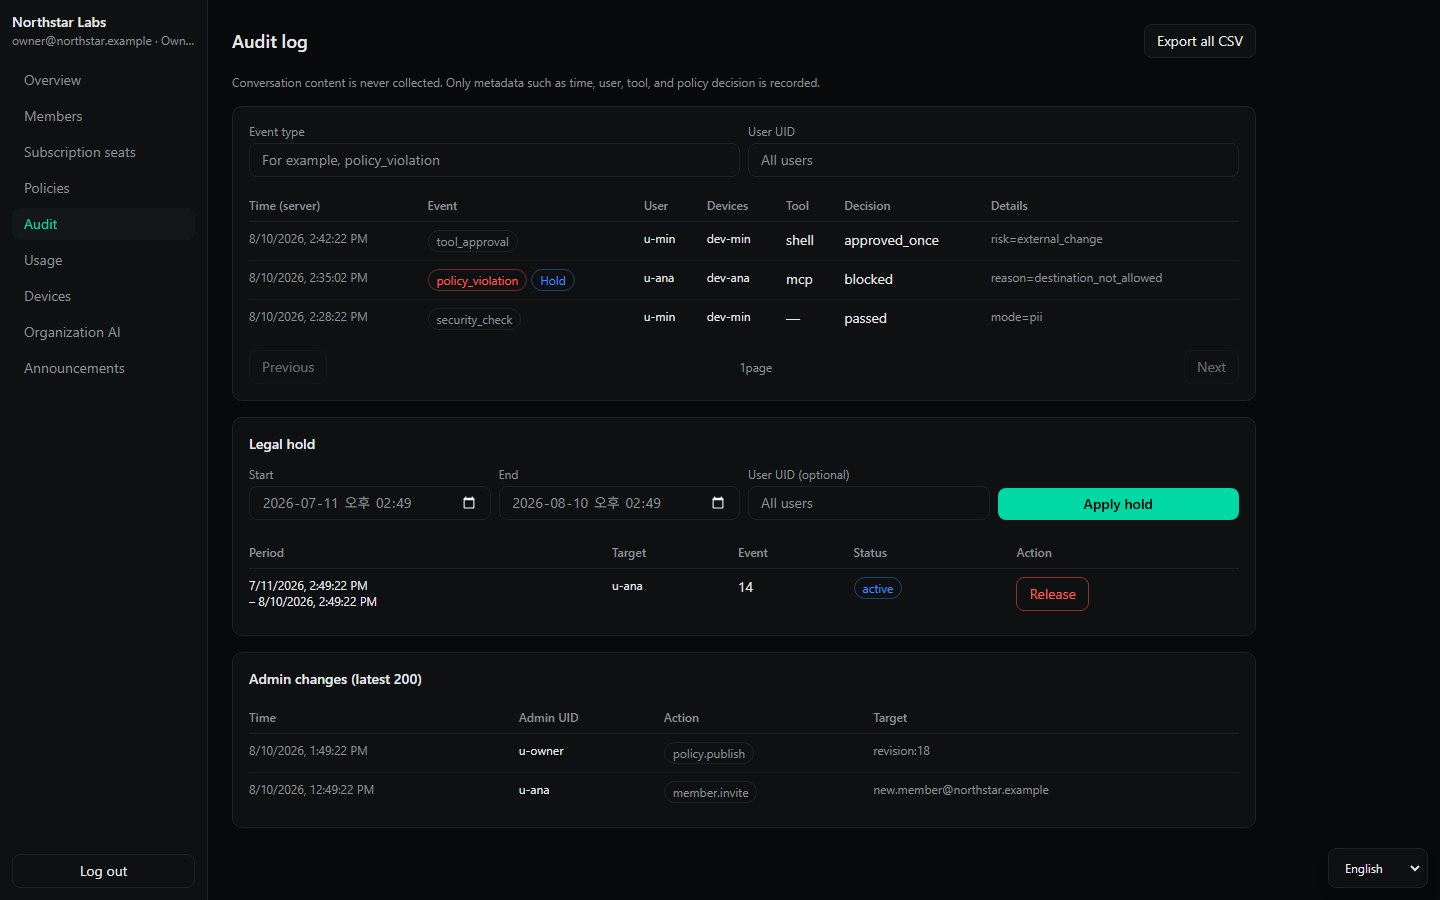
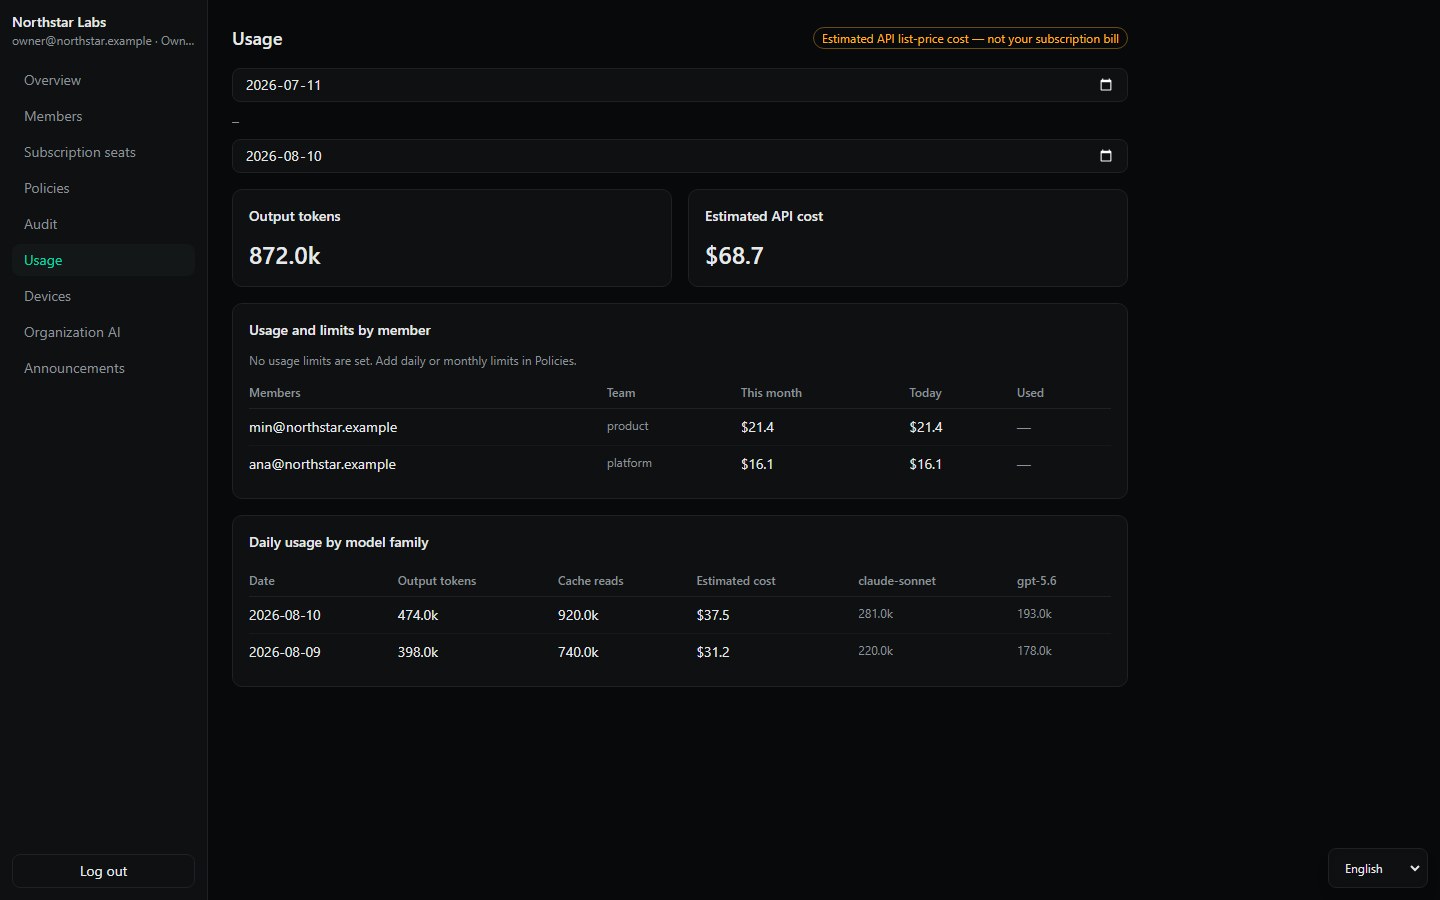
席位、使用者 ID、供應商路由、模型、時間、用量、估算成本、裝置狀態、原則版本與執行事件。
提示、回覆、對話記錄、檔案、命令內容、供應商憑證、設定目錄或本機專案路徑。
雲端選擇與資料駐留
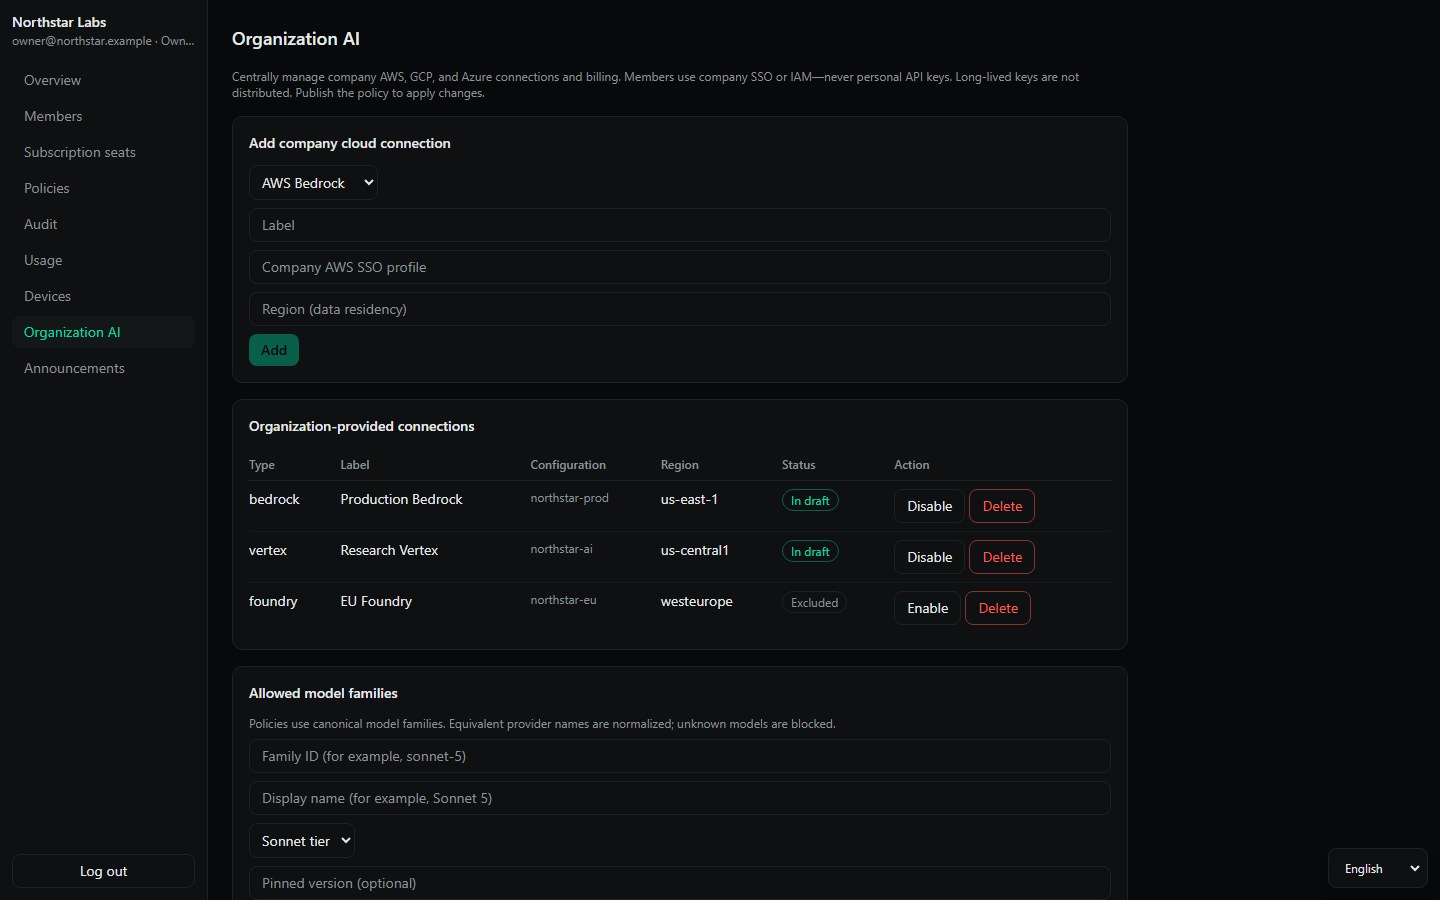
連接 AWS Bedrock、Google Vertex AI、Azure AI Foundry 與明確核准的相容閘道。成員在裝置上使用組織 SSO 或 IAM,不透過原則散佈長期金鑰。
裝置狀態掌握
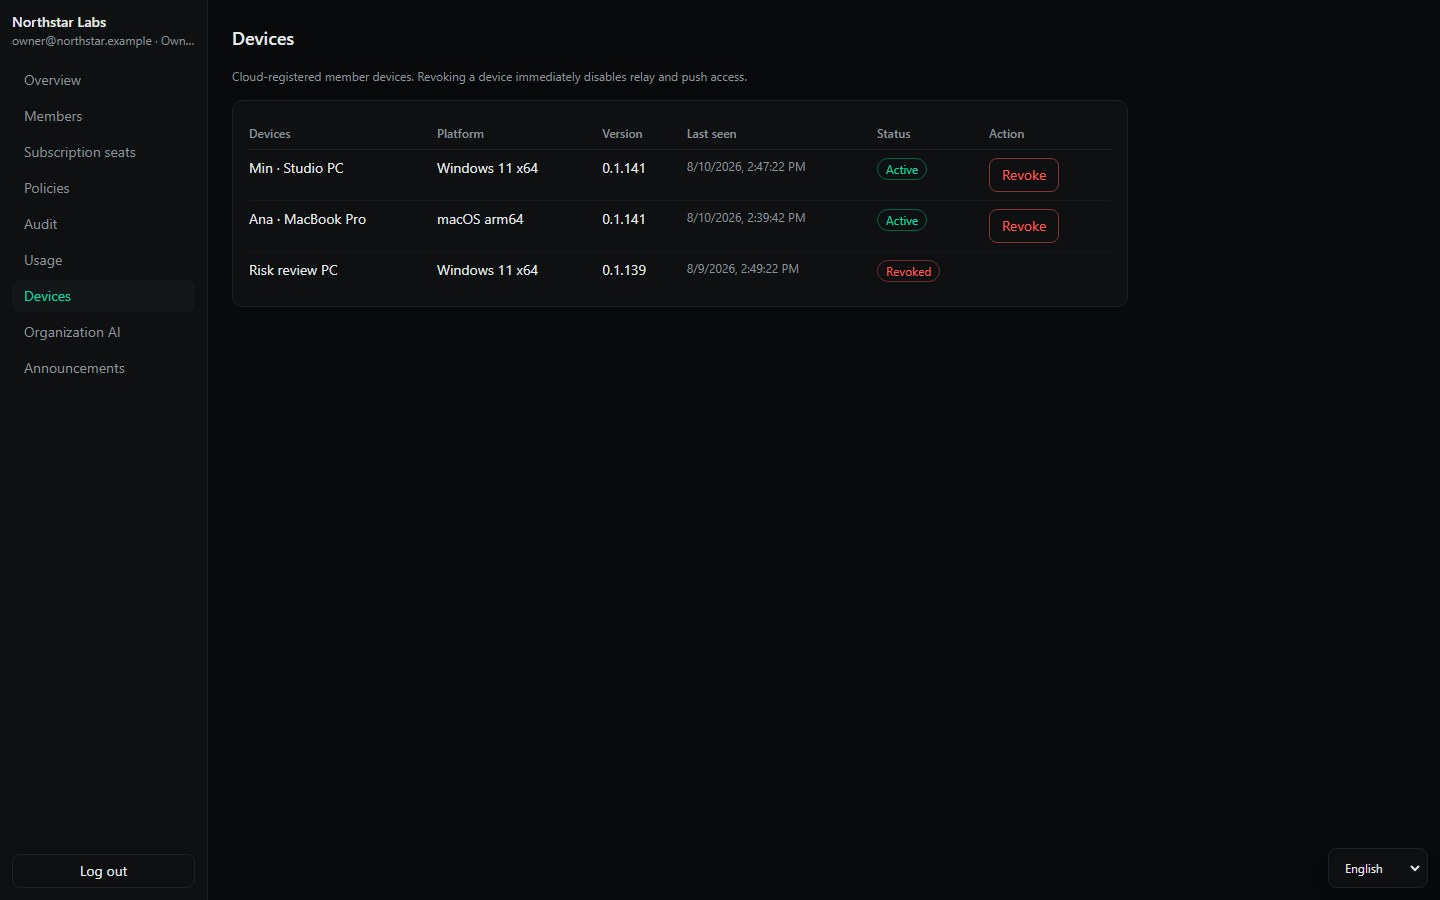
追蹤版本、平台、連線與原則狀態,並切斷遺失或退役裝置的 relay 與推播存取。這些是可行動的訊號,並非硬體遠端證明。
導入前須知
在一個主控台管理成員、席位、核准 AI 與雲端、區域、權限、裝置、用量與原則事件。
不能。管理員只能看到營運中繼資料,看不到提示、回覆、檔案或命令。
可以。公司分配席位,員工在自己的裝置直接登入供應商,不集中儲存憑證。
支援的資料與公司指定用語會先在裝置上受到保護。必要檢查失敗時不會傳送。
可限制供應商、模型與區域並減少暴露,但法律義務及供應商契約仍需審查。